

Hallo, hier ist Matsun von Liberogic.
Im letzten Beitrag „Wie wir Supabase RLS in Business-Anwendungen einsetzen“ ging es um die Zugriffskontrolle auf Daten.
Heute erläutern wir, warum wir Cloudflare und Supabase kombinieren.
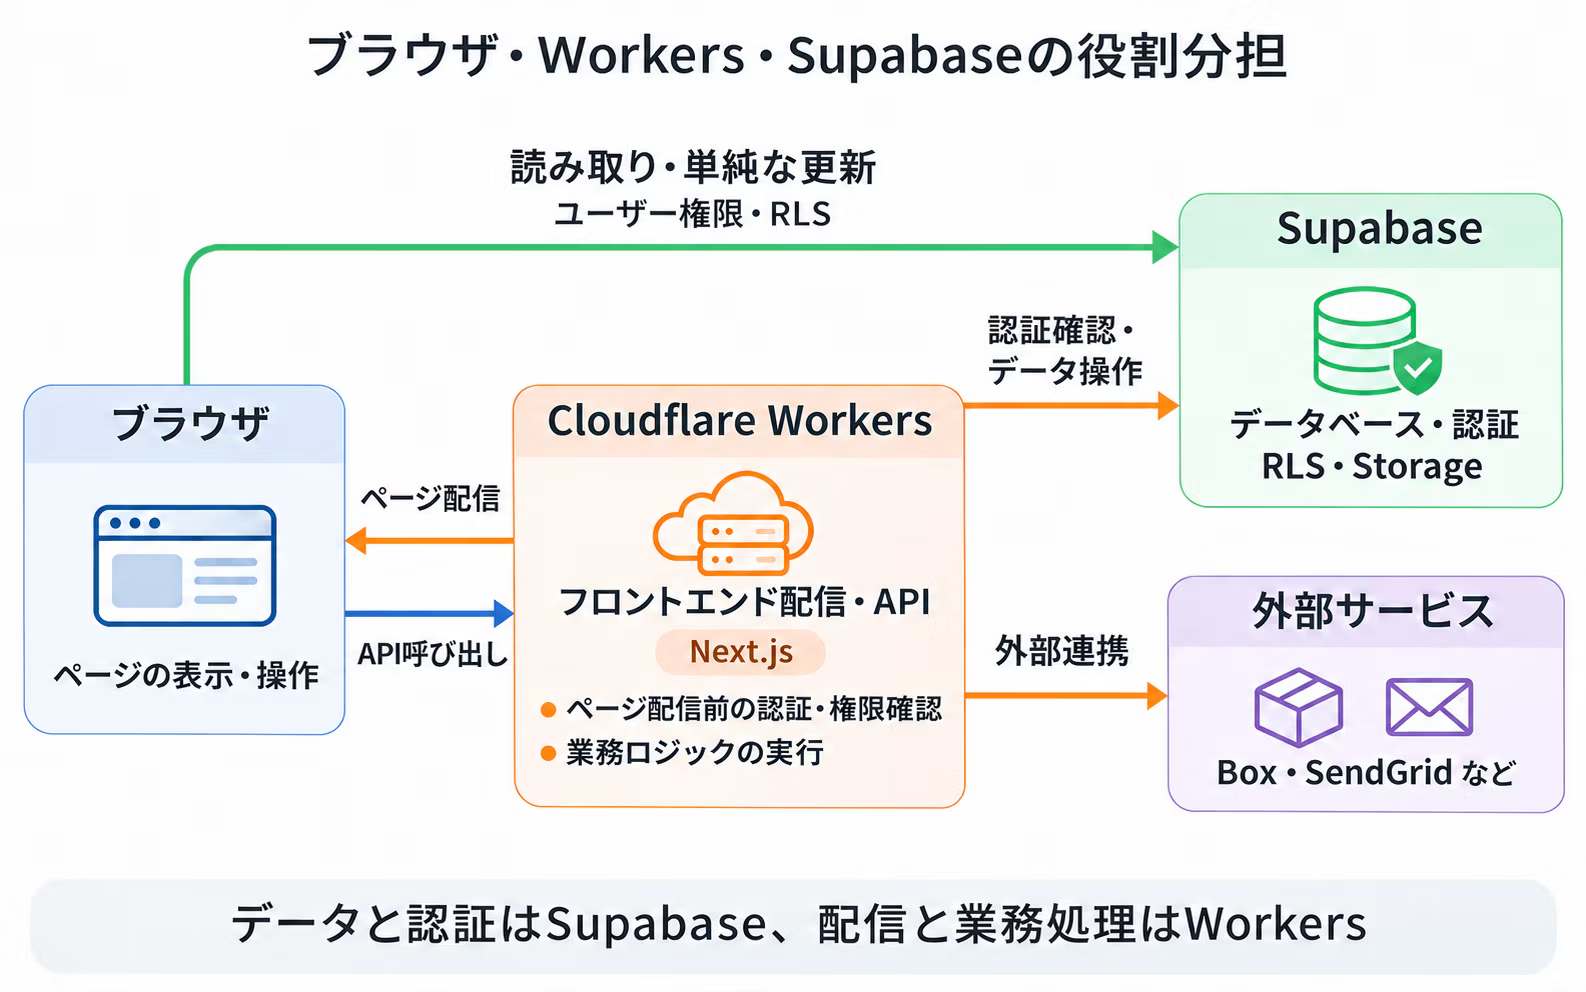
Vorab das Fazit: Daten und Authentifizierung übernimmt Supabase, während die Auslieferung des Frontends und Verarbeitungen mit Geschäftslogik über Cloudflare Workers erfolgen.
In diesem Artikel verwenden wir „Frontend“ als Sammelbegriff für die im Browser angezeigten Seiten und die Verarbeitung, die sie erzeugt, etwa mit Next.js.
Der Aufgabenbereich von Supabase
Supabase ist ein Dienst, der die für ein Web-Backend benötigten Funktionen gebündelt bereitstellt.
Dazu gehören eine PostgreSQL-Datenbank, Authentifizierung mit Unterstützung für Multi-Faktor-Authentifizierung, Zugriffskontrolle über RLS, Storage für Dateien und Realtime für den Empfang von Datenänderungen in Echtzeit. Damit sind die grundlegenden Funktionen für Business-Anwendungen vollständig abgedeckt.
Besonders praktisch ist, dass diese Funktionen eng miteinander verzahnt und als Managed Service bereitgestellt werden.
Die Informationen angemeldeter Nutzer lassen sich direkt über RLS-Richtlinien abfragen. Dadurch lässt sich auch dann steuern, welche Daten jeder Nutzer lesen und schreiben darf, wenn der Browser direkt auf die Datenbank zugreift.
Für die Tabellen der Datenbank wird zudem automatisch eine API bereitgestellt, sodass für einfache Lese- und Schreibzugriffe keine einzelnen Endpunkte implementiert werden müssen.
Betrieb und Backups des Datenbankservers übernimmt ebenfalls Supabase, sodass sich das Team auf die Entwicklung der Anwendung konzentrieren kann.
Ein reiner Datenbankdienst erfordert dagegen, dass Authentifizierung, Zugriffskontrolle und API selbst implementiert werden.
Dass sich Authentifizierung, Zugriffskontrolle und API aus einer Hand nutzen lassen, ist der Grund, warum wir Supabase einsetzen.
Supabase bietet allerdings kein Hosting für Frontends.
Auch bei Verwendung von Supabase muss deshalb separat entschieden werden, wo das Frontend ausgeliefert wird.
Für die Auslieferung unseres Frontends setzen wir Cloudflare Workers ein.
Mit Next.js erstellte Anwendungen laufen auch auf Workers, sodass Frontend-Auslieferung und serverseitige Verarbeitung in derselben Laufzeitumgebung zusammengefasst werden können.
Aufteilung der Verantwortlichkeiten in einer Web-Anwendung mit Next.js und Supabase
Im Folgenden wird der Fall einer Web-Anwendung beschrieben, bei der das Frontend mit Next.js umgesetzt und Supabase als Backend genutzt wird.
Mit Next.js können Daten sowohl serverseitig abgerufen werden, bevor die Seite ausgeliefert wird, als auch clientseitig, nachdem die Seite angezeigt wurde.
In unseren Geschäftsanwendungen teilen wir diese beiden Ansätze wie folgt auf.
Aufgaben auf der Serverseite (Next.js auf Workers)
- Überprüfung des Anmeldestatus und Aktualisierung der Sitzung. Ist der Benutzer nicht angemeldet, wird er auf die Anmeldeseite weitergeleitet, ohne dass die angeforderte Seite ausgeliefert wird.
- Prüfung, ob die Multi-Faktor-Authentifizierung abgeschlossen wurde
- Abruf des Profils des angemeldeten Benutzers und Prüfung, ob dieser Benutzer die jeweilige Funktion nutzen darf
- Prüfung, ob die in der URL enthaltenen Werte (z. B. der Zielmonat) korrekt sind
Aufgaben auf der Clientseite (Browser)
- Abruf der Daten für Listen, Detailansichten und weitere Inhalte, die auf der Seite angezeigt werden
- Datenaktualisierung
Indem Authentifizierung und Berechtigungsprüfung abgeschlossen werden, bevor eine Seite ausgeliefert wird, lassen sich unnatürliche Abläufe vermeiden, etwa dass eine Seite mit nicht nutzbaren Funktionen kurz angezeigt und dann weitergeleitet wird.
Werden jedoch auch die Daten der Seite serverseitig abgerufen, wird die gesamte Seite erst angezeigt, wenn der Abruf abgeschlossen ist.
In Geschäftsanwendungen werden häufig Vorgänge ausgeführt, ohne dass die Seite gewechselt wird.
Beispielsweise werden beim Klicken auf eine Schaltfläche nur die benötigten Daten abgerufen, während des Abrufs wird nur in diesem Bereich eine Ladeanzeige eingeblendet und nur der geänderte Bereich neu dargestellt.
Um solche feingranularen Abläufe nutzerfreundlich zu gestalten, werden das Abrufen und Aktualisieren von Daten innerhalb einer Seite bei Bedarf vom Browser aus ausgelöst.
Die Aufgaben sind dabei wie folgt aufgeteilt:
Browser
- Anzeige und Bedienung der Seite
- Anfragen zum Abrufen und Aktualisieren von Daten
- Lesezugriffe und einfache Aktualisierungen erfolgen direkt über Supabase (ausgeführt mit den Berechtigungen des angemeldeten Nutzers und gesteuert über RLS).
- Schreibvorgänge mit Geschäftslogik sowie die Anbindung externer Dienste erfolgen über Aufrufe der Workers-API.
Cloudflare Workers
- Auslieferung des Frontends (Next.js) sowie Authentifizierungs- und Berechtigungsprüfung vor der Auslieferung der Seite
- API
- Schreibvorgänge mit Geschäftslogik
- Integration externer Dienste (z. B. E-Mail-Versand, Dateiübertragung oder Empfang von Webhooks)
Supabase
- Datenbank
- Authentifizierung
- Zugriffskontrolle mit RLS
- Storage
Prozesse, die nicht im Browser ausgeführt werden können, laufen in Workers
Geschäftsanwendungen haben häufig Integrationen mit externen Diensten, etwa SendGrid, Box, Kernsysteme oder verschiedene SaaS-Anwendungen.
Für solche Verbindungen sind Zugangsdaten wie API-Schlüssel erforderlich. Da Informationen in browserseitigem Code für Nutzer sichtbar sind, dürfen diese Daten nicht im Browser abgelegt werden.
Deshalb bündeln wir die Kommunikation mit externen Diensten in Workers.
Die Zugangsdaten werden als Umgebungsvariablen in Workers ausschließlich serverseitig verwaltet, und der Browser ruft die Workers-API auf.
Wird der Zieldienst gewechselt, genügt meist eine Anpassung in Workers, sodass das Frontend kaum betroffen ist.
Schreibvorgänge mit Geschäftslogik werden auf Workers beschränkt
Wie bereits erwähnt, steuert RLS, welche Nutzer welche Zeilen lesen oder schreiben dürfen.
Bei Lesezugriffen und einfachen Schreibvorgängen, etwa der Aktualisierung des eigenen Profils, kann der Browser direkt auf Supabase zugreifen, und eine RLS-Steuerung genügt.
Bei Schreibvorgängen mit Geschäftslogik werden die Bedingungen dagegen komplexer. Zum Beispiel:
- Antragsteller können den Text nur bearbeiten, solange sich der Entwurf im Status Entwurf befindet.
- Genehmiger können nur den Status ändern.
- Der Betrag wird nicht aus dem eingegebenen Wert übernommen, sondern auf dem Server neu berechnet.
usw. Versucht man, all diese Bedingungen mit RLS-Richtlinien abzubilden, werden die Richtlinien schnell komplex.
Wird dabei eine Ausnahme übersehen, lässt sich ein unzulässiges Update zu.
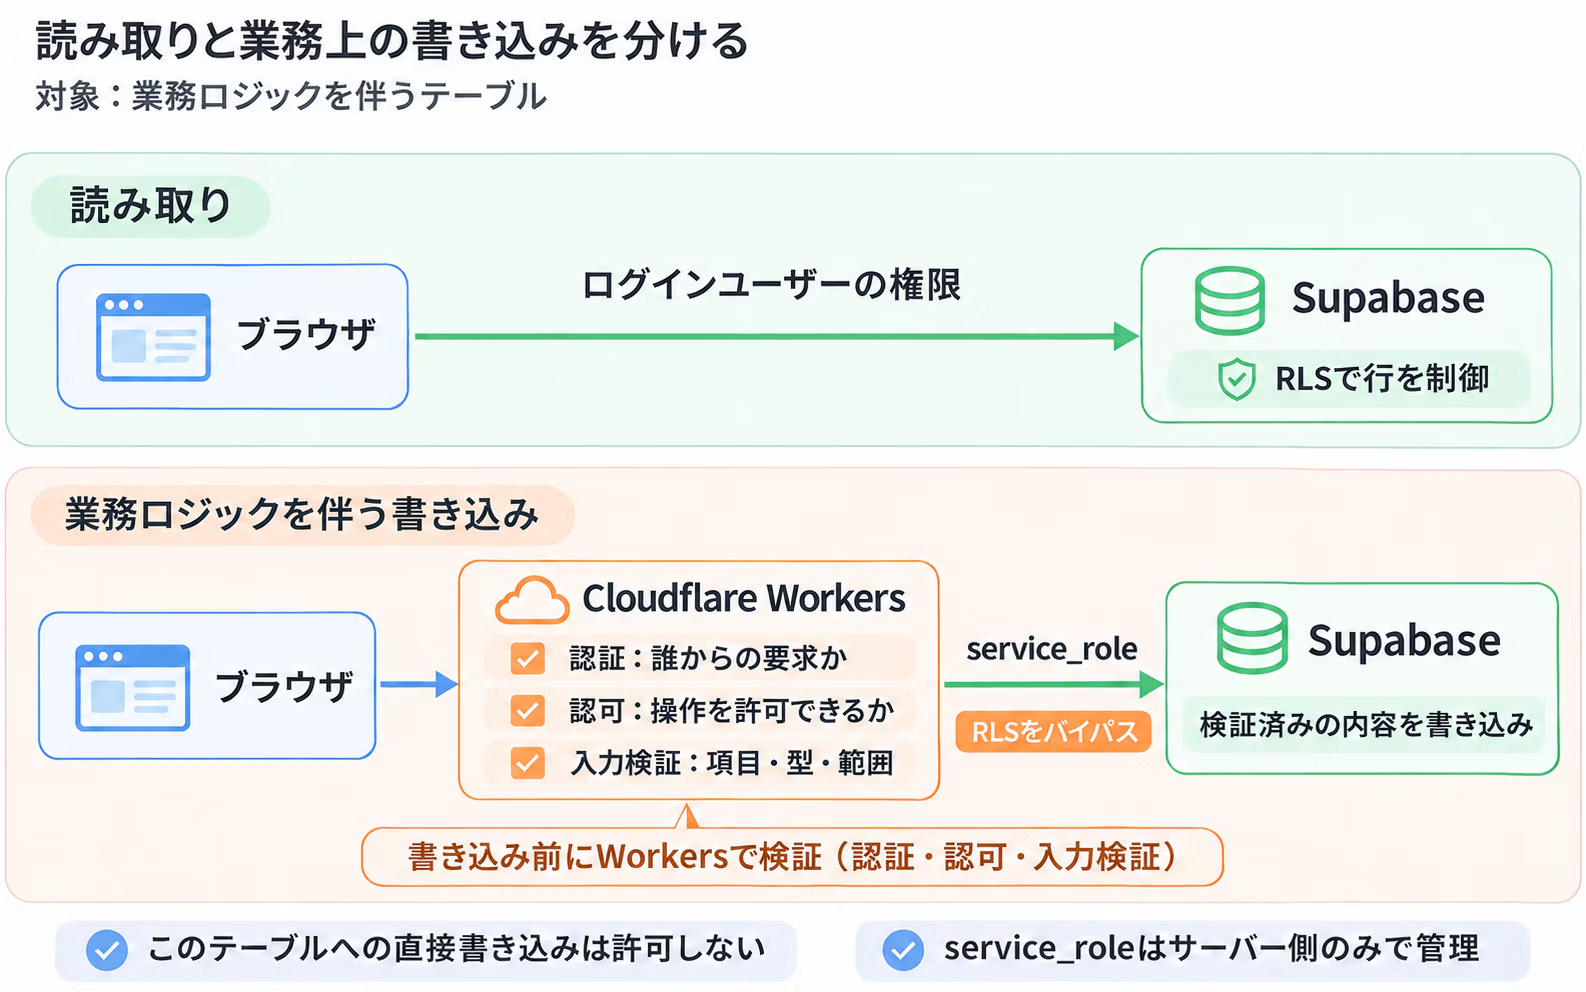
Bei Tabellen mit Geschäftslogik gehen wir daher wie folgt vor.
- Angemeldete Benutzer erhalten nur Leserechte, welche Zeilen sie lesen dürfen, steuert RLS.
- Schreibrechte erhalten ausschließlich die Workers, die mit service_role in Supabase schreiben.
- In den Workers legen wir per Schema genau fest, welche Felder der jeweilige Benutzer ändern darf, sowie Datentyp und Wertebereich. Eingaben außerhalb dieser Definition werden abgelehnt.
service_role unterliegt nicht der RLS-Kontrolle.
Die Workers prüfen daher vor jedem Schreibvorgang immer die Authentifizierung des anfragenden Benutzers und ob er die Operation ausführen darf.
Das Prinzip dahinter: Der Schreibzugriff auf die Datenbank läuft über genau einen Pfad, und auf diesem Pfad werden die Eingaben streng validiert.
RLS wird dadurch nicht überflüssig, die Lesekontrolle übernimmt weiterhin RLS.
Nicht alles über Workers leiten
Andererseits ist es nicht nötig, sämtliche Kommunikation über Workers zu leiten. Lesevorgänge und einfache Aktualisierungen, die sich mit
RLS ausreichend steuern lassen, über Workers zu leiten, erhöht nur den Aufwand für die API-Implementierung und den Betrieb.
Wir unterscheiden je nach Art der Verarbeitung wie folgt.
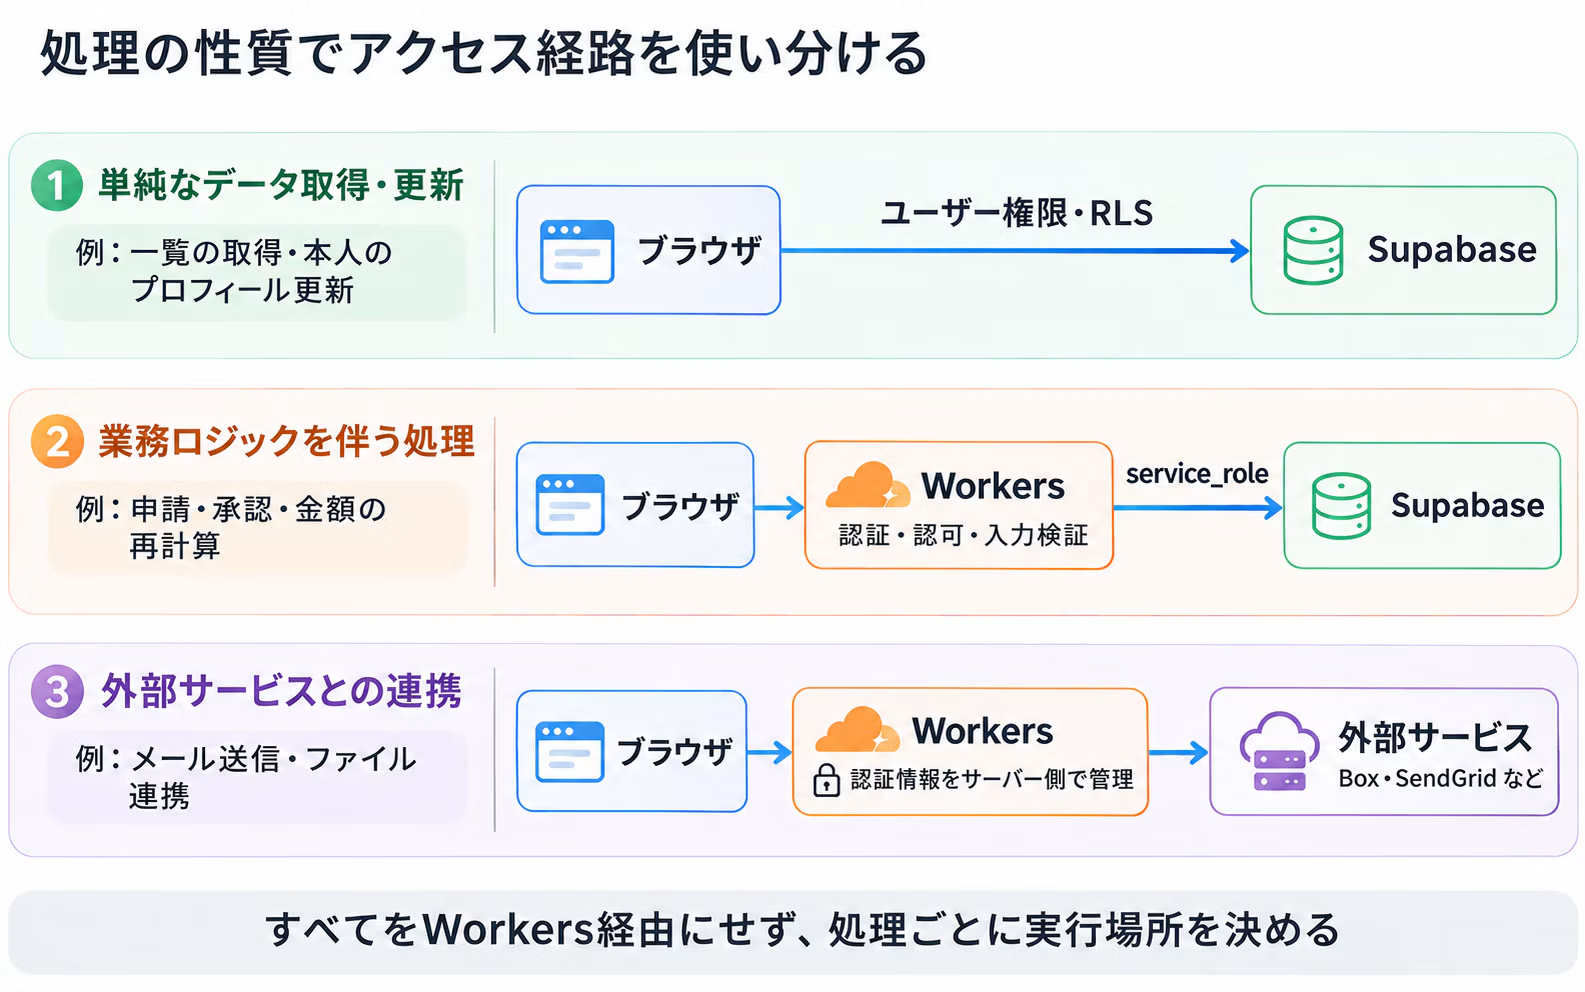
Ziel ist nicht, Anfragen grundsätzlich über Workers zu leiten, sondern die Wege je nach Art der Verarbeitung gezielt zu wählen.
Gut kombinierbar mit Cloudflare-Funktionen
Wer Workers nutzt, kann sich außerdem leichter mit weiteren Cloudflare-Funktionen verbinden.
- WAF
- Rate Limiting
- Turnstile
- Access
- R2
- Queues
Indem der Einstiegspunkt der Webanwendung bei Cloudflare gebündelt wird, lassen sich Sicherheit und angrenzende Verarbeitungen leichter übersichtlich organisieren.
Jeweilige Stärken nutzen
Supabase und Cloudflare sind nicht dazu gedacht, dass man alles mit nur einem von beiden umsetzt.
- Supabase ist der Ort für Authentifizierung und Datenverwaltung
- Cloudflare Workers ist der Ort für anwendungsspezifische Verarbeitung.
Diese Aufteilung wird häufig gewählt. Mit diesem Aufbau lässt sich klein beginnen und die benötigten Verarbeitungsschritte lassen sich schrittweise ergänzen.
Fazit
Cloudflare Workers und Supabase kombiniert man, um den Teil der Datenverarbeitung und die anwendungsspezifische Verarbeitung voneinander zu trennen.
Das Lesen und Schreiben von Daten, das sich mit RLS steuern lässt, übernimmt Supabase. Die Anbindung externer Dienste und die Verarbeitung geheimer Informationen erfolgen in den Workers.
Wir sind der Überzeugung, dass es zu einem besser betreibbaren Aufbau führt, die Verantwortlichkeiten je nach Verarbeitung zu trennen, anstatt alles auf eine Seite zu legen.





Im Alltag arbeite ich eher in meinem eigenen Tempo, doch was mich interessiert, recherchiere ich so lange, bis ich es wirklich verstanden habe. Mit viel Ausprobieren und Umwegen widme ich mich auch heute wieder ruhig der Entwicklung.
Mattsun
Frontend-Entwickler