

大家好,我是 Liberogic 的 Matsun。
上一篇「我們如何在業務應用程式中運用 Supabase 的 RLS」介紹了資料的存取控制。
這次我們將整理 Liberogic 為何結合 Cloudflare 與 Supabase。
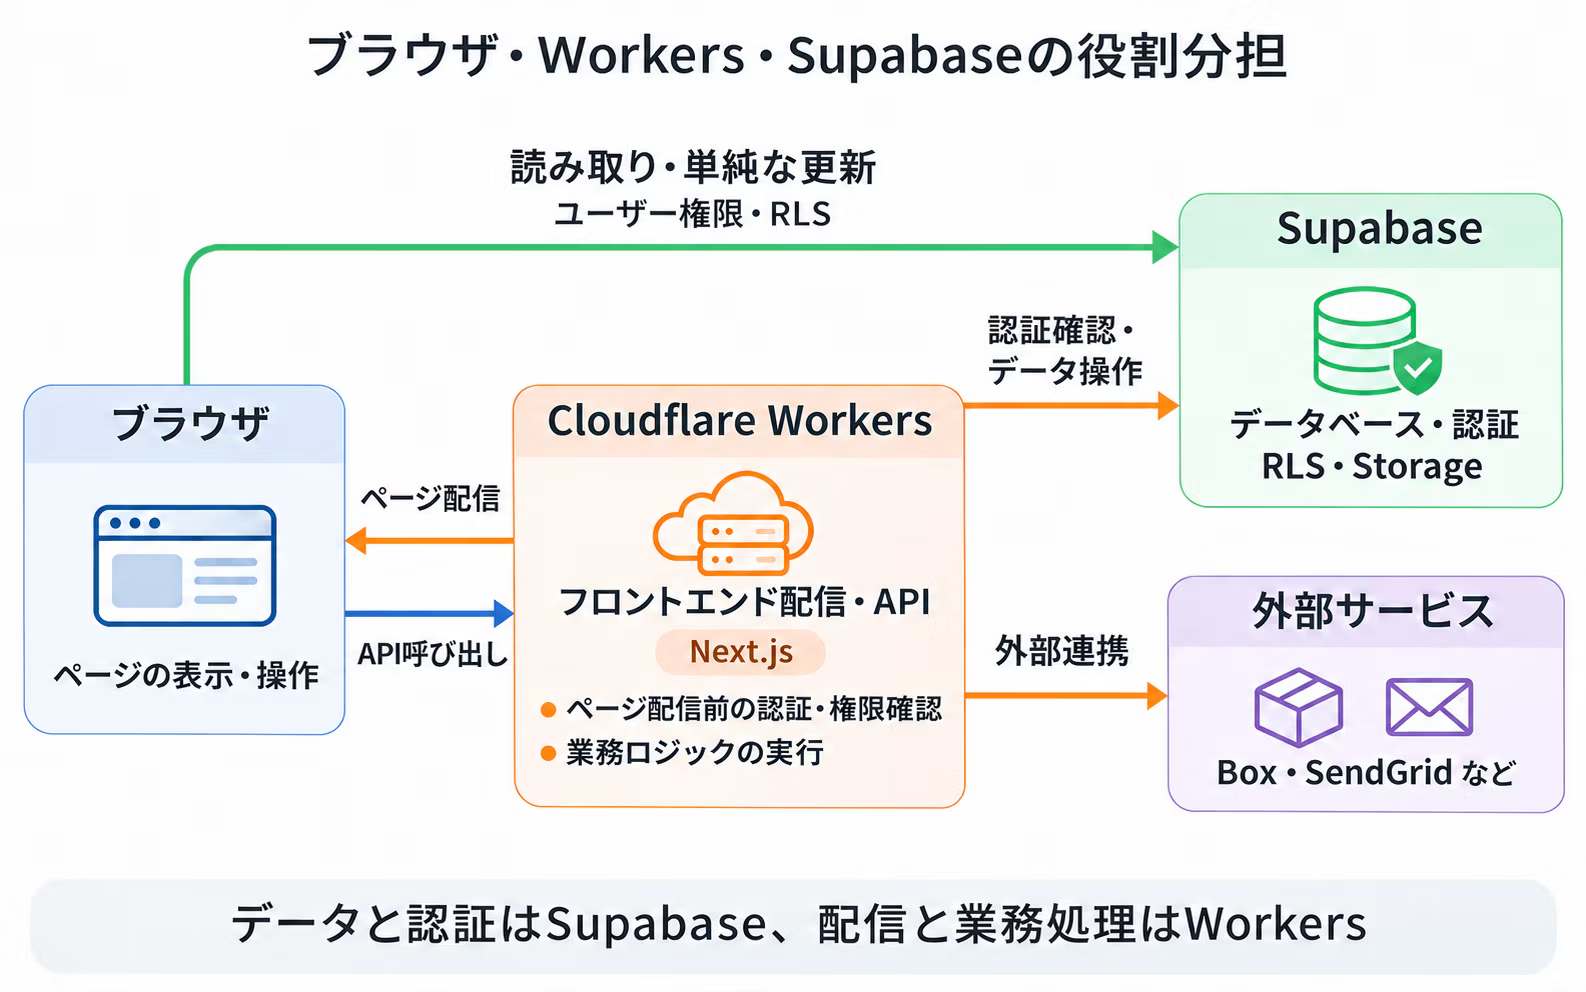
先說結論,資料與驗證交由 Supabase 負責,前端的發佈以及涉及業務邏輯的處理則由 Cloudflare Workers 負責,這就是我們的分工方式。
本文所指的「前端」,是指瀏覽器中顯示的頁面,以及產生這些頁面的 Next.js 等處理程序的整體。
Supabase 負責的範圍
Supabase 是一項服務,整合提供網頁應用程式後端所需的各項功能。
包括以 PostgreSQL 建立的資料庫、支援多因素驗證的認證、透過 RLS 進行的存取控制、用於儲存檔案的 Storage,以及可即時接收資料變更的 Realtime 等,業務應用程式所需的功能一應俱全。
特別便利的是,這些功能彼此相互連動,並以託管服務的形式提供。
由於可以直接在 RLS 政策中參照已驗證使用者的資訊,即使瀏覽器直接存取資料庫,也能依使用者控制其可讀寫的資料。
資料庫資料表所對應的 API 也會自動產生,因此無須為單純的讀寫逐一實作 API。
資料庫伺服器的維運與備份同樣由 Supabase 處理,讓開發者能專注於應用程式的開發。
若只提供資料庫的服務,認證、存取控制與 API 都必須自行實作。
能將認證、存取控制到 API 整合使用,正是 Liberogic 選擇 Supabase 的理由。
不過,Supabase 並不提供前端的託管功能。
即使使用 Supabase,仍需另外決定前端要在何處發佈。
Liberogic 的前端發佈使用 Cloudflare Workers。
以 Next.js 開發的應用程式也能在 Workers 上運行,因此前端發佈與伺服器端處理可以集中在同一個執行環境中。
在使用 Next.js 與 Supabase 的網頁應用程式中的職責分工
以下以使用 Next.js 開發前端、並以 Supabase 作為後端的網頁應用程式為例進行說明。
在 Next.js 中,可以在回傳頁面之前於伺服器端取得資料,也可以在頁面顯示之後於瀏覽器端取得資料。
Liberogic 的業務應用程式中,我們依下列方式區分這兩種做法。
在伺服器端(Workers 上的 Next.js)執行的工作
- 確認登入狀態並更新工作階段。若未登入,則不回傳頁面,而是將使用者導向登入頁面
- 確認是否已完成多重要素驗證
- 取得登入使用者的個人資料,並確認該使用者是否有權使用該功能
- 確認網址中包含的值(例如目標月份)是否正確
在瀏覽器端執行的工作
- 取得頁面中顯示的清單與詳細資料等資料
- 資料更新
在返回頁面前先完成驗證與權限檢查,就能避免先顯示無法使用的功能頁面、再強制跳轉的不自然動作。
另一方面,若連頁面內的資料也在伺服器端取得,則必須等所有資料取得完成後,整個頁面才會顯示。
在業務應用程式中,許多情境下使用者會在不切換頁面的情況下持續操作。
例如:點擊按鈕時只取得所需的資料、取得期間只在該區塊顯示載入中的提示、只重新顯示已更新的部分。
為了提升這類細部操作的使用體驗,頁面內的資料取得與更新會在必要的時機由瀏覽器發出請求。
在此基礎上,我們的職責劃分如下。
瀏覽器
- 頁面顯示與操作
- 資料取得與更新請求
- 讀取與單純的更新,直接存取 Supabase(以登入使用者的權限執行,並由 RLS 控管)
- 涉及業務邏輯的寫入以及與外部服務的整合,則呼叫 Workers 的 API
Cloudflare Workers
- 前端內容配送(Next.js),以及在返回頁面前的驗證與權限檢查
- API
- 涉及業務邏輯的寫入操作
- 與外部服務的整合(郵件寄送、檔案整合、接收 Webhook 等)
Supabase
- 資料庫
- 驗證
- 透過 RLS 進行存取控制
- Storage
無法放在瀏覽器端的處理,交由 Workers 執行
在業務應用程式中,常需要與 SendGrid、Box、核心系統及各種 SaaS 等外部服務整合。
這類整合需要 API 金鑰等驗證資訊,但若將其包含在瀏覽器中執行的程式碼裡,使用者即可看到這些資訊,因此無法放在瀏覽器端。
因此,我們將與外部服務的通訊集中在 Workers 處理。
驗證資訊以 Workers 環境變數的形式僅在伺服器端管理,瀏覽器則透過呼叫 Workers 的 API 來操作。
更換連接的服務時,多數情況只需修改 Workers 端即可,能將對前端的影響降到最低。
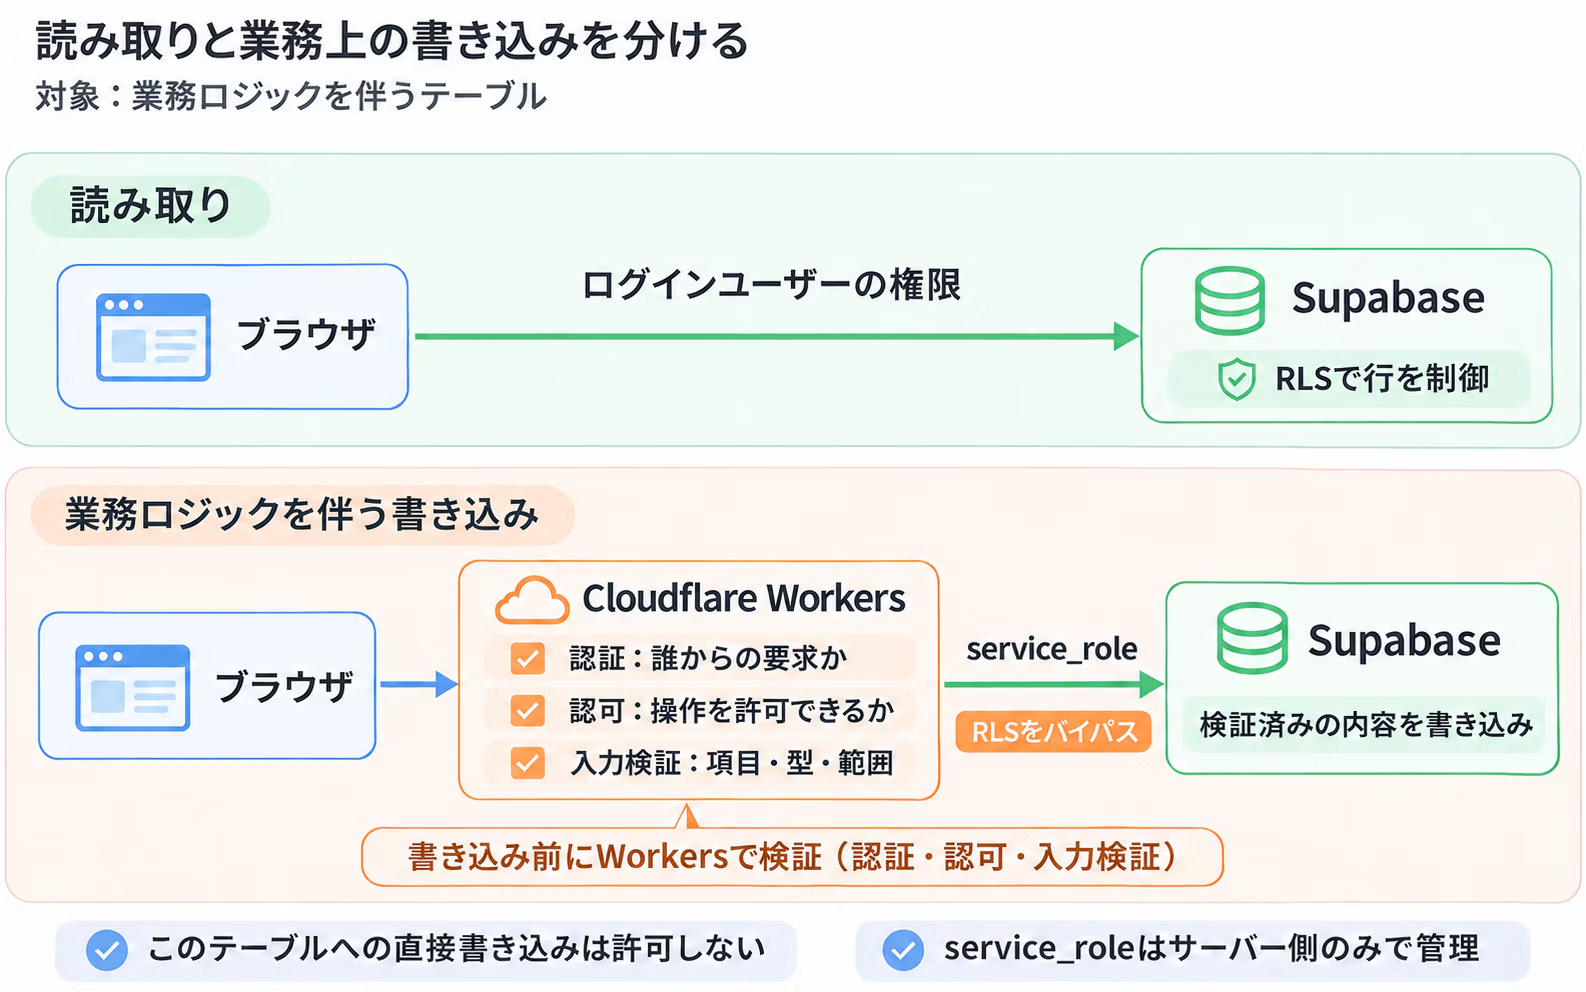
將涉及業務邏輯的寫入操作限定於 Workers 處理
如同先前介紹的,RLS 是用來控制「哪些使用者可以讀取或寫入哪些資料列」的機制。
若是讀取資料,或是更新本人個人檔案這類單純的寫入操作,只要從瀏覽器直接存取 Supabase,並透過 RLS 控制即可。
另一方面,涉及業務邏輯的寫入操作條件較為複雜。例如,
- 申請者可以僅在草稿期間編輯內文。
- 核准者只能變更狀態。
- 金額不直接使用輸入值,而是在伺服器端重新計算。
等條件。
若要把這些條件全部用RLS政策來表達,政策會變得非常複雜。只要有一處遺漏,就等於允許不當的更新。
因此,對於包含業務邏輯的資料表,我們採取以下做法。
- 登入使用者的權限僅允許讀取,可讀取哪些資料列則由 RLS 控制。
- 寫入權限僅授予 Workers,由 Workers 以 service_role 寫入 Supabase。
- 在 Workers 中,以結構定義嚴格規範該使用者可變更的欄位,以及值的型別與範圍,並拒絕定義範圍外的輸入。
service_role 是不受 RLS 控制的權限。
因此,Workers 在寫入之前,必定會先確認請求者的身分,以及該操作是否獲得許可。
這是一種將資料庫的寫入路徑限縮為單一途徑,並在該途徑中嚴格驗證輸入的思路。
這並不代表不再使用 RLS,讀取的控制仍然如以往一樣由 RLS 負責。
不一定全部都要經過 Workers
不過,並非所有通訊都需要經過 Workers。
若將可由 RLS 充分控制的讀取或簡單更新也經過 Workers,只會增加 API 的實作與維運負擔。
本公司會依照處理的性質,採用以下的做法。
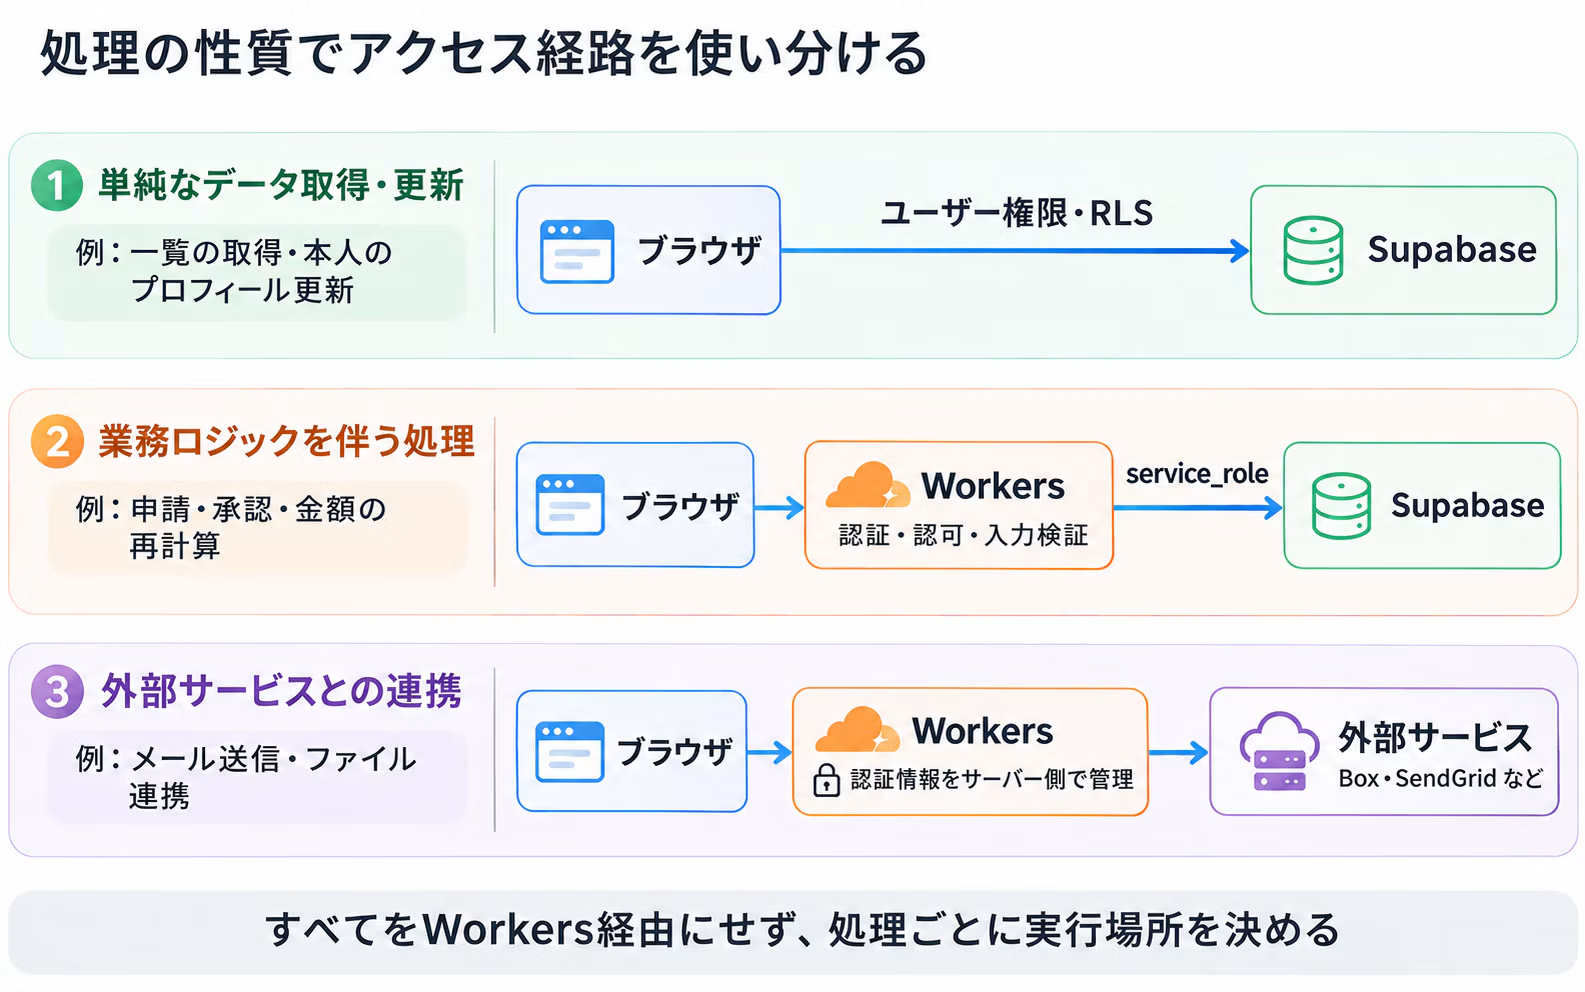
經過 Workers 本身並非目的,我們會依處理的性質來選擇使用方式。
容易與 Cloudflare 的其他功能搭配
使用 Workers 後,也能輕鬆與以下 Cloudflare 的其他功能整合。
- WAF
- Rate Limiting
- Turnstile
- Access
- R2
- Queues
將網頁應用程式的入口統一放在 Cloudflare 端,有助於整理安全性及周邊處理。
善用各自的優勢
Supabase 與 Cloudflare 並非只選其一就能完成所有工作。
- Supabase 負責管理驗證與資料
- Cloudflare Workers 負責處理應用程式專屬的邏輯。
的分工方式。採用此架構時,可以先從小規模開始建置,並依需求逐步加入所需的處理功能。
總結
將 Cloudflare Workers 與 Supabase 結合使用,主要是為了將資料處理與應用程式專屬的邏輯分開。
可透過 RLS 控制的資料讀寫交由 Supabase 負責,而與外部服務的串接及機密資訊的處理則放在 Workers 端。
我們認為,與其將所有功能集中在同一處,不如依處理內容各自分工,這樣的架構更容易維運。





平時較為隨性自在,但對於在意的事情,會一直查到自己理解為止。今天也在不斷嘗試與修正中,安靜地投入開發工作。
Matsun
前端工程師