

こんにちは、リベロジックのまっつんです。
前回の「SupabaseのRLSを業務アプリでどう使っているか」では、データへのアクセス制御について紹介しました。
今回は弊社がCloudflareとSupabaseを組み合わせている理由を整理します。
先に結論を書くと、データと認証はSupabaseに任せ、フロントエンドの配信と、業務ロジックを伴う処理はCloudflare Workersで行うという分担です。
この記事では「フロントエンド」をブラウザに表示されるページと、それを生成するNext.jsなどの処理をまとめた意味で使います。
Supabaseが担当する範囲
SupabaseはWebアプリケーションのバックエンドに必要な機能をまとめて提供するサービスです。
PostgreSQLによるデータベース、多要素認証にも対応した認証、RLSによるアクセス制御、ファイルを保存するStorage、データの変更をリアルタイムに受け取れるRealtimeなど、業務アプリケーションに必要な機能が揃っています。
特に便利なのは、これらの機能が連携した状態で、マネージドサービスとして提供されていることです。
認証したユーザーの情報をRLSのポリシーでそのまま参照できるので、ブラウザからデータベースに直接アクセスしても、ユーザーごとに読み書きできるデータを制御できます。
データベースのテーブルに対応したAPIも自動で用意されるため、単純な読み書きのためにAPIを1つずつ実装する必要がありません。
データベースのサーバーの運用やバックアップもSupabase側で行われるので、アプリケーションの開発に集中できます。
データベースだけを提供するサービスであれば、認証やアクセス制御、APIは自分たちで実装する必要があります。
認証・アクセス制御・APIまでを一体で使えることが、弊社がSupabaseを選んでいる理由です。
一方でSupabaseにはフロントエンドをホスティングする機能はありません。
Supabaseを使う場合でも、フロントエンドをどこで配信するかは別に決める必要があります。
弊社では、このフロントエンドの配信にCloudflare Workersを使っています。
Next.jsで作ったアプリケーションもWorkers上で動かせるので、フロントエンドの配信とサーバー側の処理を同じ実行環境にまとめられます。
Next.jsとSupabaseを使うWebアプリケーションでの役割分担
ここではNext.jsでフロントエンドを作り、Supabaseをバックエンドに使うWebアプリケーションの場合を例に説明します。
Next.jsではページを返す前にサーバー側でデータを取得することも、ページを表示したあとにブラウザ側でデータを取得することもできます。
弊社の業務アプリケーションでは、この2つを次のように使い分けています。
サーバー側(Workers上のNext.js)で行うこと
- ログイン状態の確認と、セッションの更新。ログインしていなければ、ページを返さずにログインページへ移動させる
- 多要素認証が完了しているかの確認
- ログインユーザーのプロフィールを取得し、そのユーザーがその機能を使えるかの確認
- URLに含まれる値(対象の月など)が正しいかの確認
ブラウザ側で行うこと
- ページ内に表示する一覧や詳細などのデータの取得
- データの更新
ページを返す前に認証と権限の確認を済ませておくことで、使えない機能のページを一瞬表示してから移動させる、といった不自然な動きを防げます。
一方で、ページ内のデータまでサーバー側で取得すると、取得が終わるまでページ全体が表示されません。
業務アプリケーションでは、ページを切り替えずに操作が続く場面が多くあります。
たとえば、ボタンを押したときに必要なデータだけを取得する、取得中はその部分だけにローディングを表示する、更新した箇所だけを表示し直す、といった操作です。
こうした細かな操作の体験を良くするために、ページ内のデータの取得と更新はブラウザから必要なタイミングで行っています。
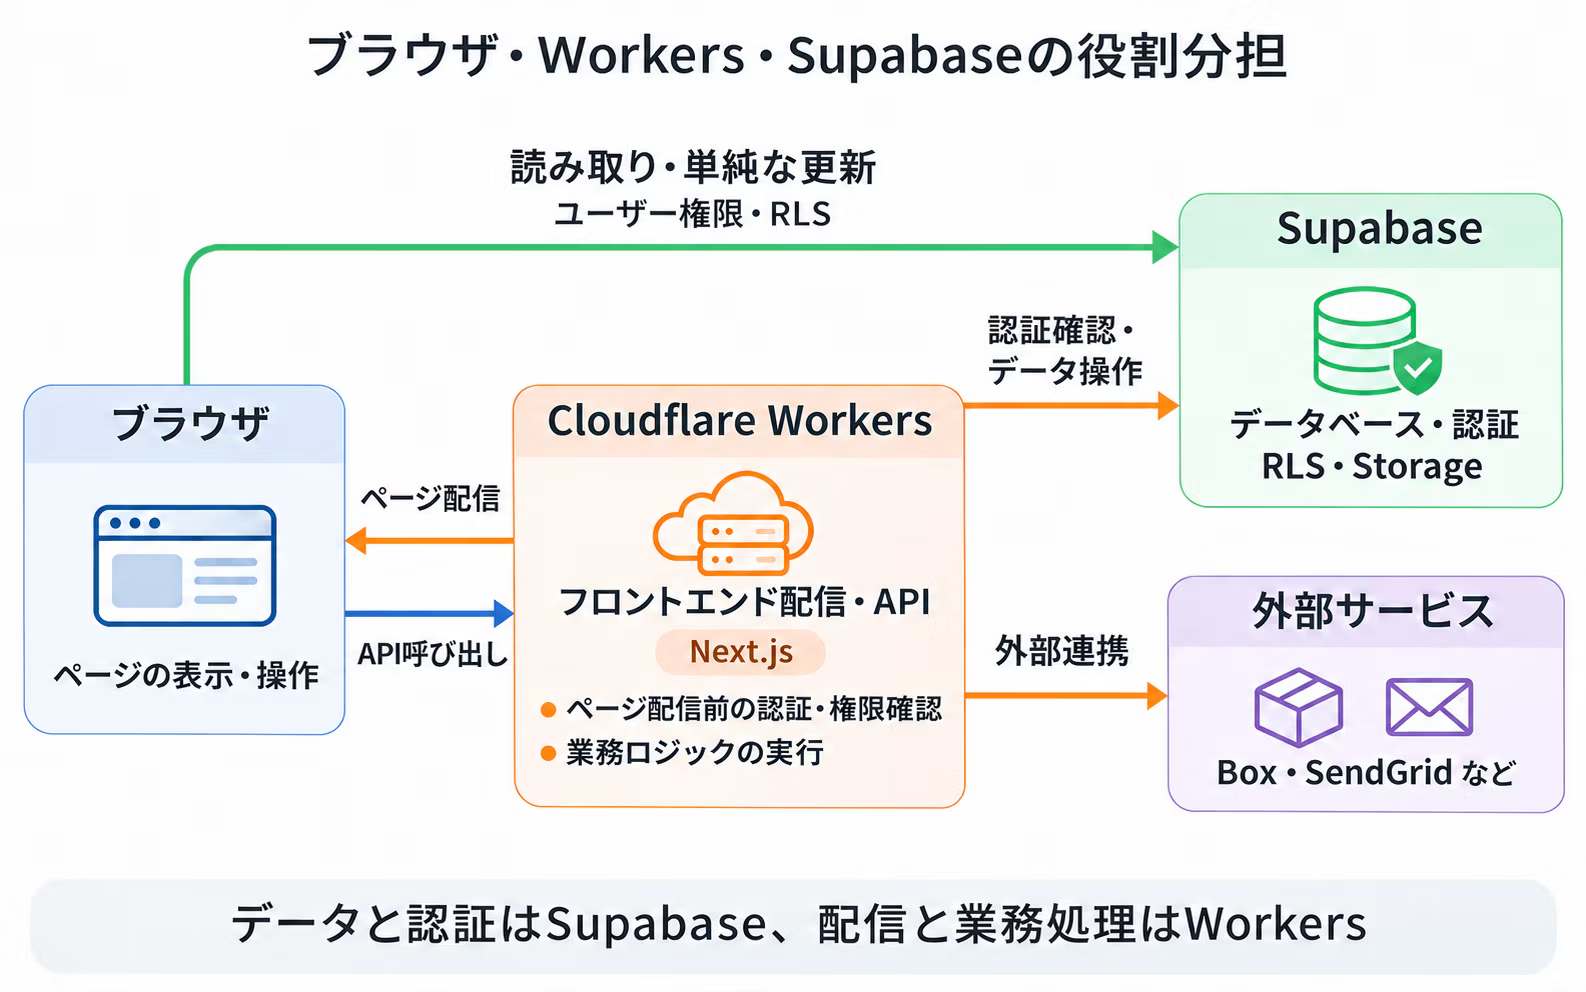
そのうえで、役割は次のように分けています。
ブラウザ
- ページの表示と操作
- データの取得と更新のリクエスト
- 読み取りと単純な更新は、Supabaseに直接アクセスする(ログインユーザーの権限で実行し、RLSで制御)
- 業務ロジックを伴う書き込みや外部サービスとの連携は、WorkersのAPIを呼び出す
Cloudflare Workers
- フロントエンドの配信(Next.js)と、ページを返す前の認証・権限の確認
- API
- 業務ロジックを伴う書き込み
- 外部サービスとの連携(メール送信、ファイル連携、Webhookの受信など)
Supabase
- データベース
- 認証
- RLSによるアクセス制御
- Storage
ブラウザに置けない処理はWorkersに置く
業務アプリケーションでは、SendGrid・Box・基幹システム・各種SaaSなど、外部サービスとの連携が多くあります。
こうした連携にはAPIキーなどの認証情報が必要ですが、ブラウザで動くコードに含めた情報は利用者から見えてしまうため、ブラウザには置けません。
そこで、外部サービスとの通信はWorkersにまとめています。
認証情報はWorkersの環境変数としてサーバー側だけで管理し、ブラウザからはWorkersのAPIを呼び出します。
連携先のサービスを変更する場合も、Workers側の修正で済むことが多く、フロントエンドへの影響を小さくできます。
業務ロジックを伴う書き込みはWorkersに限定する
前回紹介したようにRLSは「どのユーザーがどの行を読めるか・書けるか」を制御する仕組みです。
読み取りや、本人のプロフィール更新のような単純な書き込みであれば、ブラウザからSupabaseに直接アクセスし、RLSで制御すれば十分です。
一方で業務ロジックを伴う書き込みでは条件が複雑になります。たとえば、
- 申請者は、下書きの間だけ本文を編集できる
- 承認者は、ステータスだけを変更できる
- 金額は、入力値をそのまま使わずにサーバー側で計算し直す
といった条件です。
これらをすべてRLSのポリシーで表現しようとすると、ポリシーが複雑になります。見落としがあれば、そのまま不正な更新を許すことになります。
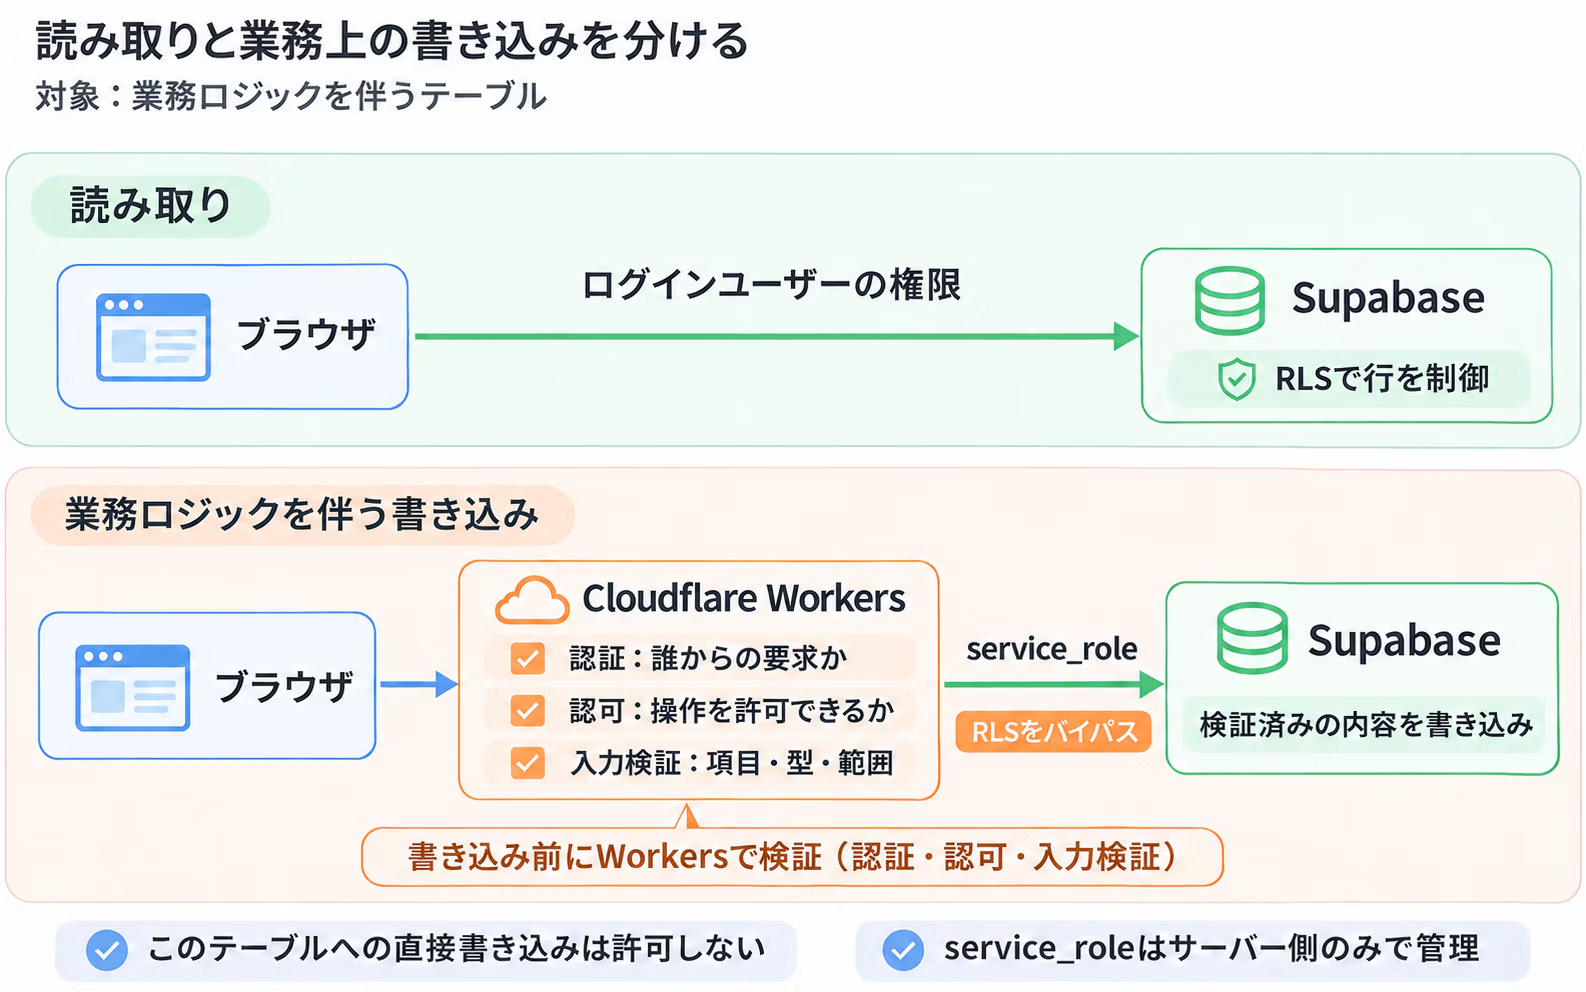
なので業務ロジックを伴うテーブルについては次のように扱っています。
- ログインユーザーの権限には読み取りだけを許可し、どの行を読めるかはRLSで制御する
- 書き込み権限はWorkersにだけ持たせ、Workersがservice_roleでSupabaseに書き込む
- Workersでは、そのユーザーが変更できる項目と、値の型・範囲をスキーマで厳密に定義し、定義外の入力は受け付けない
service_roleはRLSの制御を受けない権限です。
そのためWorkersでは書き込みの前にリクエストしたユーザーの認証とその操作が許可されているかの確認を必ず行います。
データベースに書き込める経路を1つに絞り、その経路で入力を厳密に検証するという考え方です。
RLSを使わなくなるわけではなく、読み取りの制御はこれまでどおりRLSが担当します。
何でもWorkers経由にはしない
一方ですべての通信をWorkers経由にする必要はありません。
RLSで十分に制御できる読み取りや単純な更新までWorkers経由にすると、APIの実装と運用の手間が増えるだけです。
弊社では処理の性質に応じて次のように使い分けています。
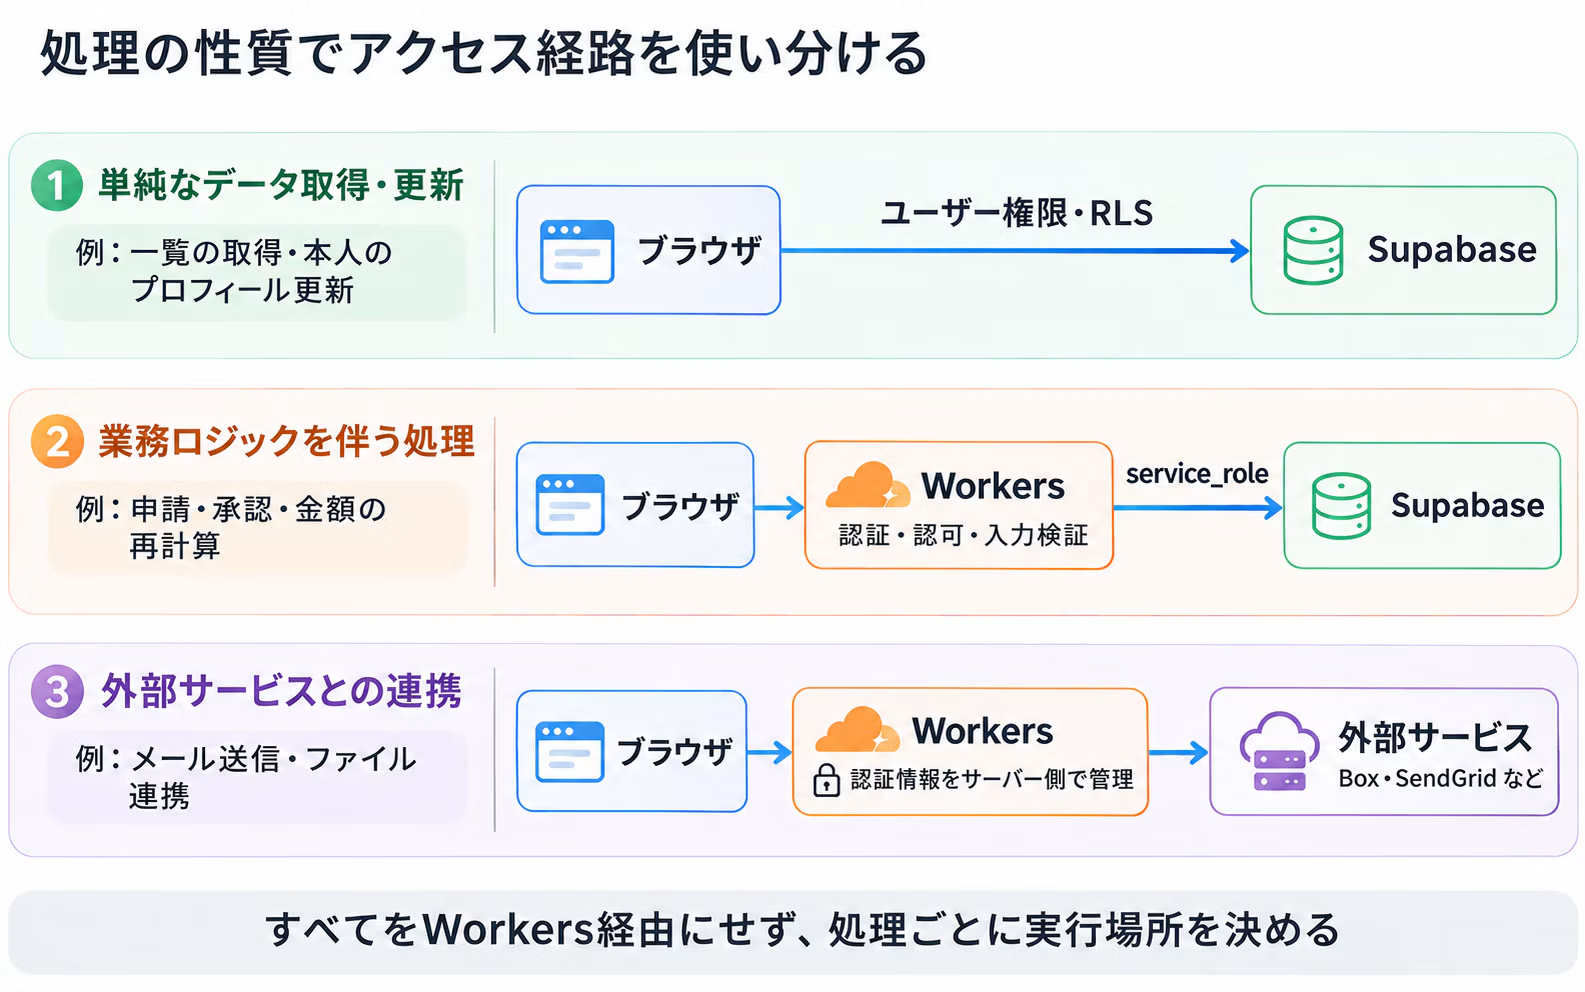
Workersを経由させること自体が目的ではなく、処理の性質に応じて使い分けます。
Cloudflare側の機能と組み合わせやすい
Workersを使っていると以下の様なCloudflareのほかの機能ともつなげやすくなります。
- WAF
- Rate Limiting
- Turnstile
- Access
- R2
- Queues
Webアプリケーションの入口をCloudflare側にまとめることでセキュリティや周辺処理も整理しやすくなります。
それぞれ得意なところを使う
SupabaseとCloudflareはどちらか一方ですべてを作るものではありません。
- Supabaseは認証とデータを管理する場所
- Cloudflare Workersはアプリケーション固有の処理を行う場所。
という分け方をすることが多く、この構成なら小さく作り始め必要な処理を段階的に追加できます。
まとめ
Cloudflare WorkersとSupabaseを組み合わせるのはデータを扱う部分とアプリケーション固有の処理を分けるためです。
RLSで制御できるデータの読み書きはSupabaseに任せ、外部サービスとの連携や秘密情報を扱う処理はWorkers側に置きます。
私たちは、すべてを一方に寄せるのではなく処理ごとに役割を分けることが運用しやすい構成につながると考えています。







普段はわりとマイペースだけど気になることは納得するまで調べるタイプ。試行錯誤を重ねながら今日も静かに開発に向き合っている。
まっつん
フロントエンドエンジニア