

¡Hola! Soy Matsun de Liberogic.
En el artículo anterior, "Cómo usamos RLS de Supabase en aplicaciones de negocio", presentamos el control de acceso a los datos.
En esta ocasión, explicamos las razones por las que combinamos Cloudflare y Supabase.
Adelantando la conclusión, la división de funciones es la siguiente: los datos y la autenticación quedan a cargo de Supabase, mientras que la distribución del frontend y el procesamiento que implica lógica de negocio se realizan con Cloudflare Workers.
En este artículo, usamos "frontend" para referirnos al conjunto formado por las páginas que se muestran en el navegador y los procesos que las generan, como Next.js.
Lo que cubre Supabase
Supabase es un servicio que ofrece, de forma integrada, las funciones necesarias para el backend de una aplicación web.
Incluye una base de datos PostgreSQL, autenticación con compatibilidad con autenticación multifactor, control de acceso mediante RLS, Storage para guardar archivos y Realtime para recibir cambios en los datos en tiempo real, entre otras funciones necesarias para aplicaciones de negocio.
Lo especialmente útil es que estas funciones están integradas entre sí y se ofrecen como servicio gestionado.
Como la información del usuario autenticado puede usarse directamente en las políticas de RLS, es posible controlar qué datos puede leer y escribir cada usuario, incluso si accede a la base de datos directamente desde el navegador.
Además, se generan automáticamente las API correspondientes a las tablas de la base de datos, por lo que no es necesario implementar una API por cada operación de lectura o escritura sencilla.
Asimismo, Supabase se encarga de la operación y las copias de seguridad del servidor de base de datos, lo que permite concentrarse en el desarrollo de la aplicación.
Si se usara un servicio que solo ofreciera base de datos, habría que implementar por nuestra cuenta la autenticación, el control de acceso y las API.
La razón por la que Liberogic elige Supabase es que la autenticación, el control de acceso y las API pueden usarse de forma integrada.
Por otro lado, Supabase no incluye una función de hosting para el frontend.
Aunque se use Supabase, es necesario decidir por separado dónde se distribuye el frontend.
En Liberogic usamos Cloudflare Workers para distribuir el frontend.
Las aplicaciones creadas con Next.js también pueden ejecutarse en Workers, por lo que la distribución del frontend y el procesamiento en el servidor pueden agruparse en el mismo entorno de ejecución.
Reparto de responsabilidades en una aplicación web con Next.js y Supabase
Aquí explicamos el caso de una aplicación web en la que el frontend se desarrolla con Next.js y Supabase se utiliza como backend.
Con Next.js, los datos pueden obtenerse en el servidor antes de devolver la página, o en el navegador después de mostrarla.
En las aplicaciones de negocio de Liberogic, distinguimos el uso de ambos enfoques de la siguiente manera.
Tareas del lado del servidor (Next.js en Workers)
- Verificar el estado de inicio de sesión y actualizar la sesión. Si el usuario no ha iniciado sesión, redirigirlo a la página de inicio de sesión sin devolver la página solicitada.
- Comprobar que la autenticación multifactor se ha completado.
- Obtener el perfil del usuario que ha iniciado sesión y comprobar si puede utilizar esa función.
- Comprobar que los valores incluidos en la URL (por ejemplo, el mes seleccionado) son correctos.
Tareas del lado del navegador
- Obtener los datos que se muestran en la página, como listas y detalles.
- Actualización de datos
Al verificar la autenticación y los permisos antes de devolver la página, se evitan movimientos poco naturales, como mostrar brevemente una página con funciones no disponibles y redirigir después.
Por otro lado, si los datos de la página también se obtienen en el servidor, la página completa no se muestra hasta que termina la carga.
En las aplicaciones empresariales, es habitual que el usuario siga trabajando sin cambiar de página.
Por ejemplo, al pulsar un botón se obtienen solo los datos necesarios, se muestra un indicador de carga únicamente en esa sección y se vuelve a mostrar solo la parte actualizada.
Para mejorar la experiencia en estas operaciones detalladas, la obtención y actualización de datos dentro de la página se realiza desde el navegador en el momento necesario.
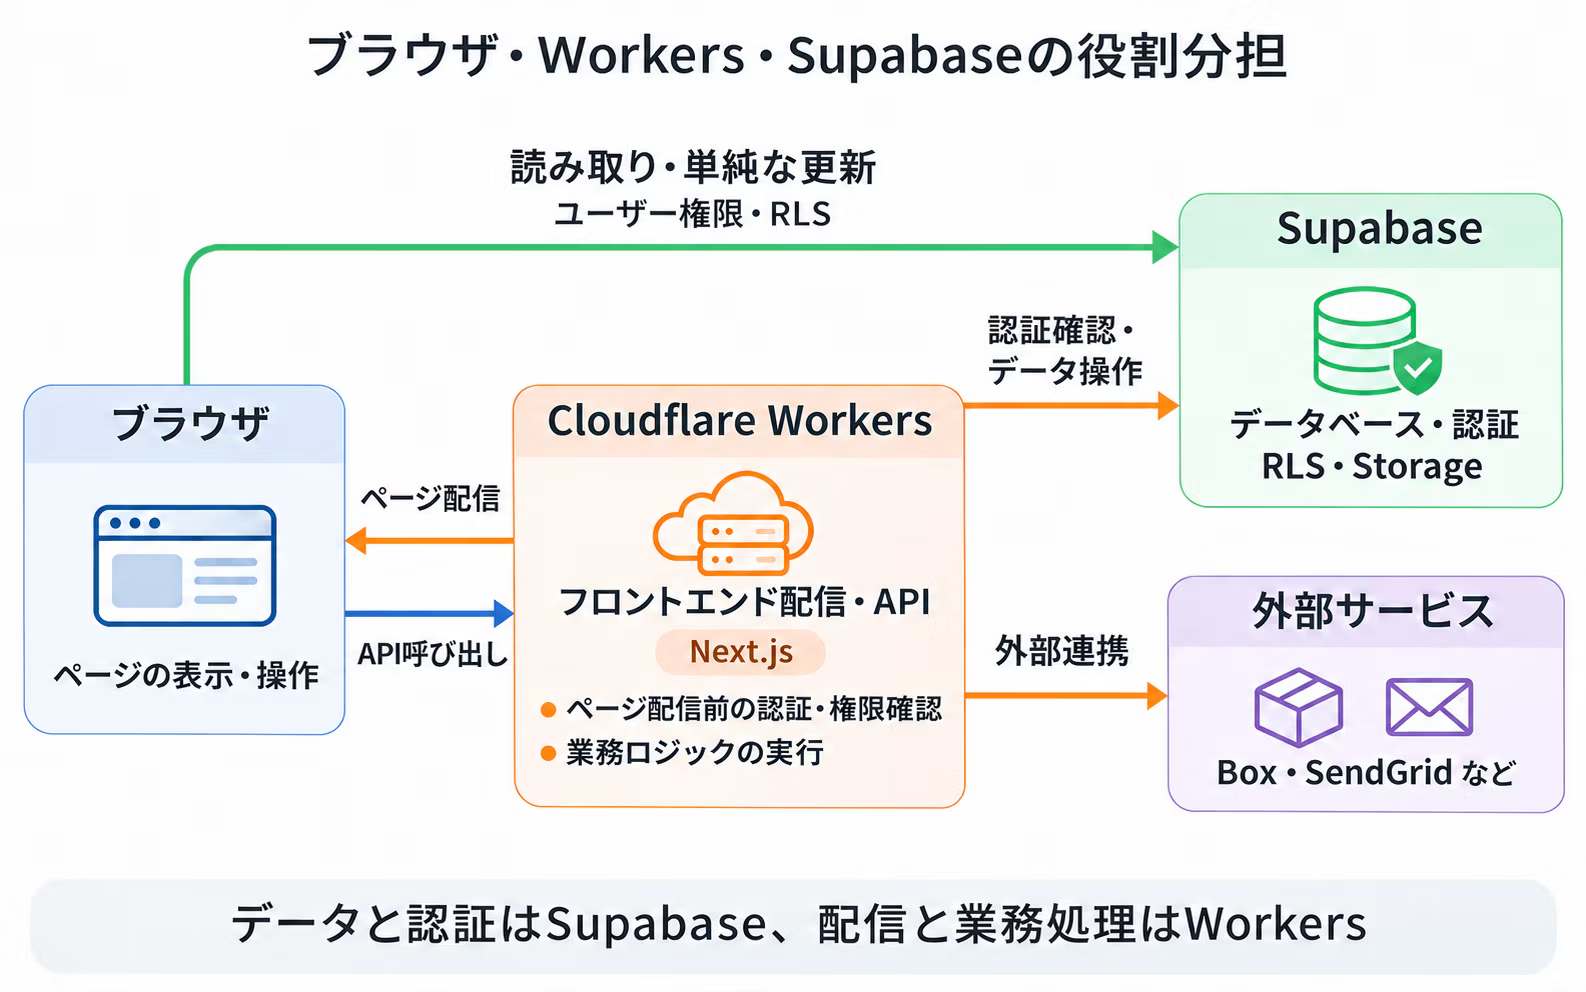
Dicho esto, las responsabilidades se dividen de la siguiente manera.
Navegador
- Visualización de páginas y operaciones del usuario
- Solicitudes de obtención y actualización de datos
- Las lecturas y actualizaciones simples acceden directamente a Supabase (se ejecutan con los permisos del usuario que inició sesión y se controlan mediante RLS).
- Las escrituras que implican lógica de negocio y la integración con servicios externos llaman a la API de Workers.
Cloudflare Workers
- Entrega del frontend (Next.js) y verificación de autenticación y permisos antes de devolver la página
- API
- Escrituras que implican lógica de negocio
- Integración con servicios externos (envío de correos, intercambio de archivos, recepción de Webhooks, etc.)
Supabase
- Base de datos
- Autenticación
- Control de acceso mediante RLS
- Storage
Los procesos que no pueden ejecutarse en el navegador se ubican en Workers
En las aplicaciones de negocio existen numerosas integraciones con servicios externos, como SendGrid, Box, sistemas core y diversos SaaS.
Estas integraciones requieren credenciales como claves de API, pero si se incluyen en código que se ejecuta en el navegador, la información queda visible para los usuarios, por lo que no pueden ubicarse en el navegador.
Por eso, la comunicación con servicios externos se centraliza en Workers.
Las credenciales se gestionan únicamente en el lado del servidor como variables de entorno de Workers, y el navegador invoca la API de Workers.
Además, cambiar el servicio de destino suele requerir solo modificaciones en Workers, lo que reduce el impacto en el frontend.
Limitar las escrituras con lógica de negocio a Workers
Como se explicó anteriormente, RLS es el mecanismo que controla qué usuario puede leer o escribir qué filas.
Para lecturas o actualizaciones simples, como modificar el perfil propio, basta con acceder a Supabase directamente desde el navegador y controlarlo mediante RLS.
En cambio, las escrituras que implican lógica de negocio tienen condiciones más complejas. Por ejemplo,
- El solicitante solo puede editar el contenido mientras el documento está en borrador.
- El aprobador solo puede cambiar el estado.
- El importe se calcula de nuevo en el servidor, sin usar directamente el valor introducido.
Estas son las condiciones.
Intentar expresar todas ellas mediante políticas de RLS hace que las políticas se vuelvan complejas. Si se pasa por alto alguna, se permitirían actualizaciones no autorizadas.
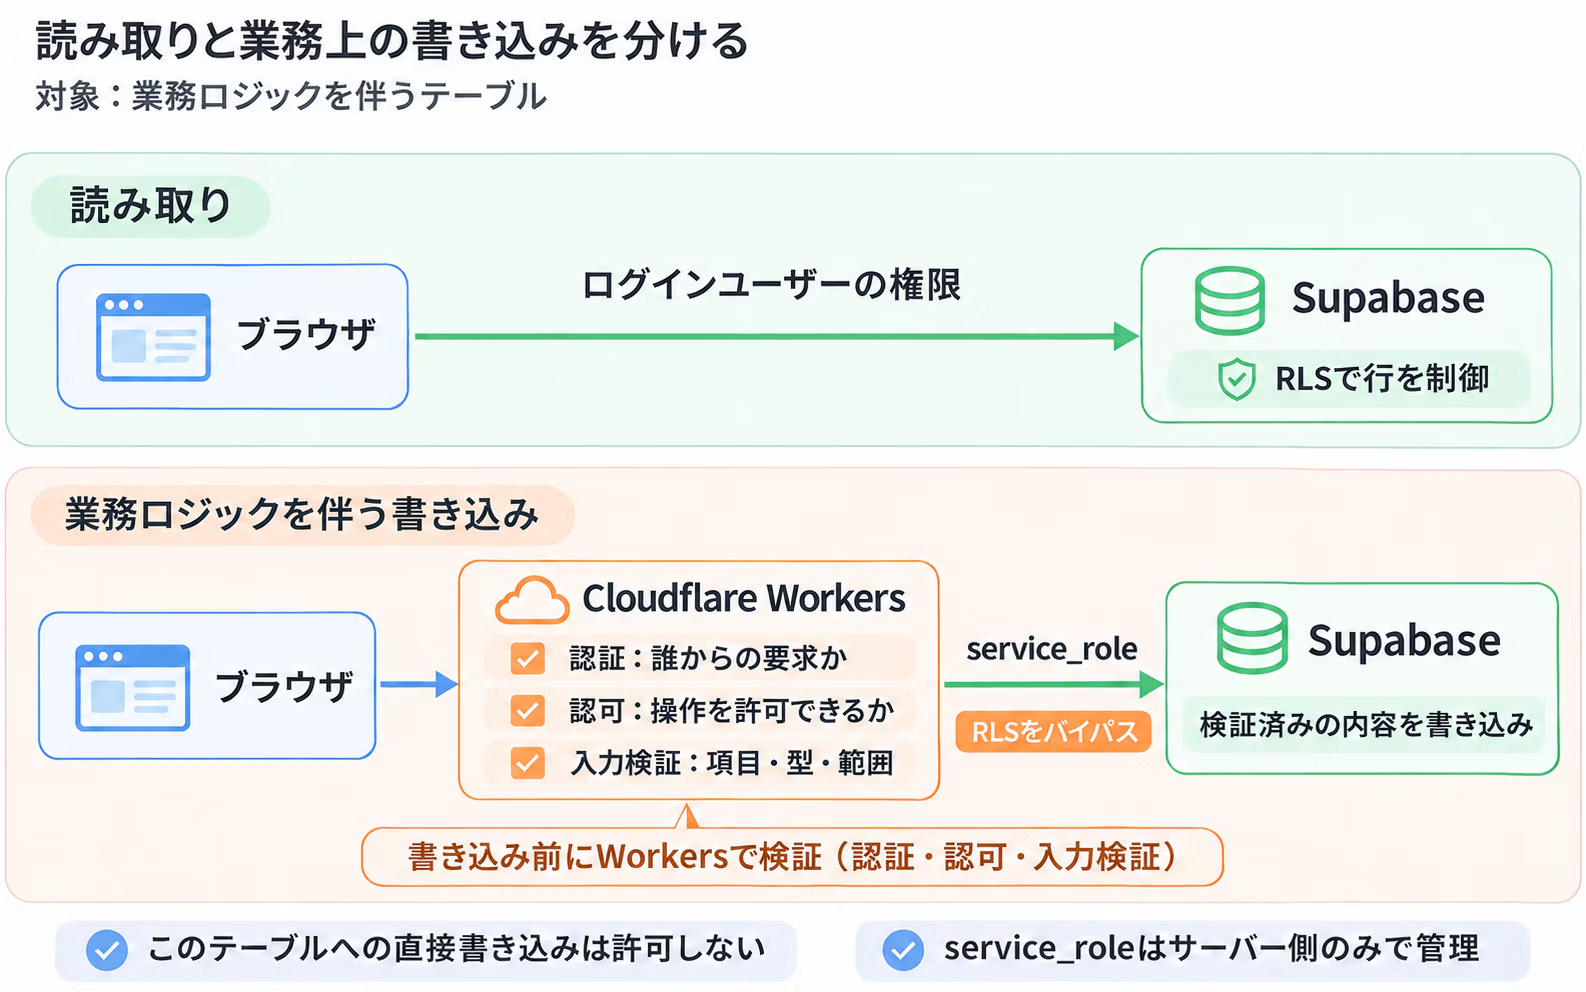
Por ese motivo, en las tablas con lógica de negocio aplicamos el siguiente enfoque.
- Los usuarios autenticados solo tienen permiso de lectura, y las filas visibles para cada uno se controlan mediante RLS.
- El permiso de escritura se concede únicamente a los Workers, que escriben en Supabase con service_role.
- En los Workers, los campos que cada usuario puede modificar, así como el tipo y el rango de valores, se definen estrictamente en un esquema. Los datos que no estén definidos en él no se aceptan.
service_role no está sujeto a los controles de RLS.
Por eso, los Workers siempre verifican la autenticación del usuario que realiza la solicitud y si tiene permiso para la operación antes de escribir.
La idea es limitar la escritura en la base de datos a una única vía y validar estrictamente los datos en esa vía.
Esto no significa que se deje de usar RLS: el control de lectura sigue a cargo de RLS, como hasta ahora.
No todo pasa por Workers
Por otro lado, no es necesario pasar todas las comunicaciones por Workers. Si las lecturas y actualizaciones sencillas que se pueden controlar bien con
RLS también se hacen a través de Workers, solo aumentan el trabajo de implementación y operación de la API.
En nuestro caso, utilizamos cada enfoque según la naturaleza del procesamiento de la siguiente manera.
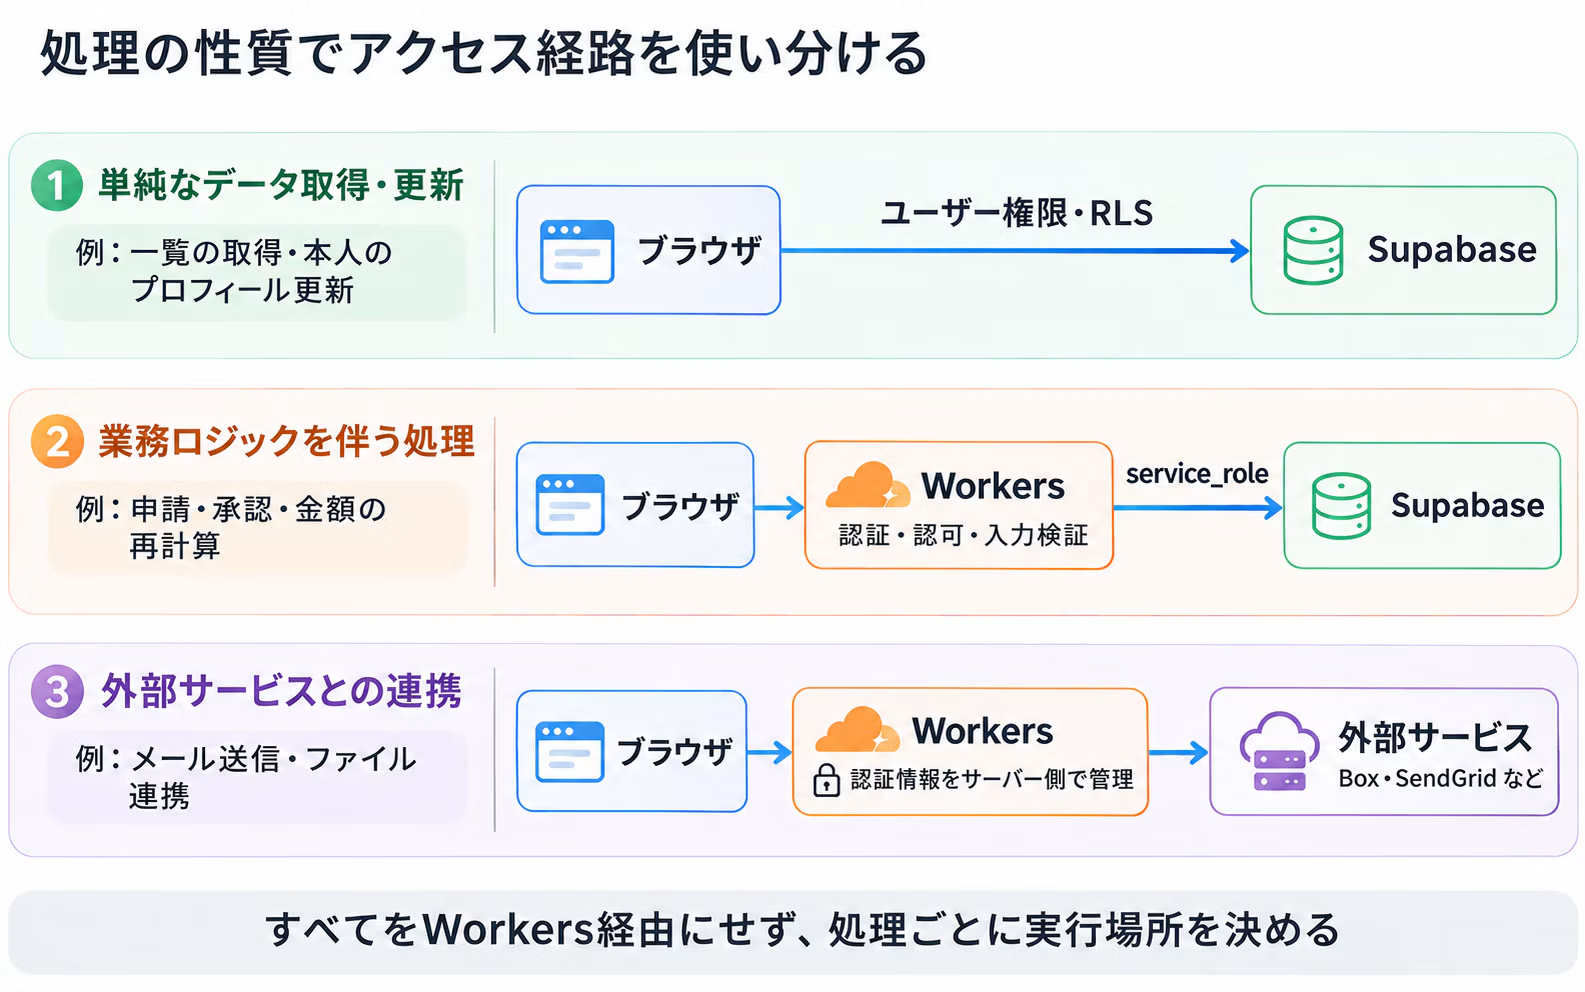
Pasar por Workers no es un objetivo en sí mismo; lo que decidimos es qué enfoque usar según la naturaleza de cada procesamiento.
Fácil integración con las funciones de Cloudflare
Al usar Workers, resulta más sencillo conectarlo con otras funciones de Cloudflare, como las siguientes.
- WAF
- Rate Limiting
- Turnstile
- Access
- R2
- Queues
Al centralizar la entrada de la aplicación web en Cloudflare, también resulta más fácil organizar la seguridad y los procesos periféricos.
Aprovechar las fortalezas de cada uno
Supabase y Cloudflare no sirven para construirlo todo por sí solos.
- Supabase es el lugar donde se gestionan la autenticación y los datos
- Cloudflare Workers es el lugar donde se gestiona la lógica específica de la aplicación.
Este enfoque suele dividirse así, y con esta estructura es posible empezar con algo pequeño y añadir gradualmente los procesos que se necesiten.
Conclusión
Combinar Cloudflare Workers con Supabase es una forma de separar la parte que gestiona los datos de la lógica específica de la aplicación.
Las lecturas y escrituras de datos controladas mediante RLS se dejan en Supabase, mientras que el procesamiento de integraciones con servicios externos y de información sensible se ubica en Workers.
Creemos que asignar funciones por proceso, en lugar de concentrarlo todo en un solo lugar, conduce a una arquitectura más fácil de operar.





Por lo general soy bastante independiente, pero cuando algo me intriga, investigo hasta quedar convencido. Entre prueba y error, hoy también me dedico en silencio al desarrollo.
Matsun
Ingeniero/a de frontend