

您好,我是 Liberogic 的 Matsun。
上一篇《我们如何在业务应用中使用 Supabase 的 RLS》介绍了数据访问控制。
本文将整理我们之所以组合使用 Cloudflare 与 Supabase 的原因。
先说结论,数据与认证交由 Supabase 负责,前端分发以及涉及业务逻辑的处理则由 Cloudflare Workers 负责。这就是我们的分工。
本文中的“前端”指的是浏览器中显示的页面,以及生成这些页面的 Next.js 等处理过程的总称。
Supabase 负责的范围
Supabase 是一项为 Web 应用后端提供所需功能的服务。
其功能包括基于 PostgreSQL 的数据库、支持多因素认证的身份验证、通过 RLS 实现的访问控制、用于保存文件的 Storage,以及可实时接收数据变更的 Realtime 等,业务应用所需的功能一应俱全。
尤其便利的是,这些功能彼此协作,并以托管服务的形式提供。
通过 RLS 策略可直接引用已认证用户的信息,因此即使浏览器直接访问数据库,也能控制每位用户可读写的数据。
由于会自动生成与数据库表对应的 API,无需为简单的读写逐一实现 API。
数据库服务器的运维与备份也由 Supabase 负责,因此可以专注于应用开发。
如果只提供数据库的服务,认证、访问控制和 API 都需要自行实现。
能够将认证、访问控制以及 API 一体化使用,正是我们选择 Supabase 的原因。
另一方面,Supabase 并不提供前端托管功能。
即使使用 Supabase,仍需另行决定前端部署在哪里。
我们使用 Cloudflare Workers 来分发这些前端内容。
由于用 Next.js 开发的应用也可以在 Workers 上运行,前端分发与服务器端处理可以统一在同一运行环境中完成。
Next.js 与 Supabase 的 Web 应用中的职责划分
这里以使用 Next.js 开发前端、并以 Supabase 作为后端的 Web 应用为例进行说明。
在 Next.js 中,既可以在返回页面之前在服务器端获取数据,也可以在页面显示之后在浏览器端获取数据。
在我们的业务应用中,我们按如下方式区分使用这两种方式。
在服务器端(Workers 上的 Next.js)执行的操作
- 确认登录状态并更新会话。如果未登录,则不返回页面,而是将用户跳转到登录页面。
- 确认是否已完成多因素认证。
- 获取登录用户的个人资料,并确认该用户是否有权使用该功能。
- 确认 URL 中包含的值(如目标月份)是否正确。
在浏览器端执行的操作
- 获取页面中显示的列表、详情等数据。
- 数据更新
在返回页面之前完成身份验证和权限检查,可以避免先短暂显示无法使用的功能页面、随后又跳转的不自然情况。
另一方面,如果在服务器端获取页面内的数据,则在数据获取完成之前,整个页面都无法显示。
在业务应用中,很多场景下用户无需切换页面即可持续操作。
例如,点击按钮时只获取所需的数据,获取过程中仅在对应区域显示加载状态,更新后只重新渲染变更的部分。
为了改善这类细粒度操作的体验,页面内的数据获取与更新会在浏览器中按需进行。
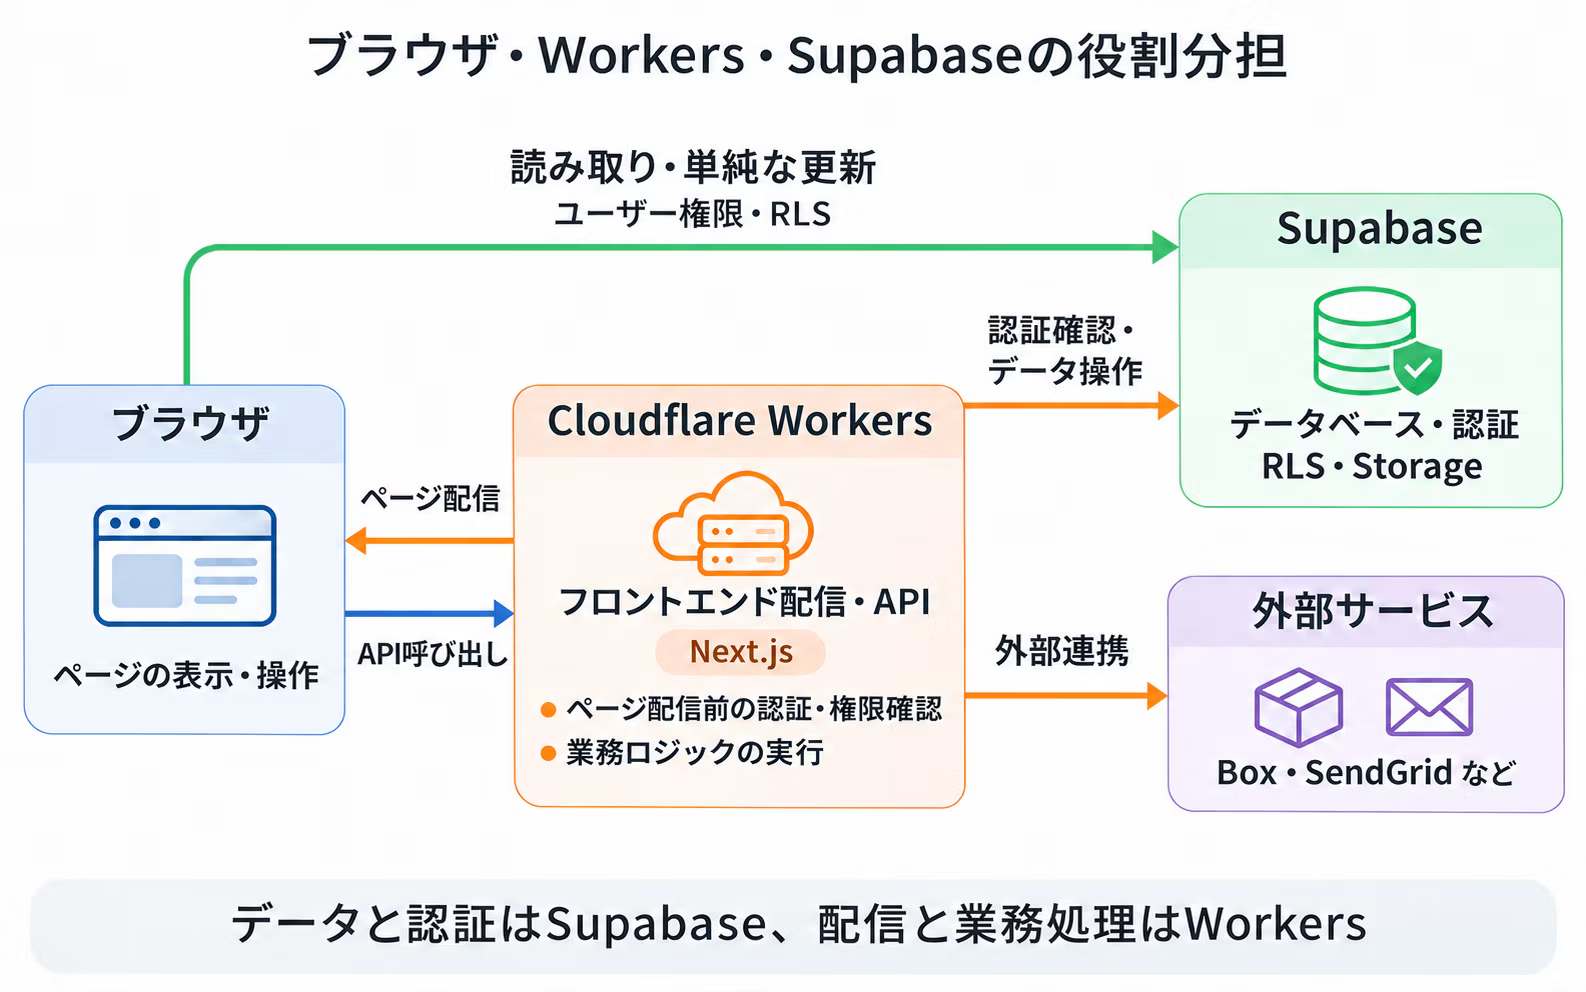
在此基础上,职责划分如下。
浏览器
- 页面展示与操作
- 数据获取与更新请求
- 读取和简单更新直接访问 Supabase(以登录用户的权限执行,并通过 RLS 进行控制)
- 涉及业务逻辑的写入操作以及与外部服务的集成,则调用 Workers 的 API
Cloudflare Workers
- 前端分发(Next.js)以及在返回页面之前进行的身份验证和权限检查
- API
- 涉及业务逻辑的写入操作
- 与外部服务的集成(邮件发送、文件对接、Webhook 接收等)
Supabase
- 数据库
- 身份验证
- 基于 RLS 的访问控制
- Storage
无法放在浏览器中执行的处理交由 Workers 完成
在业务应用中,与外部服务的集成非常常见,例如 SendGrid、Box、核心业务系统以及各类 SaaS 等。
这类集成需要 API 密钥等认证信息,但运行在浏览器中的代码所包含的信息会暴露给用户,因此这些认证信息不能放在浏览器端。
因此,我们将与外部服务的通信统一放在 Workers 中处理。
认证信息作为 Workers 的环境变量,仅在服务器端管理,浏览器则通过调用 Workers 的 API 进行访问。
更换对接服务时,通常只需修改 Workers 端即可,对前端的影响也能控制在最小范围内。
涉及业务逻辑的写入操作仅限在 Workers 中执行
如前文所述,RLS 是控制“哪些用户可以读取或写入哪些行”的机制。
对于读取操作,或更新本人资料这类简单的写入操作,只需从浏览器直接访问 Supabase,并通过 RLS 进行控制即可满足需求。
另一方面,涉及业务逻辑的写入操作条件较为复杂。例如,
- 申请者只能在草稿阶段编辑正文。
- 审批者只能变更状态。
- 金额不直接使用输入值,而是在服务器端重新计算。
等条件。
如果试图全部用RLS策略来表达这些条件,策略会变得非常复杂。一旦有遗漏,就会允许不正确的更新。
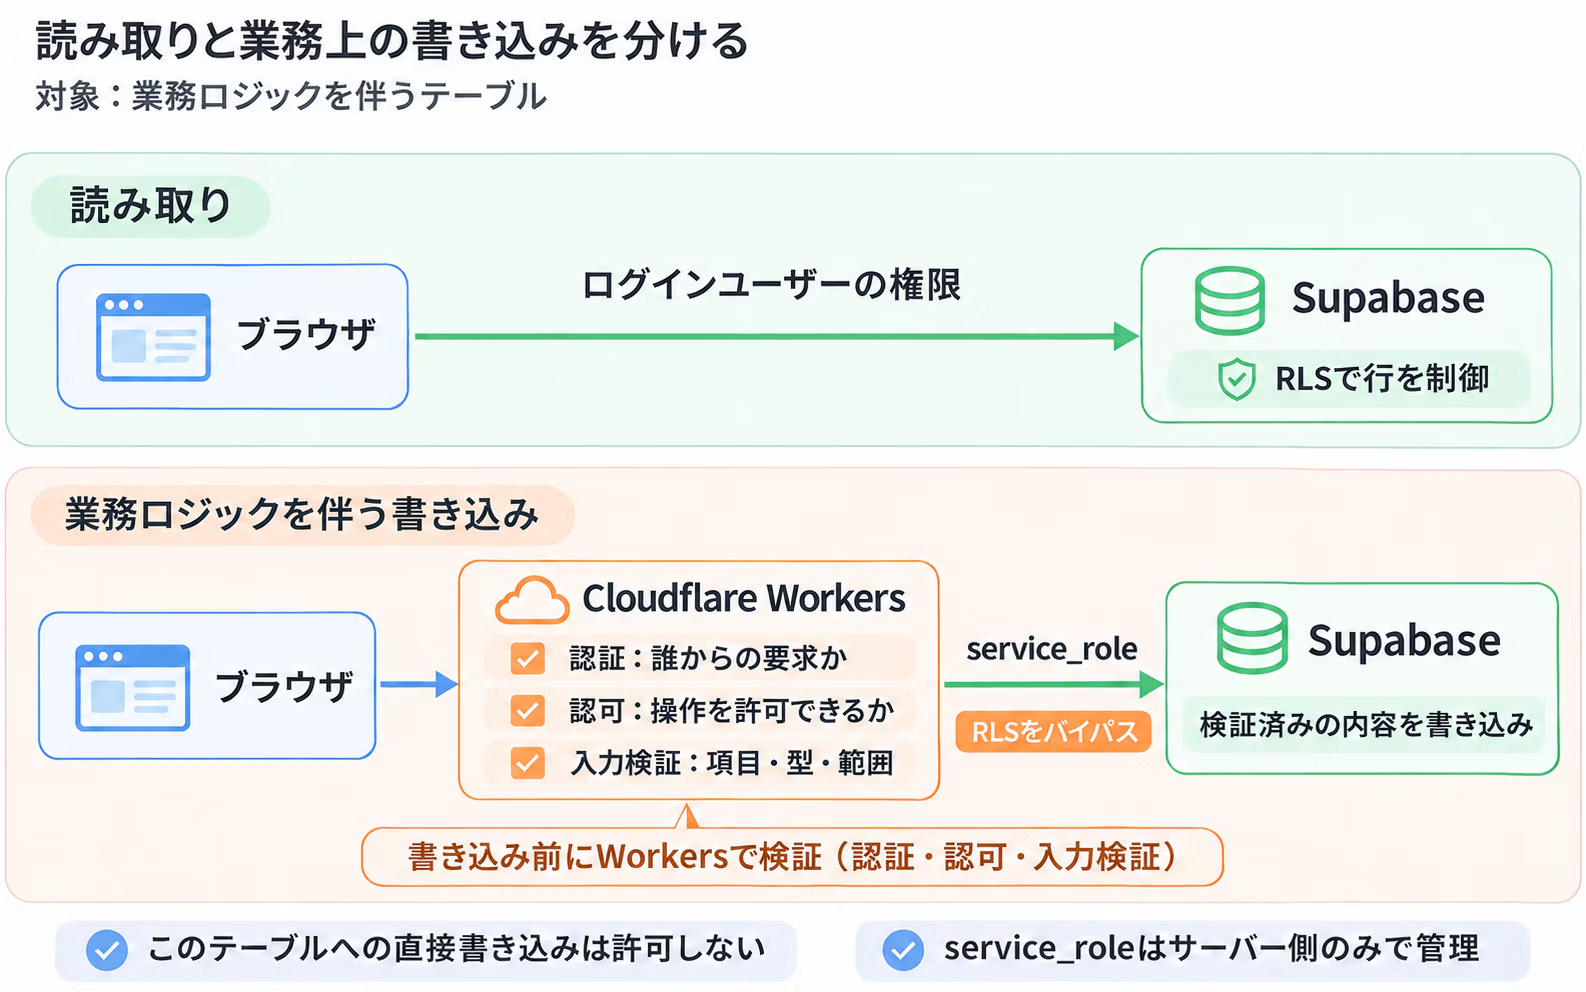
因此,对于包含业务逻辑的数据表,我们采取如下处理方式。
- 登录用户的权限仅限读取,可读取哪些行则由 RLS 控制。
- 写入权限只授予 Workers,由 Workers 使用 service_role 写入 Supabase。
- 在 Workers 中,通过 schema 严格定义该用户可修改的字段以及值的类型和范围,不接受定义之外的输入。
service_role 是不受 RLS 约束的权限。
因此,Workers 在写入之前,必定会验证请求用户的身份以及该操作是否被允许。
这一思路是将可写入数据库的路径限定为一条,并在该路径上严格校验输入。
这并不意味着不再使用 RLS,读取权限的控制仍然由 RLS 负责。
不会所有请求都经过 Workers
另一方面,并非所有通信都需要经过 Workers。
如果将可通过 RLS 充分控制的读取和简单更新也都经过 Workers,只会增加 API 的实现与运维负担。
我们会根据处理的性质,按以下方式进行区分。
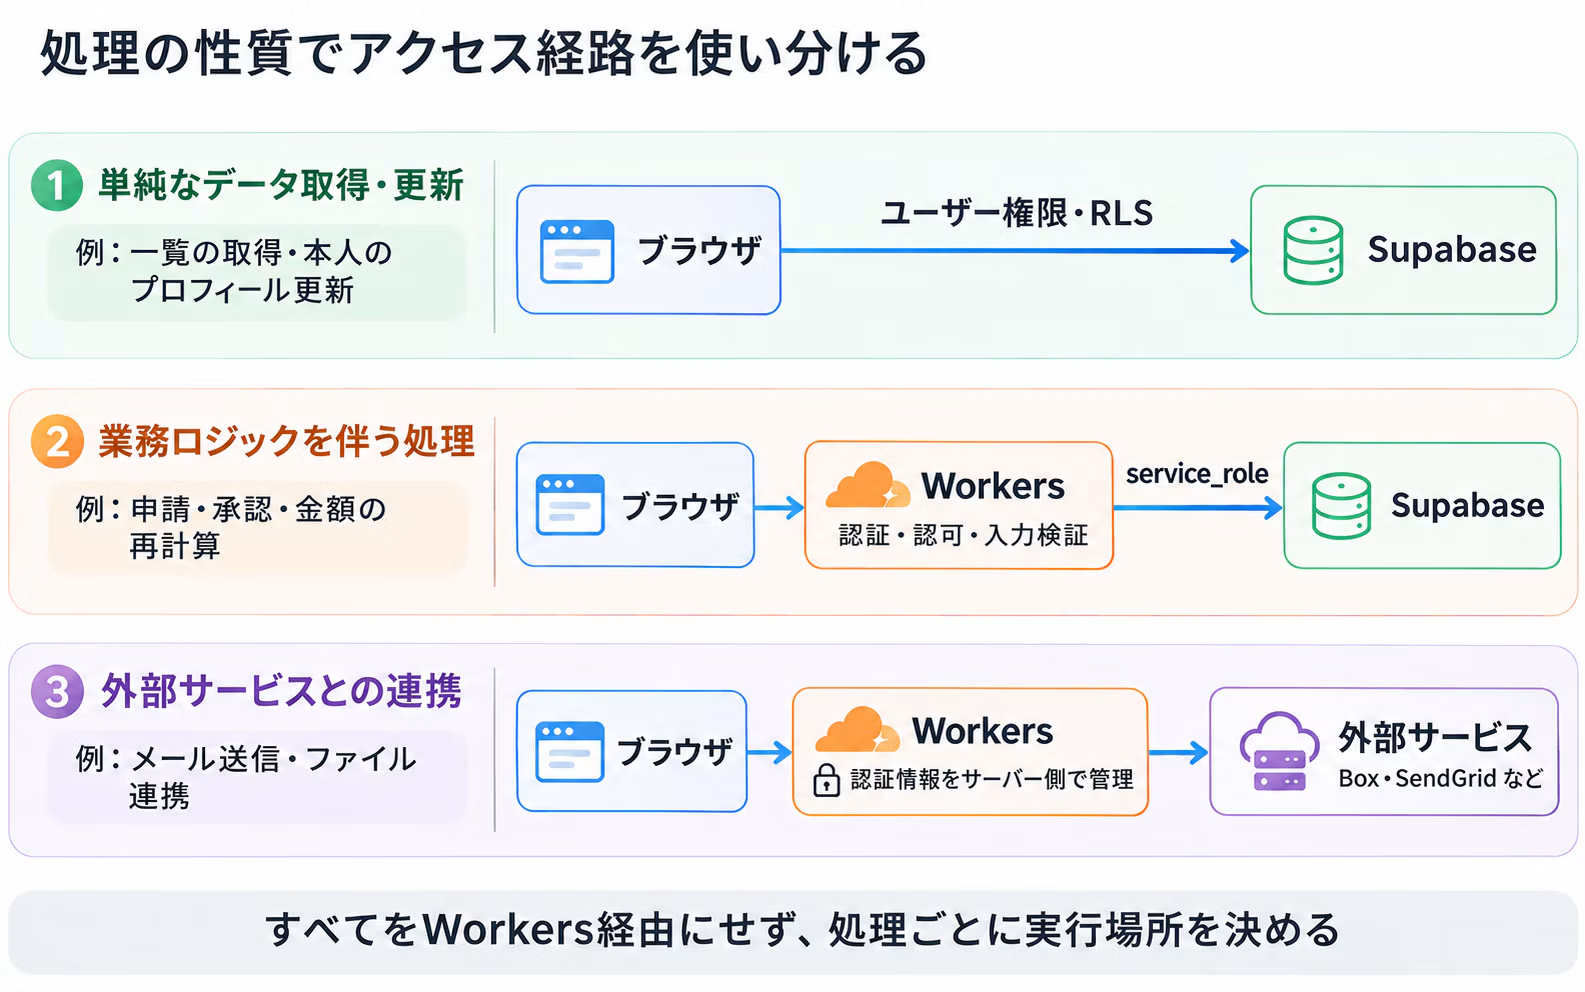
让请求经过 Workers 本身并不是目的,我们会根据处理的性质来区分使用。
便于与 Cloudflare 的功能组合使用
使用 Workers 后,更容易与以下 Cloudflare 的其他功能衔接。
- WAF
- Rate Limiting
- Turnstile
- Access
- R2
- Queues
将 Web 应用的入口统一放在 Cloudflare 一侧,有助于整理安全性及周边处理。
各自发挥所长
Supabase 和 Cloudflare 并非只用其中一方就能完成全部工作。
- Supabase 负责管理身份认证与数据的场所
- Cloudflare Workers是负责处理应用特定逻辑的环境。
这种划分方式很常见。采用这种架构,可以先从小规模开始搭建,再根据需要逐步添加必要的处理功能。
总结
将 Cloudflare Workers 与 Supabase 结合使用,主要是为了将数据处理部分与应用特定逻辑分离。
基于 RLS 控制的数据读写交由 Supabase 负责,而与外部服务的集成以及涉及机密信息的处理则放在 Workers 端。
我们认为,与其将所有处理集中在一处,不如按处理内容划分职责,这样更有利于系统的日常运维。





平时虽然比较随性自在,但凡是让自己在意的事情,都会查到彻底弄明白为止。一边反复尝试、不断摸索,一边今天也静静地专注于开发工作。
Matsun
前端工程师