

Hallo, ik ben Matsun van Liberogic.
In ons vorige artikel, "Hoe we Supabase RLS gebruiken in zakelijke applicaties", beschreven we hoe toegang tot data wordt beheerd.
In dit artikel leggen we uit waarom wij Cloudflare en Supabase combineren.
Kort samengevat: we laten data en authenticatie over aan Supabase, en de levering van de frontend en verwerking met bedrijfslogica doen we met Cloudflare Workers.
In dit artikel gebruiken we "frontend" als term voor de pagina's die in de browser worden getoond, samen met de verwerking die deze pagina's genereert, zoals met Next.js.
Wat Supabase voor zijn rekening neemt
Supabase is een dienst die de functies biedt die een webapplicatie nodig heeft aan de backendkant.
Het omvat een PostgreSQL-database, authenticatie met ondersteuning voor multi-factorauthenticatie, toegangscontrole via RLS, Storage voor het opslaan van bestanden en Realtime voor het ontvangen van wijzigingen in data in real time. Samen bieden deze functies alles wat zakelijke applicaties nodig hebben.
Vooral handig is dat deze functies samenwerken als beheerde dienst.
Omdat de gegevens van de geauthenticeerde gebruiker direct in RLS-beleid kunnen worden gebruikt, kun je per gebruiker bepalen welke data gelezen en geschreven mag worden, ook wanneer de browser rechtstreeks toegang krijgt tot de database.
Daarnaast wordt er automatisch een API gegenereerd voor de tabellen in de database, zodat je voor eenvoudige lees- en schrijfacties geen API hoeft te bouwen.
Het beheer en de back-ups van de databaseserver worden door Supabase verzorgd, zodat je je kunt concentreren op de ontwikkeling van de applicatie.
Met een dienst die alleen een database biedt, moet je authenticatie, toegangscontrole en API's zelf implementeren.
Dat authenticatie, toegangscontrole en API's allemaal in één dienst beschikbaar zijn, is de reden waarom wij voor Supabase kiezen.
Supabase biedt echter geen hostingfunctie voor frontends.
Ook wanneer je Supabase gebruikt, moet je apart bepalen waar je de frontend levert.
Wij gebruiken Cloudflare Workers om deze frontends te leveren.
Applicaties die we met Next.js bouwen, kunnen ook op Workers draaien, zodat de levering van de frontend en de verwerking aan de serverkant in dezelfde uitvoeringsomgeving zijn ondergebracht.
Rolverdeling in een webapplicatie met Next.js en Supabase
Hier beschrijven we dit aan de hand van een webapplicatie waarbij de frontend is gebouwd met Next.js en Supabase als backend.
In Next.js kunnen gegevens worden opgehaald op de server voordat de pagina wordt teruggestuurd, of aan de browserzijde nadat de pagina is weergegeven.
In onze bedrijfsapplicaties gebruiken we deze twee manieren als volgt.
Taken aan de serverzijde (Next.js op Workers)
- Controleren van de inlogstatus en vernieuwen van de sessie. Als de gebruiker niet is ingelogd, wordt de pagina niet teruggestuurd maar wordt de gebruiker naar de inlogpagina doorgestuurd.
- Controleren of de multi-factorauthenticatie is voltooid
- Ophalen van het profiel van de ingelogde gebruiker en controleren of deze gebruiker toegang heeft tot de functie
- Controleren of de waarden in de URL (zoals de geselecteerde maand) correct zijn
Taken aan de browserzijde
- Ophalen van gegevens voor weergave op de pagina, zoals lijsten en details
- Gegevens bijwerken
Door authenticatie en autorisatie te controleren voordat een pagina wordt geretourneerd, voorkomt u ongewenste effecten, zoals een pagina met functies die niet beschikbaar zijn die even zichtbaar is voordat de gebruiker wordt doorgestuurd.
Aan de andere kant wordt de volledige pagina pas getoond wanneer de gegevens op de pagina ook aan de serverkant zijn opgehaald.
In bedrijfsapplicaties blijven gebruikers vaak werken zonder van pagina te wisselen.
Denk bijvoorbeeld aan gegevens die alleen worden opgehaald wanneer op een knop wordt geklikt, een laadindicator die alleen het betreffende onderdeel toont terwijl gegevens worden geladen, of een gedeeltelijke weergave van alleen de bijgewerkte onderdelen.
Om deze kleine interacties soepel te laten verlopen, worden gegevens binnen een pagina opgehaald en bijgewerkt vanuit de browser, op het moment dat dat nodig is.
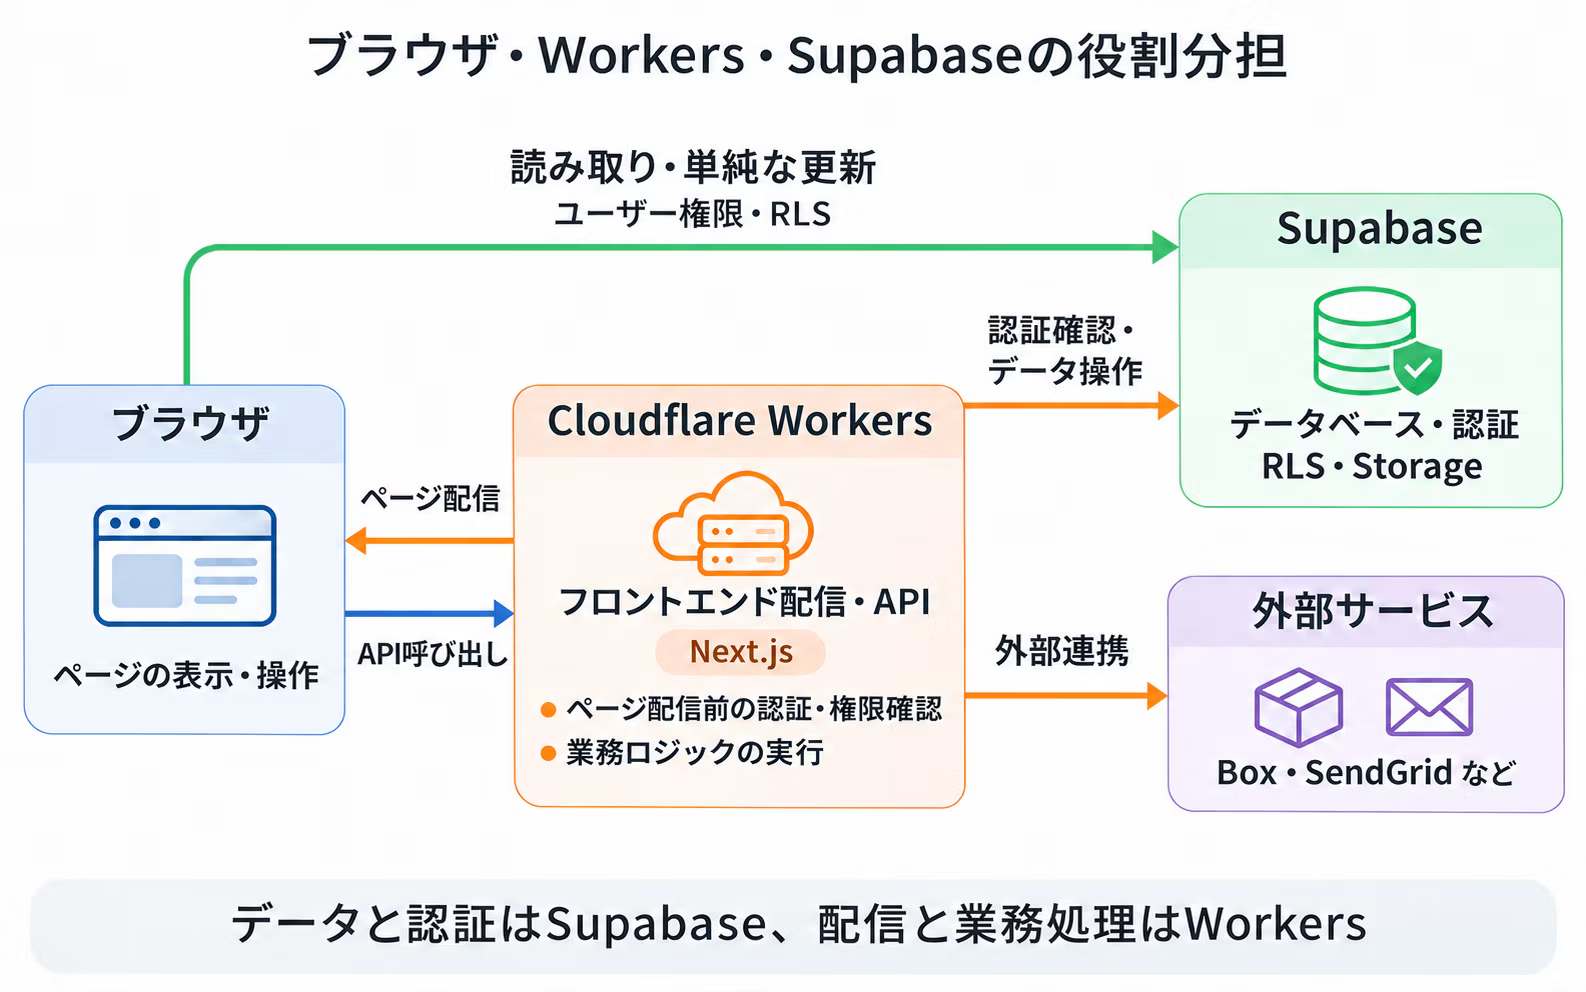
De taken zijn als volgt verdeeld.
Browser
- Weergave en interactie van de pagina
- Verzoeken voor het ophalen en bijwerken van gegevens
- Eenvoudig lezen en eenvoudig bijwerken gebeurt rechtstreeks via Supabase (uitgevoerd met de rechten van de ingelogde gebruiker en beheerd via RLS)
- Schrijfacties met bedrijfslogica en integraties met externe diensten roepen de Workers API aan
Cloudflare Workers
- Levering van de frontend (Next.js) en controle van authenticatie en autorisatie voordat een pagina wordt geretourneerd
- API
- Schrijfacties met bedrijfslogica
- Integratie met externe diensten (e-mailverzending, bestandskoppelingen, ontvangst van Webhooks, enz.)
Supabase
- Database
- Verificatie
- Toegangscontrole via RLS
- Storage
Verwerking die niet in de browser kan, wordt uitgevoerd in Workers
Bedrijfsapplicaties maken vaak verbinding met externe diensten, zoals SendGrid, Box, kernsystemen en diverse SaaS-producten.
Voor deze integraties zijn authenticatiegegevens zoals API-sleutels nodig, maar gegevens die in code aan de browserkant staan, zijn zichtbaar voor gebruikers. Daarom kunnen die gegevens niet in de browser worden geplaatst.
Daarom bundelen wij de communicatie met externe diensten in Workers.
Authenticatiegegevens beheren wij als omgevingsvariabelen van Workers, uitsluitend aan de serverzijde. De browser roept vervolgens de API van Workers aan.
Als de externe dienst wijzigt, is vaak alleen een aanpassing in Workers nodig, waardoor de impact op de frontend beperkt blijft.
Schrijfacties met bedrijfslogica beperken we tot Workers
Zoals eerder besproken bepaalt RLS welke gebruikers welke rijen kunnen lezen of schrijven.
Voor leesacties en eenvoudige schrijfacties, zoals het bijwerken van het eigen profiel, is het voldoende om vanuit de browser rechtstreeks toegang tot Supabase te nemen en de toegang via RLS te regelen.
Bij schrijfacties met bedrijfslogica worden de voorwaarden echter complexer. Bijvoorbeeld:
- De aanvrager kan de tekst alleen bewerken zolang het concept nog niet is ingediend.
- De goedkeurder kan alleen de status wijzigen.
- Het bedrag wordt niet overgenomen uit de invoer, maar opnieuw berekend aan de serverzijde.
en dergelijke voorwaarden.
Als we al deze regels met RLS-beleid zouden willen uitdrukken, wordt dat beleid al snel ingewikkeld. Eén gemiste uitzondering betekent dan dat een ongeoorloofde update gewoon wordt toegestaan.
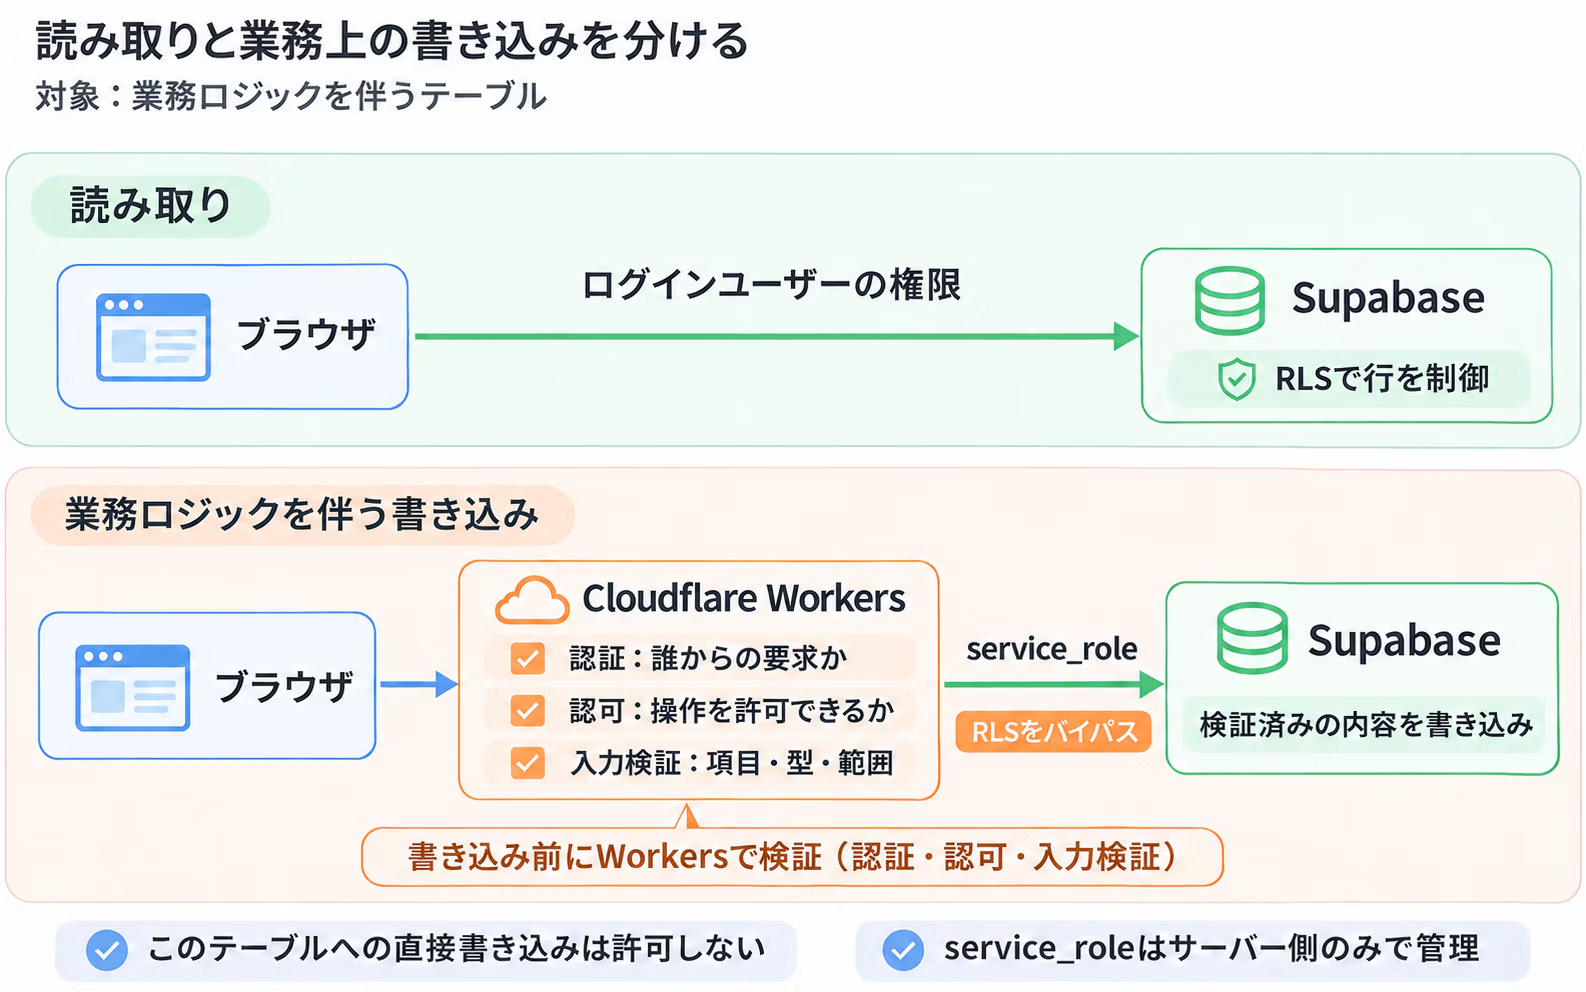
Daarom pakken we tabellen met bedrijfslogica als volgt aan.
- Gebruikers die zijn ingelogd krijgen alleen leesrechten, en RLS bepaalt welke rijen zij mogen lezen.
- Schrijfrechten liggen alleen bij de Workers, die via de service_role naar Supabase schrijven.
- In de Workers worden de velden die een gebruiker mag wijzigen, en het type en bereik van de waarden, strikt vastgelegd in een schema. Invoer die niet in het schema past, wordt geweigerd.
De service_role is niet onderworpen aan RLS-beperkingen.
Daarom controleert de Worker altijd vóór het schrijven of de verzoekende gebruiker is geauthenticeerd en of de bewerking is toegestaan.
Het uitgangspunt is dat er maar één route naar de database is om te schrijven, en dat de invoer via die route strikt wordt gevalideerd.
RLS wordt daarmee niet overbodig; het leesbeheer blijft zoals voorheen door RLS worden geregeld.
Niet alles via Workers
Aan de andere kant hoeft niet al het verkeer via Workers te lopen.
Als je leesbewerkingen of eenvoudige updates die al goed beheersbaar zijn via RLS ook via Workers laat lopen, neemt de implementatie en het beheer van de API alleen maar toe.
Wij gebruiken deze twee op basis van de aard van de verwerking als volgt.
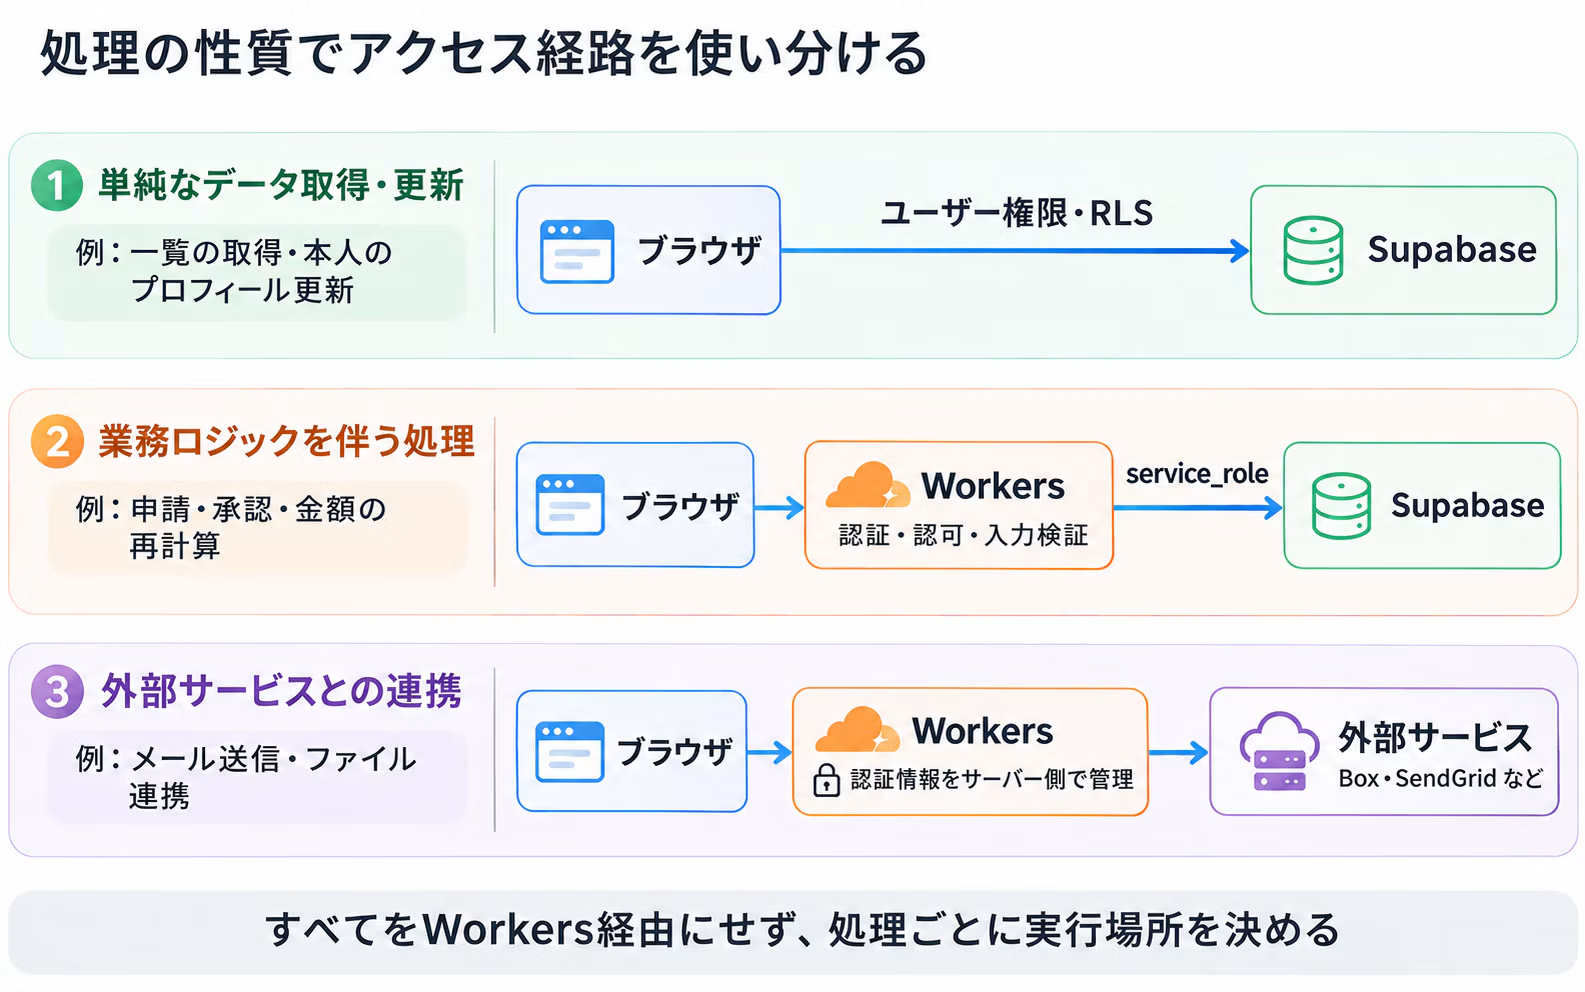
Het doel is niet om alles via Workers te laten lopen, maar om per type verwerking de juiste aanpak te kiezen.
Eenvoudig te combineren met Cloudflare-functies
Wanneer je Workers gebruikt, is het eenvoudiger om andere Cloudflare-functies te koppelen, zoals hieronder.
- WAF
- Rate Limiting
- Turnstile
- Access
- R2
- Queues
Door het toegangspunt van je webapplicatie bij Cloudflare onder te brengen, wordt beveiliging en het beheer van aanverwante verwerking eenvoudiger.
Gebruik elk onderdeel waar het sterk in is
Supabase en Cloudflare zijn niet bedoeld om alles alleen mee te bouwen.
- Supabase is de plek waar authenticatie en data worden beheerd
- Cloudflare Workers is de plek voor applicatiespecifieke verwerking.
Die scheiding wordt vaak gemaakt, en met deze opzet kun je klein beginnen en de benodigde verwerking stap voor stap toevoegen.
Conclusie
Cloudflare Workers en Supabase worden samen gebruikt om het deel dat met data werkt te scheiden van de applicatiespecifieke verwerking.
Het lezen en schrijven van data die via RLS wordt beheerd, laten we over aan Supabase, terwijl verwerking die verbinding maakt met externe diensten of geheime informatie beheert, in Workers wordt uitgevoerd.
Wij geloven dat een opzet waarin de rollen per verwerking worden verdeeld, en niet alles bij één partij wordt ondergebracht, beter te onderhouden is.





Meestal werk ik in mijn eigen tempo, maar als er iets is dat mijn interesse wekt, duik ik er zo lang in tot ik het volledig begrijp. Ook vandaag werk ik rustig aan de ontwikkeling, en blijf ik experimenteren en bijsturen.
Mattsun
Frontend-ontwikkelaar