

Da der Wunsch bestand, das Kontaktformular unserer Website auf Google Forms umzustellen, haben wir zuvor eine individuelle Anpassung von Google Forms umgesetzt.
Wir haben die Inhalte in unserer Kolumne gesammelt veröffentlicht, und zu unserer Freude nutzen offenbar viele Leserinnen und Leser sie als Orientierung. Vielen Dank!
Fallstricke beim Erstellen von Formularen für Kunden mit Google Forms
Implementierung der Bestätigungsseite für die individuelle Anpassung von Google Forms
Vor diesem Hintergrund erreichte uns die Anfrage, ob es Maßnahmen gegen die große Menge an Spam-E-Mails gibt.
In diesem dritten Teil unserer Google-Forms-Kolumne haben wir zusammengefasst, wie sich Spam bei individuell angepassten Google Forms eindämmen lässt.
Als erste Maßnahme kam uns der Gedanke, ob sich der kostenlose Sicherheitsdienst von Google, reCAPTCHA, einsetzen lässt.
Allerdings:
Google Forms bietet keine standardmäßige Einstellung oder Umschalter wie „reCAPTCHA aktivieren“. Auch im Bearbeitungsmodus des Formulars gibt es keine entsprechende Option. Korrekterweise ist festzuhalten, dass dies keine offiziell von Google bereitgestellte Funktion ist.
Weitere Recherchen haben ergeben, dass reCAPTCHA bei Google Forms offenbar von Googles eigener Einschätzung abhängt. Ob das reCAPTCHA-Symbol erscheint, lässt sich daher nicht vorhersagen!
Grundsätzlich ist jede Anpassung von Google Forms im HTML mit Feld-IDs wie entry.386122698 im Klartext sichtbar. Sobald diese URL und die Entry-ID bekannt sind, lässt sich technisch ohne Öffnen der Seite im Browser direkt ein POST an formResponse senden, etwa mit curl oder einem einfachen Python-Skript mit requests.
Tatsächlich scheint ein Großteil des Spams bei Google Forms genau diesem Muster zu folgen, also dem direkten Ansprechen des Endpunkts ohne Umweg über die Seite. Auch reCAPTCHA hilft hier kaum: Solange die Token-Prüfung nicht serverseitig, etwa in GAS, erfolgt, wirkt es nicht auf den direkten POST-Weg. Eine grundlegende Lösung ist das daher nicht.
Es gibt jedoch Gegenmaßnahmen!
Unter echten Spam-Bots gibt es außerdem viele universelle Varianten, die Kontaktformulare finden, automatisch ausfüllen und absenden (Bots, die die Seite tatsächlich rendern und über das DOM senden).
Gegen diesen Typ wirkt eine JavaScript-Steuerung des Senden-Buttons durchaus. Für mehr Treffsicherheit empfiehlt sich eine Kombination mehrerer Maßnahmen. Alle lassen sich allein durch Änderungen an der HTML-Datei umsetzen, ohne Google Forms oder GAS anzufassen.
Quelle: [reddit] How can I prevent bots from spamming my Google Form and flooding my email?
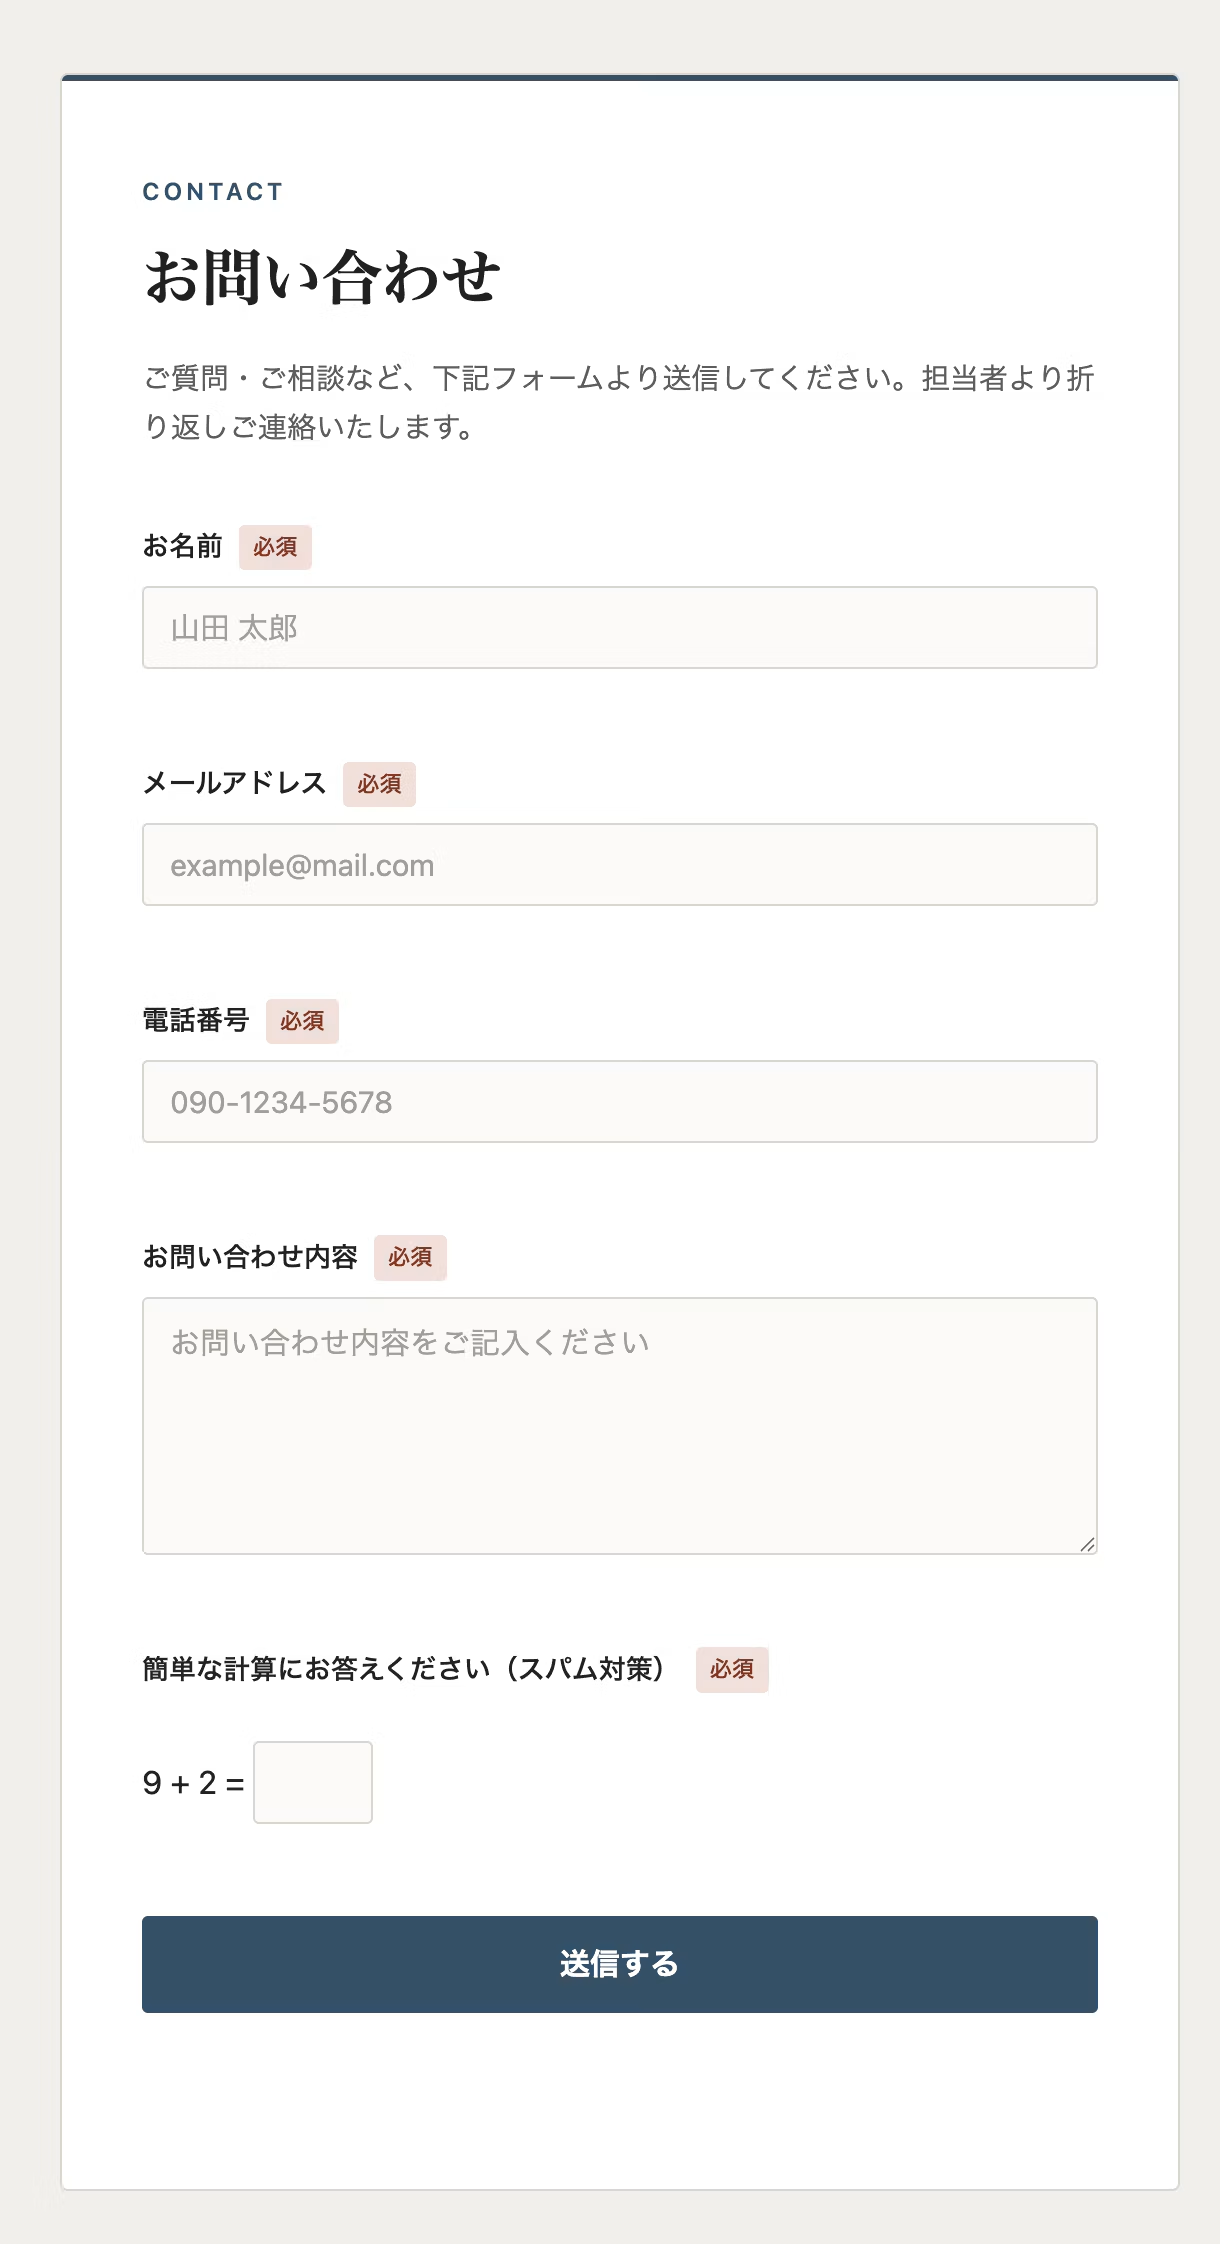
1. Per JavaScript wird bei jedem Aufruf eine zufällige Additionsaufgabe erzeugt und angezeigt.
Die Rechenaufgabe besteht aus zwei zufälligen Zahlen, erzeugt mit Math.floor(Math.random()*9)+1, die addiert werden. Bei jedem Laden der Seite wird etwa eine Aufgabe wie "3 + 5 = ?" angezeigt. Der Senden-Button bleibt disabled, bis der Nutzer die richtige Antwort eingibt.
Für Nutzer ist das etwas umständlich, aber universelle Bots, die den Button unabhängig von der Optik ansteuern, fallen darauf oft herein.
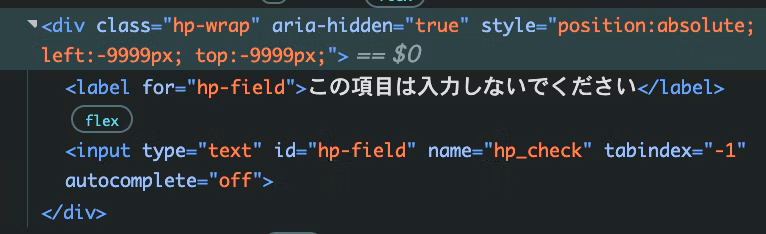
2. Automatische Erkennung über ein Honeypot-Feld (unsichtbares Eingabefeld)
Ein für Menschen unsichtbares Eingabefeld wird per CSS außerhalb des sichtbaren Bereichs platziert. Menschliche Nutzer berühren dieses Feld nie, aber Bots, die Formulare automatisch vollständig ausfüllen, tragen auch hier Werte ein. Enthält dieses Feld beim Absenden einen Wert, wird das Absenden daher abgebrochen.
Wirksam ist diese Methode gegen Bots, die alle Eingabefelder eines Formulars maschinell ausfüllen, unabhängig davon, ob sie sichtbar sind. Da solche Bots sehr verbreitet sind, lässt sich von dieser Maßnahme einiges erwarten.
Da jede Methode unterschiedliche Bot-Typen erkennt, werden durch die Kombination beider Ansätze weniger Spam-Nachrichten übersehen.
Gegen Spam, der direkt per POST gesendet wird und nicht über die Seite läuft, wirkt diese Maßnahme weiterhin nicht.
Wird GoogleForm direkt ohne Umweg über die Webseite mit Spam angegriffen, muss das GoogleForm letztlich neu erstellt werden.
Als Maßnahme gegen einen Teil der gängigen Bots, unter diesen Voraussetzungen eingesetzt, ist sie durchaus wirksam!



Ich entwickle Frontend-Lösungen mit Schwerpunkt auf Markup sowie mit JavaScript, React und Next.js. Es freut mich besonders, wenn Websites, an denen ich mitgearbeitet habe, erfolgreich online gehen! In meiner Freizeit spiele ich gern Gitarre. Katzen und Süßkartoffeln mag ich sehr 🐱🍠
Hirattchi
Frontend-Entwickler / Eintritt 2022