

Dit is de Google Form-aanpassing die we eerder hebben gebouwd op verzoek van een klant die het contactformulier van hun website wilde vervangen door Google Forms.
We hebben dit gebundeld gepubliceerd in onze column, en het is fijn te zien dat veel mensen er iets aan hebben. Bedankt!
Valkuilen bij het bouwen van formulieren voor klanten met Google Forms
Het bevestigingsscherm voor Google Form-aanpassingen implementeren
Onlangs kregen we de vraag of er iets kan worden gedaan tegen de grote hoeveelheid spam die binnenkomt.
In dit derde deel van onze Google Forms-column behandelen we spamprotectie voor Google Form-aanpassingen.
Het eerste idee als oplossing was of we de gratis beveiligingsdienst van Google, reCAPTCHA, konden inzetten.
Maar
Google Forms heeft geen standaardinstelling of schakelaar om "reCAPTCHA inschakelen" te activeren. Ook in de bewerkingsweergave van het formulier is er geen dergelijke optie. Juist is dat dit geen officiële functie van Google is.
Uit verder onderzoek blijkt dat reCAPTCHA in Google Forms door Google zelf wordt bepaald, en het is dus onduidelijk of het reCAPTCHA-merk wel of niet verschijnt.
Eigenlijk is het aanpassen van een Google Form al bij voorbaat niet veilig, omdat de veldID's zoals entry.386122698 in plain text in de HTML worden gezet. Als je alleen de URL en de entry-ID's kent, is het technisch mogelijk om zonder de pagina in de browser te openen direct een POST naar formResponse te sturen met een eenvoudig script, zoals curl of Python requests.
Veel spam op Google Forms lijkt inderdaad via dit patroon te verlopen: het endpoint wordt rechtstreeks aangeroepen zonder de pagina te gebruiken. Ook reCAPTCHA helpt hier niet tegen, tenzij de tokenverificatie aan de serverzijde plaatsvindt, bijvoorbeeld in GAS. Zonder die verificatie komen directe POST-verzoeken er gewoon doorheen, dus dit lost het probleem niet echt op.
Er zijn wel maatregelen mogelijk!
Veel echte spambots zijn generieke bots die een contactformulier zoeken, automatisch invullen en verzenden. Ze renderen de pagina daadwerkelijk en versturen het formulier via de DOM (Document Object Model).
Tegen dit type bot werkt het om de verzendknop via JavaScript te beheren. Voor een hogere nauwkeurigheid is het aan te raden om meerdere maatregelen te combineren. Al deze maatregelen vereisen alleen wijzigingen in het HTML-bestand. Het Google Form en de GAS-code blijven ongewijzigd.
Bron: [reddit] How can I prevent bots from spamming my Google Form and flooding my email?
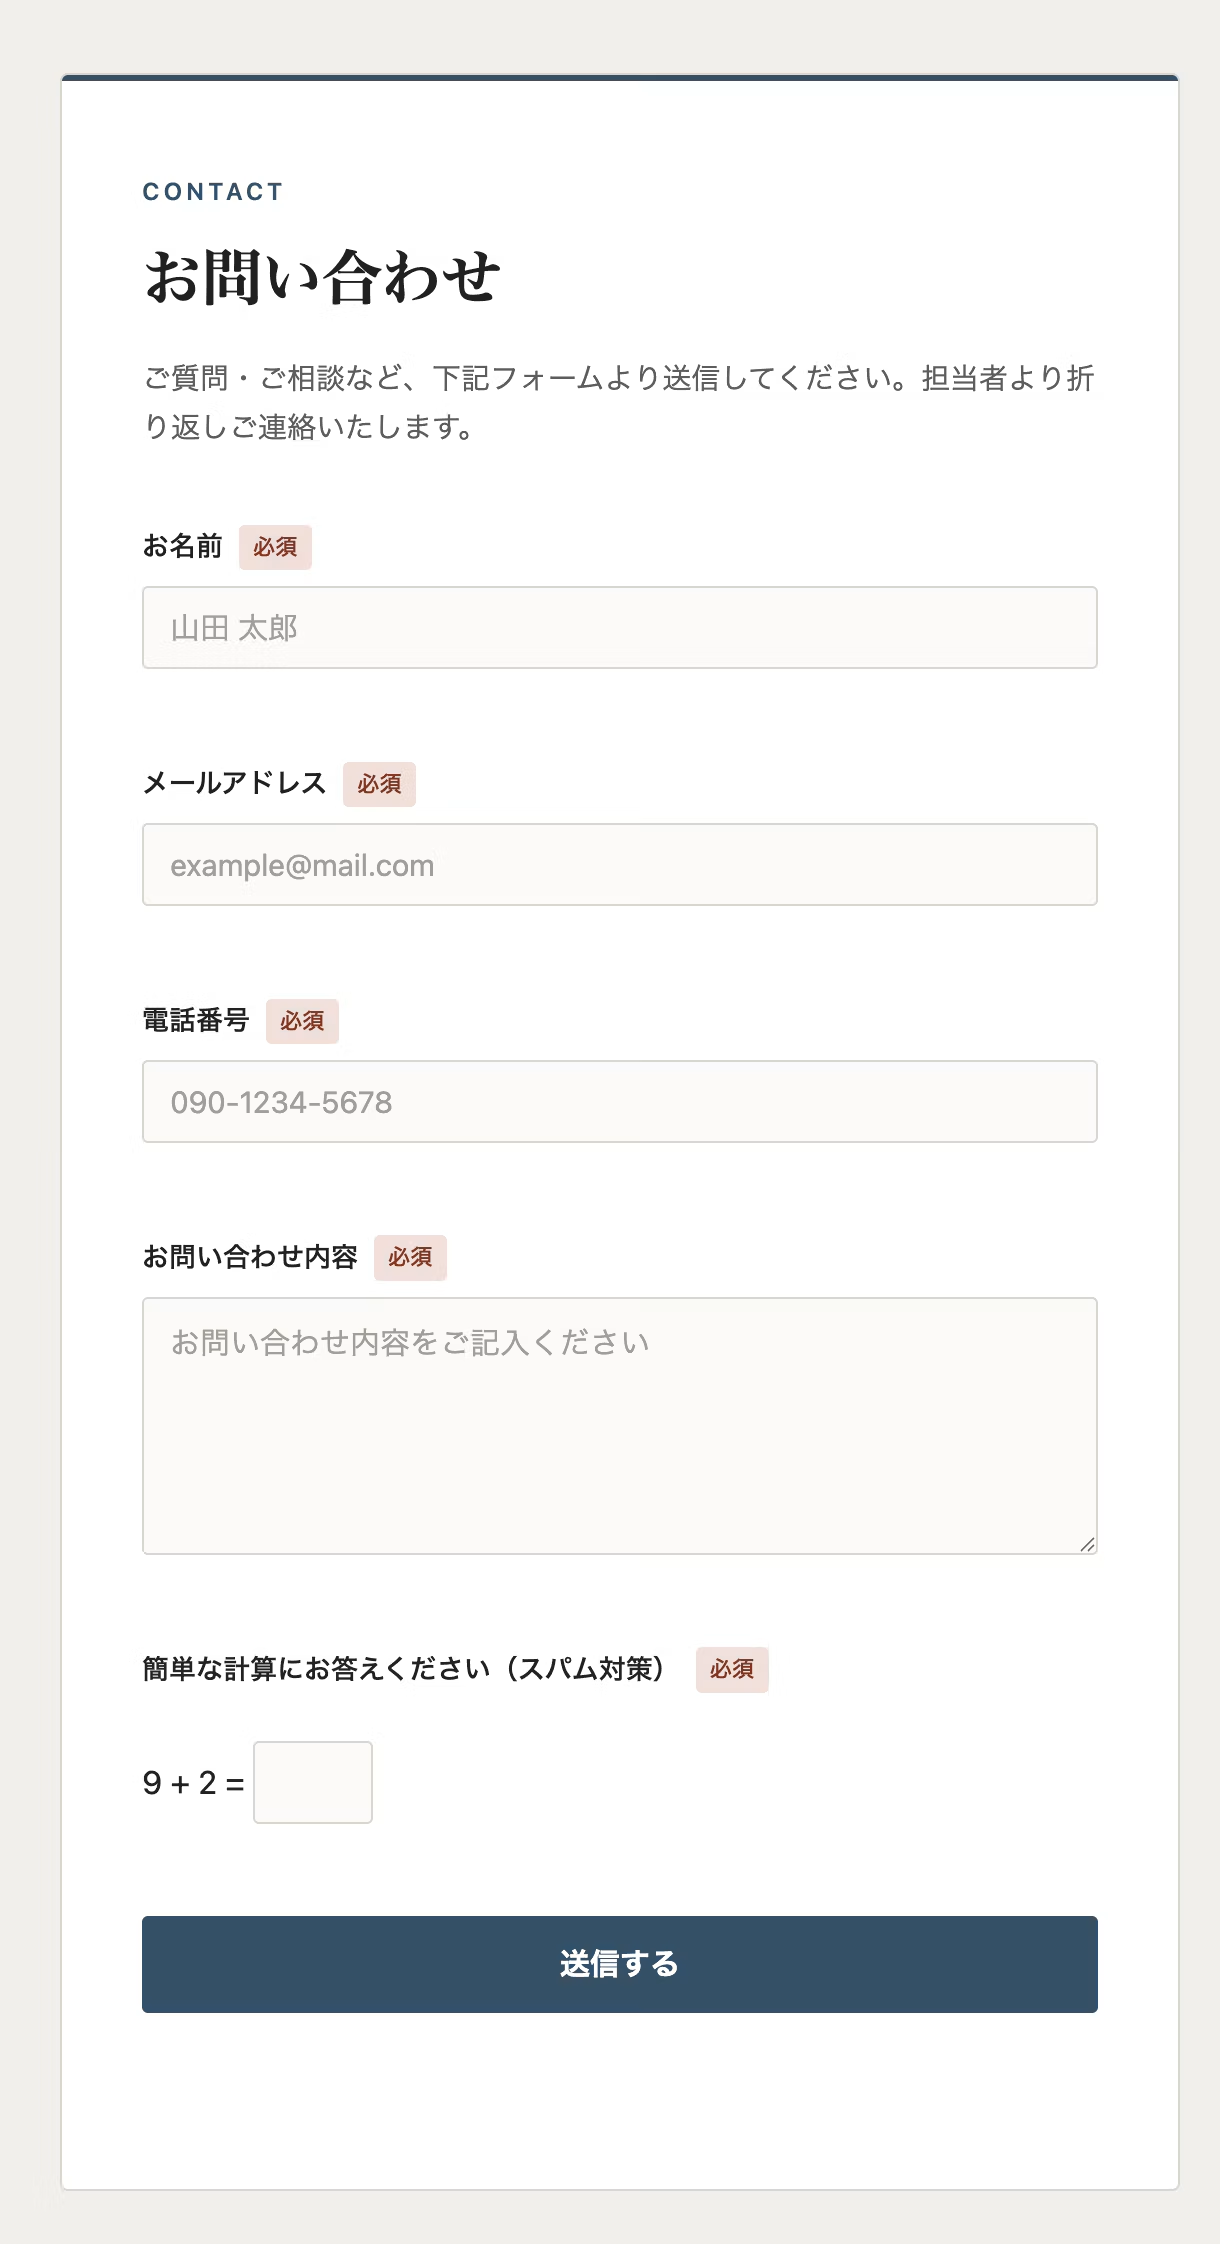
1. Genereer met JavaScript telkens een willekeurige optelling van twee getallen en toon deze.
Het gaat om een eenvoudige rekensom die wordt gegenereerd met Math.floor(Math.random()*9)+1 voor beide getallen. Bij elke paginalading wordt bijvoorbeeld een som zoals "3 + 5 = ?" willekeurig getoond. De verzendknop blijft disabled totdat de gebruiker het juiste antwoord invult.
Dit levert voor de gebruiker enige extra moeite op, maar generieke bots die niet reageren op de visuele interface en direct op de verzendknop klikken, lopen er vaak tegenaan.
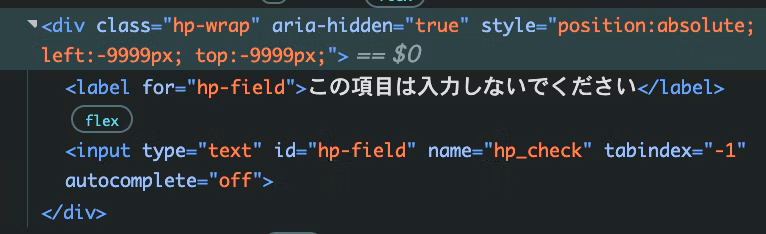
2. Automatische detectie via een honeypot-veld (een onzichtbaar invoerveld)
Er wordt één invoerveld gemaakt dat met CSS buiten het zichtbare scherm wordt geplaatst, zodat het voor mensen onzichtbaar is. Mensen raken dit veld nooit aan, maar bots die formulieren automatisch volledig invullen vullen het ook in. Daarom wordt het verzenden geannuleerd als dit veld bij het versturen een waarde bevat.
Deze maatregel werkt tegen bots die "alle invoervelden op een formulier (ongeacht of ze zichtbaar zijn) automatisch invullen en dan verzenden". Dit soort bots komt heel vaak voor, dus als tegenmaatregel mag er veel van worden verwacht.
Elk van beide maatregelen detecteert andere soorten bots, dus door ze te combineren worden er minder gemist.
Spam die "rechtstreeks via POST naar het formulier wordt gestuurd zonder de webpagina te gebruiken" wordt door deze maatregelen nog steeds niet tegengehouden.
Als spam rechtstreeks op een Google Form wordt gericht zonder via de website te gaan, moet het Google Form zelf uiteindelijk opnieuw worden aangemaakt.
Als maatregel tegen een aantal veelvoorkomende bots, die daarbij past, is het inzetten ervan toch zeker zeer effectief!



Ik ben voornamelijk bezig met markup en frontend-ontwikkeling met JavaScript, React en Next.js. Ik ben blij wanneer een site waar ik aan heb meegewerkt succesvol live gaat! Mijn hobby's zijn gitaar spelen. Ik hou van katten en geroosterde zoete aardappel 🐱🍠
ひらっち
Frontend-engineer / in dienst sinds 2022