

因應客戶希望將網站的聯絡表單改為 Google 表單的需求,我們先前實作了 Google 表單的客製化功能。
我們將相關內容整理發布在專欄中,很高興有許多讀者參考。非常感謝大家!
製作客戶表單時在 Google 表單上需要注意的陷阱
實作 Google 表單客製化的確認畫面
在這樣的背景下,也曾有客戶詢問:「大量垃圾郵件不斷寄來,有沒有什麼對策?」
本次是 Google 表單專欄的第三篇,我們整理了 Google 表單客製化的防垃圾郵件方法。
我們最初想到的對策,是導入 Google 提供的免費安全服務reCAPTCHA 是否可行?。
然而,
Google 表單並沒有「啟用 reCAPTCHA」之類的標準設定或切換選項。表單的編輯畫面中也沒有此類項目,正確的理解是:這並非 Google 官方提供的功能。
進一步查證後發現,Google 表單的 reCAPTCHA 似乎是否生效由 Google 自行判斷,因此無法確定 reCAPTCHA 標記是否會出現!
其實,自訂 Google 表單時,因為需要把 entry.386122698 這類欄位 ID 直接寫入 HTML,所有資訊都會以純文字的形式暴露。只要取得這個 URL 和 entry ID,不需要在瀏覽器中開啟頁面,就能使用 curl 或 Python 的 requests 等簡單腳本,直接對 formResponse 發送 POST 請求,在技術上是可行的。
事實上,Google 表單的垃圾訊息大多似乎都是採用「不經過頁面、直接攻擊端點」的模式。即使加入 reCAPTCHA,只要不在 GAS 等伺服器端進行 token 驗證,對直接 POST 的路徑也起不了作用,無法從根本解決問題。
不過,還是有對策的!
實際上,垃圾機器人中也有很多是通用型的,會「找到聯絡表單、自動填寫並送出」(實際渲染頁面並透過 DOM 送出的機器人)。
針對這種類型,使用 JavaScript 控制送出按鈕具有一定效果。若想提高準確度,建議組合使用幾種機制。這些方法都只需修改 HTML 檔案即可完成,無需更動 Google 表單或 GAS 端。
參考:[reddit] How can I prevent bots from spamming my Google Form and flooding my email?
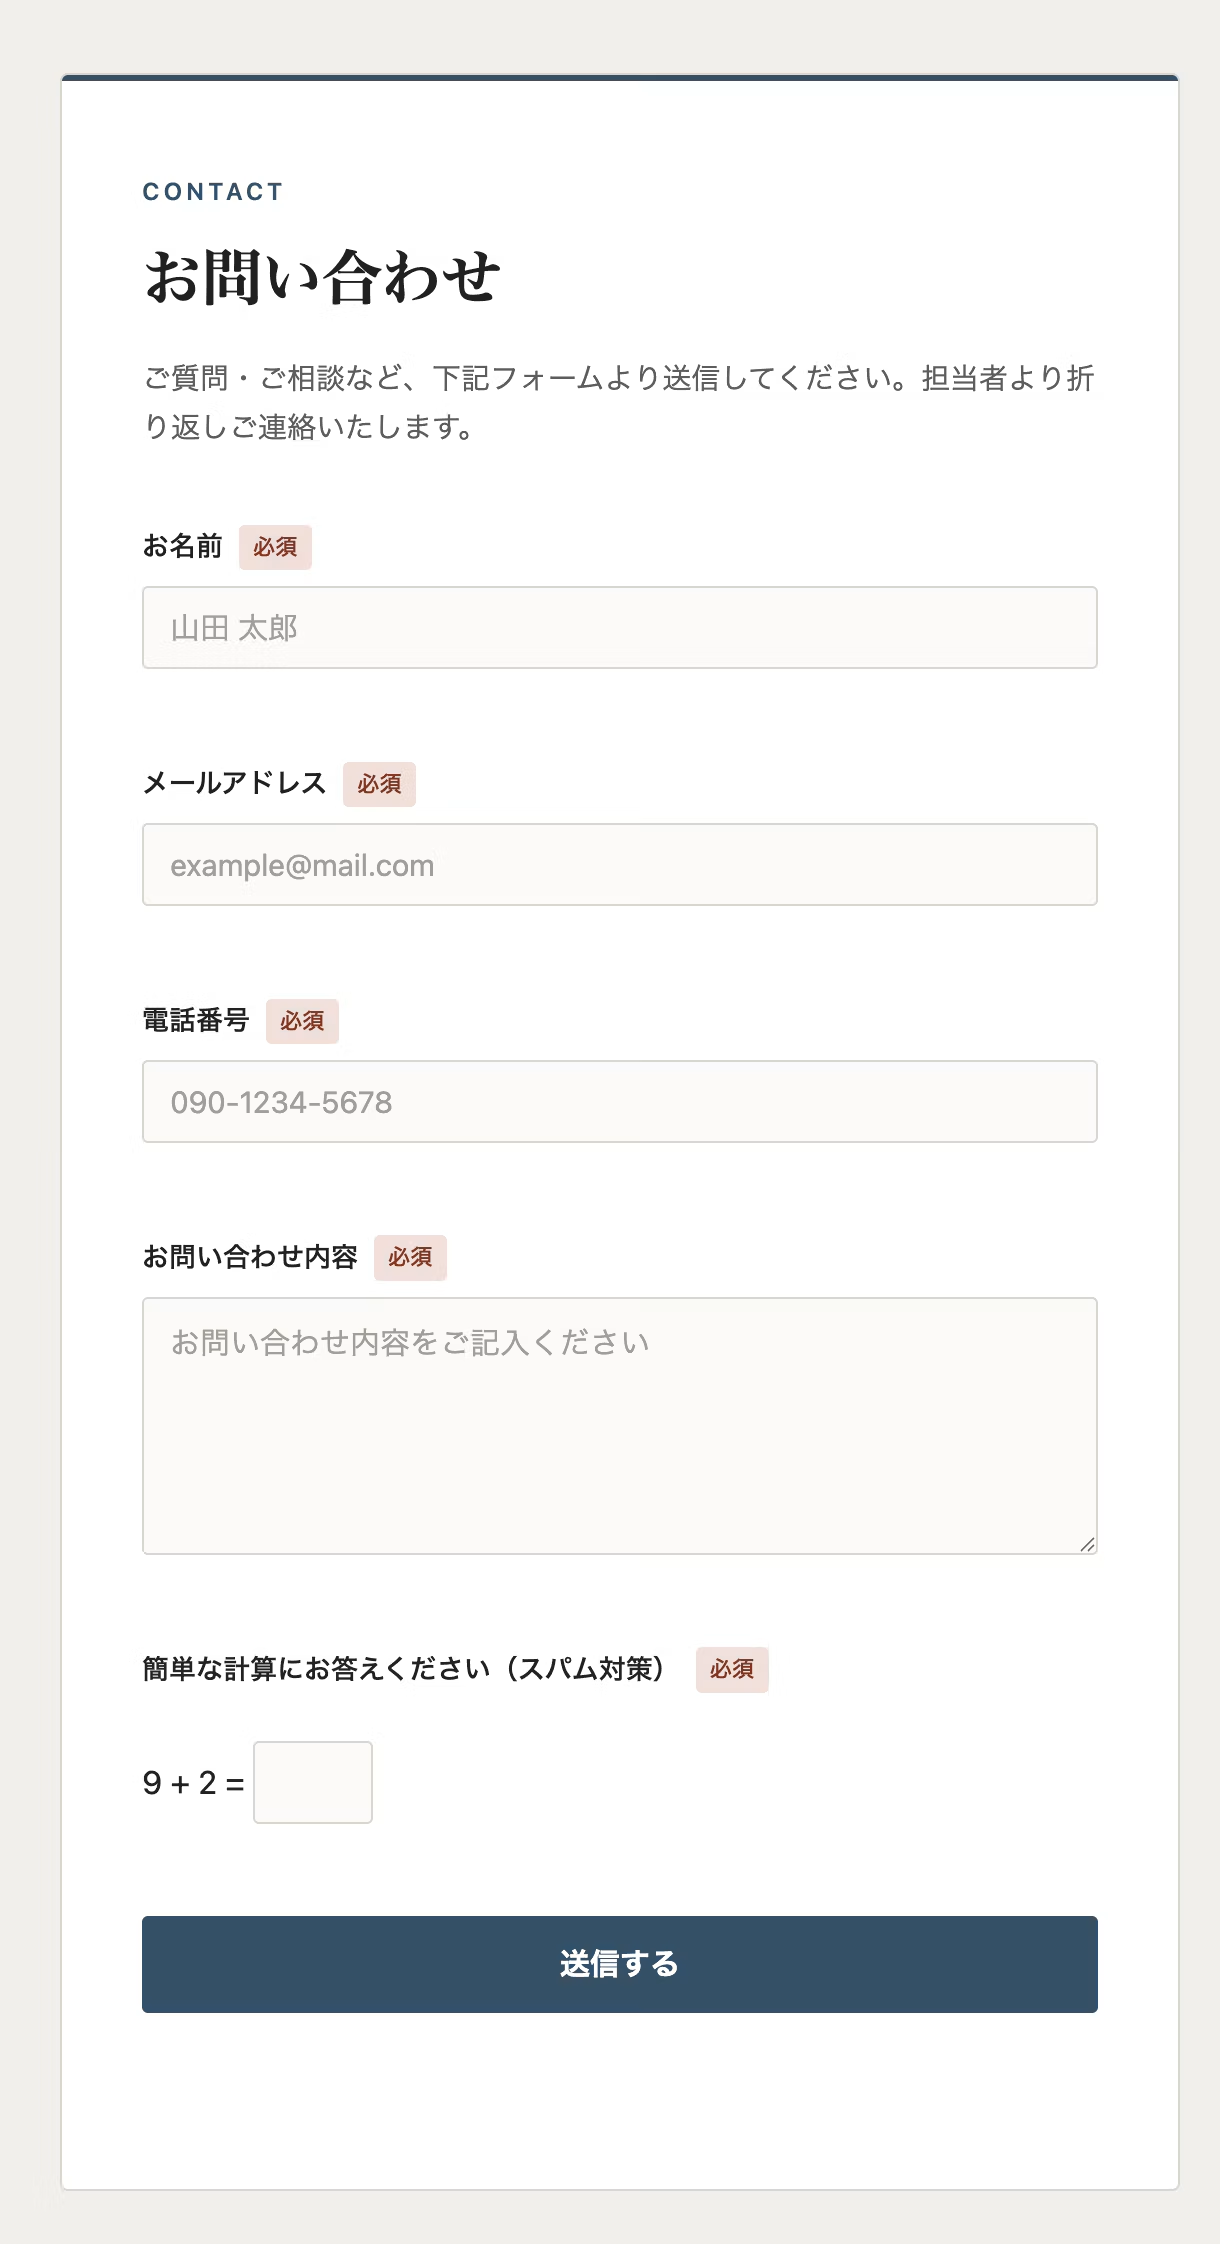
1. 使用 JavaScript 每次隨機生成數字加法並顯示。
這是由 Math.floor(Math.random()*9)+1 隨機生成數字相加的簡單算式。每次載入頁面時,JavaScript 會隨機生成例如「3 + 5 = ?」這樣的算式並顯示在畫面上,在使用者輸入正確答案之前,送出按鈕保持 disabled 狀態。
雖然會稍微增加使用者的操作負擔,但對於不理會畫面 UI、直接點擊送出按鈕的通用機器人,此方法往往能有效攔截。
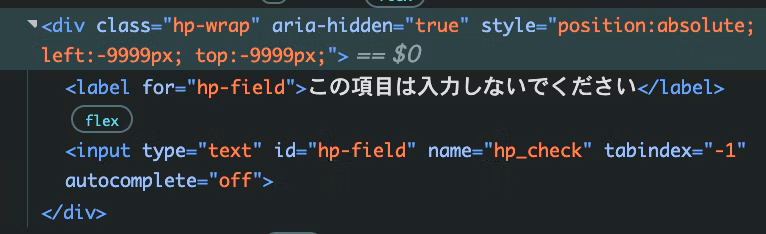
2. 透過蜜罐欄位(隱藏輸入欄位)進行自動判斷
以 CSS 將一個輸入欄放置在畫面外,使其對人眼不可見。正常使用者不會碰觸這個欄位,但若是會自動依序填寫所有表單欄位後再送出的機器人,仍會在此填入值。因此,若送出時此欄位含有值,系統便會取消送出。
此方法對於「不論欄位是否可見,都會自動填滿表單所有欄位後再送出」的機器人有效。這類機器人非常普遍,因此預期能有一定的防護效果。
由於各種方法能偵測的機器人類型不同,同時結合兩者可以減少漏網的情況。
對於「不經過頁面、直接以 POST 送出的垃圾訊息」,此方法仍然無法發揮作用,這一點不會改變。
若網站頁面未經過就直接遭到 Google 表單的垃圾訊息攻擊,最終仍需要重新建立 Google 表單本身。
考量到這一點,若將其作為「針對部分常見機器人的減緩措施」導入,相當有效,您覺得如何呢!



主要以標記(markup)為核心,並使用 JavaScript、React 與 Next.js 進行前端開發。若我參與的網站能順利上線,我會非常開心!興趣是彈吉他。喜歡貓咪和烤地瓜🐱🍠
Hirattch
前端工程師 / 2022 年入職