

Esta es una personalización de Google Form que implementamos anteriormente a petición de un cliente que quería migrar el formulario de contacto de su sitio web a Google Form.
Lo hemos publicado en conjunto en nuestra columna y, para nuestra gratitud, parece que muchas personas lo están consultando. ¡Muchas gracias!
Errores comunes al crear formularios de clientes con Google Form
Implementación de la pantalla de confirmación de la personalización de Google Form
En ese contexto, nos preguntaron si había alguna forma de combatir el envío masivo de correos no deseados.
En esta tercera entrega de nuestra columna sobre Google Form, hemos recopilado información sobre cómo proteger la personalización de Google Form frente al spam.
La primera idea que se nos ocurrió como medida fue si era posible implementar reCAPTCHA, el servicio de seguridad gratuito que ofrece Google.
Sin embargo,
Google Form no cuenta con una configuración estándar ni un interruptor del tipo "Habilitar reCAPTCHA". En la pantalla de edición del formulario tampoco existe una opción de este tipo, por lo que lo correcto es entender que no se trata de una función oficial que Google ofrezca.
Eso es lo que encontramos. Además, según la investigación realizada, reCAPTCHA en Google Form parece funcionar a criterio de Google, por lo que no es posible saber si aparecerá o no el logotipo de reCAPTCHA.
En primer lugar, al personalizar un formulario de Google, los IDs de campo como entry.386122698 se insertan en el HTML, por lo que quedan todos visibles en texto plano. Si alguien obtiene esta URL y el entry ID, es técnicamente posible enviar una petición POST directamente a formResponse desde un script sencillo, como curl o las requests de Python, sin abrir la página en el navegador.
De hecho, gran parte del spam en Google Forms parece seguir este patrón de enviar datos directamente al endpoint sin pasar por la página. Incluir reCAPTCHA no ayuda en esta vía directa de POST, salvo que la verificación del token se realice en el servidor, por ejemplo en GAS. Por eso no resuelve el problema de raíz.
Pero sí hay soluciones.
Además, existen muchos bots de spam genéricos que buscan formularios de contacto, rellenan los campos automáticamente y los envían. Estos bots renderizan la página y envían el formulario a través del DOM.
Contra este tipo de bots, controlar el botón de envío con JavaScript tiene cierto efecto. Si quieres mejorar la precisión, te recomendamos combinar varios mecanismos. Todos ellos se completan modificando únicamente el archivo HTML, sin tocar Google Forms ni GAS.
Referencia: [reddit] How can I prevent bots from spamming my Google Form and flooding my email?
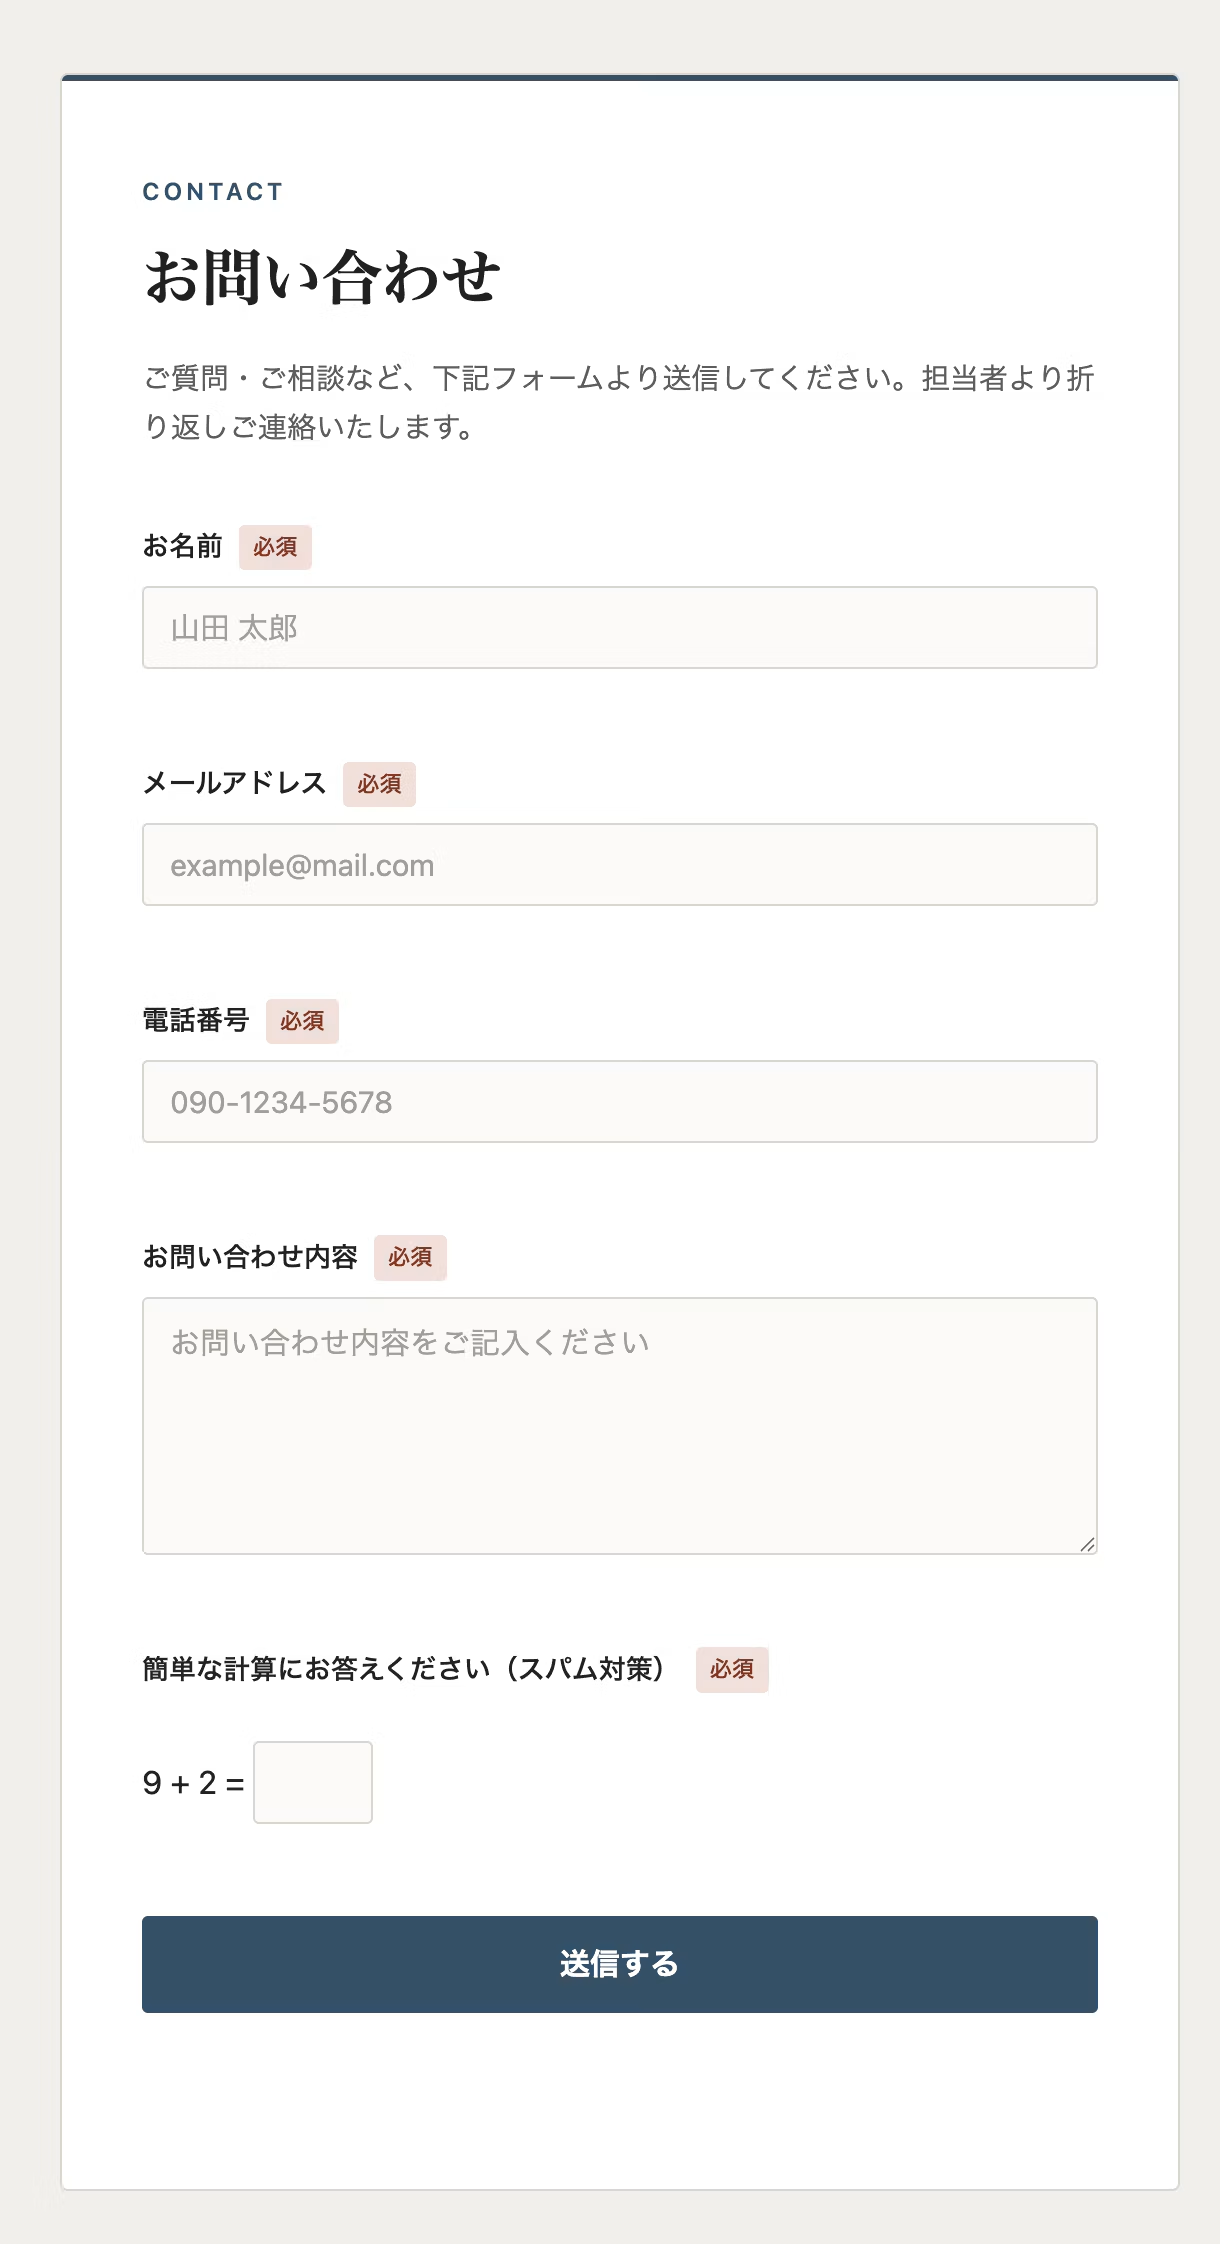
1. Generar con JS una suma de números aleatorios en cada carga y mostrarla.
Es una operación sencilla donde se generan dos números aleatorios con Math.floor(Math.random()*9)+1 y se suman. Cada vez que se carga la página, JS muestra una operación como "3 + 5 = ?" y el botón de envío permanece disabled hasta que el usuario introduce la respuesta correcta.
Aunque supone algo de esfuerzo para el usuario, tiende a detener a los bots genéricos que pulsan el botón de envío sin reaccionar a la apariencia visual de la interfaz.
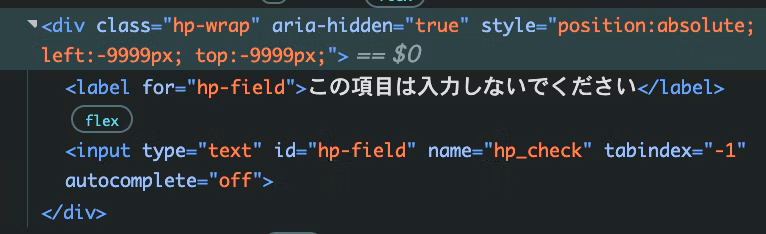
2. Detección automática mediante un campo de honeypot (campo oculto)
Se coloca un campo de entrada oculto fuera de la pantalla mediante CSS, que no es visible para las personas. Los usuarios reales nunca interactúan con este campo, pero los bots que completan automáticamente todos los campos de un formulario antes de enviarlo sí lo rellenan. Por eso, si el campo contiene un valor al enviar, el envío se cancela.
Resulta eficaz contra los bots que rellenan mecánicamente todos los campos del formulario, sean visibles o no, antes de enviarlo. Este tipo de bots es muy común, por lo que puede considerarse una medida prometedora.
Cada método detecta distintos tipos de bots, por lo que combinarlos reduce las amenazas que se escapan.
Estas medidas siguen sin afectar al spam de envío POST directo que no pasa por la página.
Si un atacante envía spam directamente al Google Form sin pasar por la página web, al final hay que volver a crear el propio Google Form.
Teniendo esto en cuenta, como medida de mitigación contra algunos bots comunes, su implementación resulta bastante eficaz.



Me dedico principalmente al maquetado y al desarrollo frontend con JavaScript, React y Next.js. Me alegra mucho cuando los sitios en los que participo se publican con éxito. Mi afición es tocar la guitarra. Me gustan los gatos y las batatas asadas 🐱🍠
Hirocchi
Ingeniero/a de frontend / Se unió en 2022