

Personnalisation de Google Form que nous avons mise en place à la demande de clients souhaitant remplacer le formulaire de contact de leur site web par Google Form.
Nous avons publié l'ensemble de ces informations dans notre rubrique Column, et nous sommes ravis que de nombreuses personnes s'en servent comme référence. Merci beaucoup !
Les pièges à éviter lors de la création d'un formulaire client avec Google Form
Mise en place de l'écran de confirmation personnalisé de Google Form
Dans ce contexte, un client nous a demandé s'il existait des solutions pour lutter contre l'envoi massif de courriers indésirables.
Cet article, troisième volet de notre série Column sur Google Form, présente les mesures anti-spam applicables à une personnalisation de Google Form.
La première solution qui nous est venue à l'esprit était de savoir s'il était possible d'intégrer reCAPTCHA, le service de sécurité gratuit proposé par Google.
Cependant,
Google Form ne propose pas de paramètre ou d'interrupteur standard du type « Activer reCAPTCHA ». Aucune option de ce genre n'apparaît dans l'écran de modification du formulaire, et il est exact que Google ne propose pas officiellement cette fonctionnalité.
Nos recherches complémentaires indiquent que reCAPTCHA dans Google Form fonctionne selon l'évaluation propre à Google, de sorte qu'il est impossible de savoir à l'avance si le marqueur reCAPTCHA apparaîtra ou non !
Tout d'abord, la personnalisation d'un Google Form implique d'insérer dans le HTML des identifiants de champs tels que entry.386122698, qui sont donc entièrement visibles en clair. Il suffit de connaître cette URL et les entry ID pour envoyer techniquement une requête POST directement vers formResponse à partir d'un script simple, comme curl ou la bibliothèque requests de Python, sans jamais ouvrir cette page dans un navigateur.
En pratique, une grande partie du spam sur Google Form semble provenir de ce schéma consistant à solliciter directement le point de terminaison sans passer par la page. Ajouter reCAPTCHA ne suffit pas non plus : tant que la vérification du jeton n'est pas effectuée côté serveur, par exemple dans GAS, cette voie d'envoi direct n'est pas protégée et il n'existe pas de solution définitive.
Cela dit, il existe des contre-mesures !
Les bots de spam réels comprennent aussi de nombreux robots génériques qui recherchent un formulaire de contact, le remplissent automatiquement et l'envoient (des bots qui rendent réellement la page et envoient via le DOM).
Contre ce type de bot, un mécanisme qui contrôle le bouton d'envoi en JavaScript a un effet certain. Pour gagner en précision, il est recommandé de combiner plusieurs mécanismes. Tous ces éléments se mettent en place uniquement en modifiant le fichier HTML, sans toucher au Google Form ni au GAS.
Référence : [reddit] How can I prevent bots from spamming my Google Form and flooding my email?
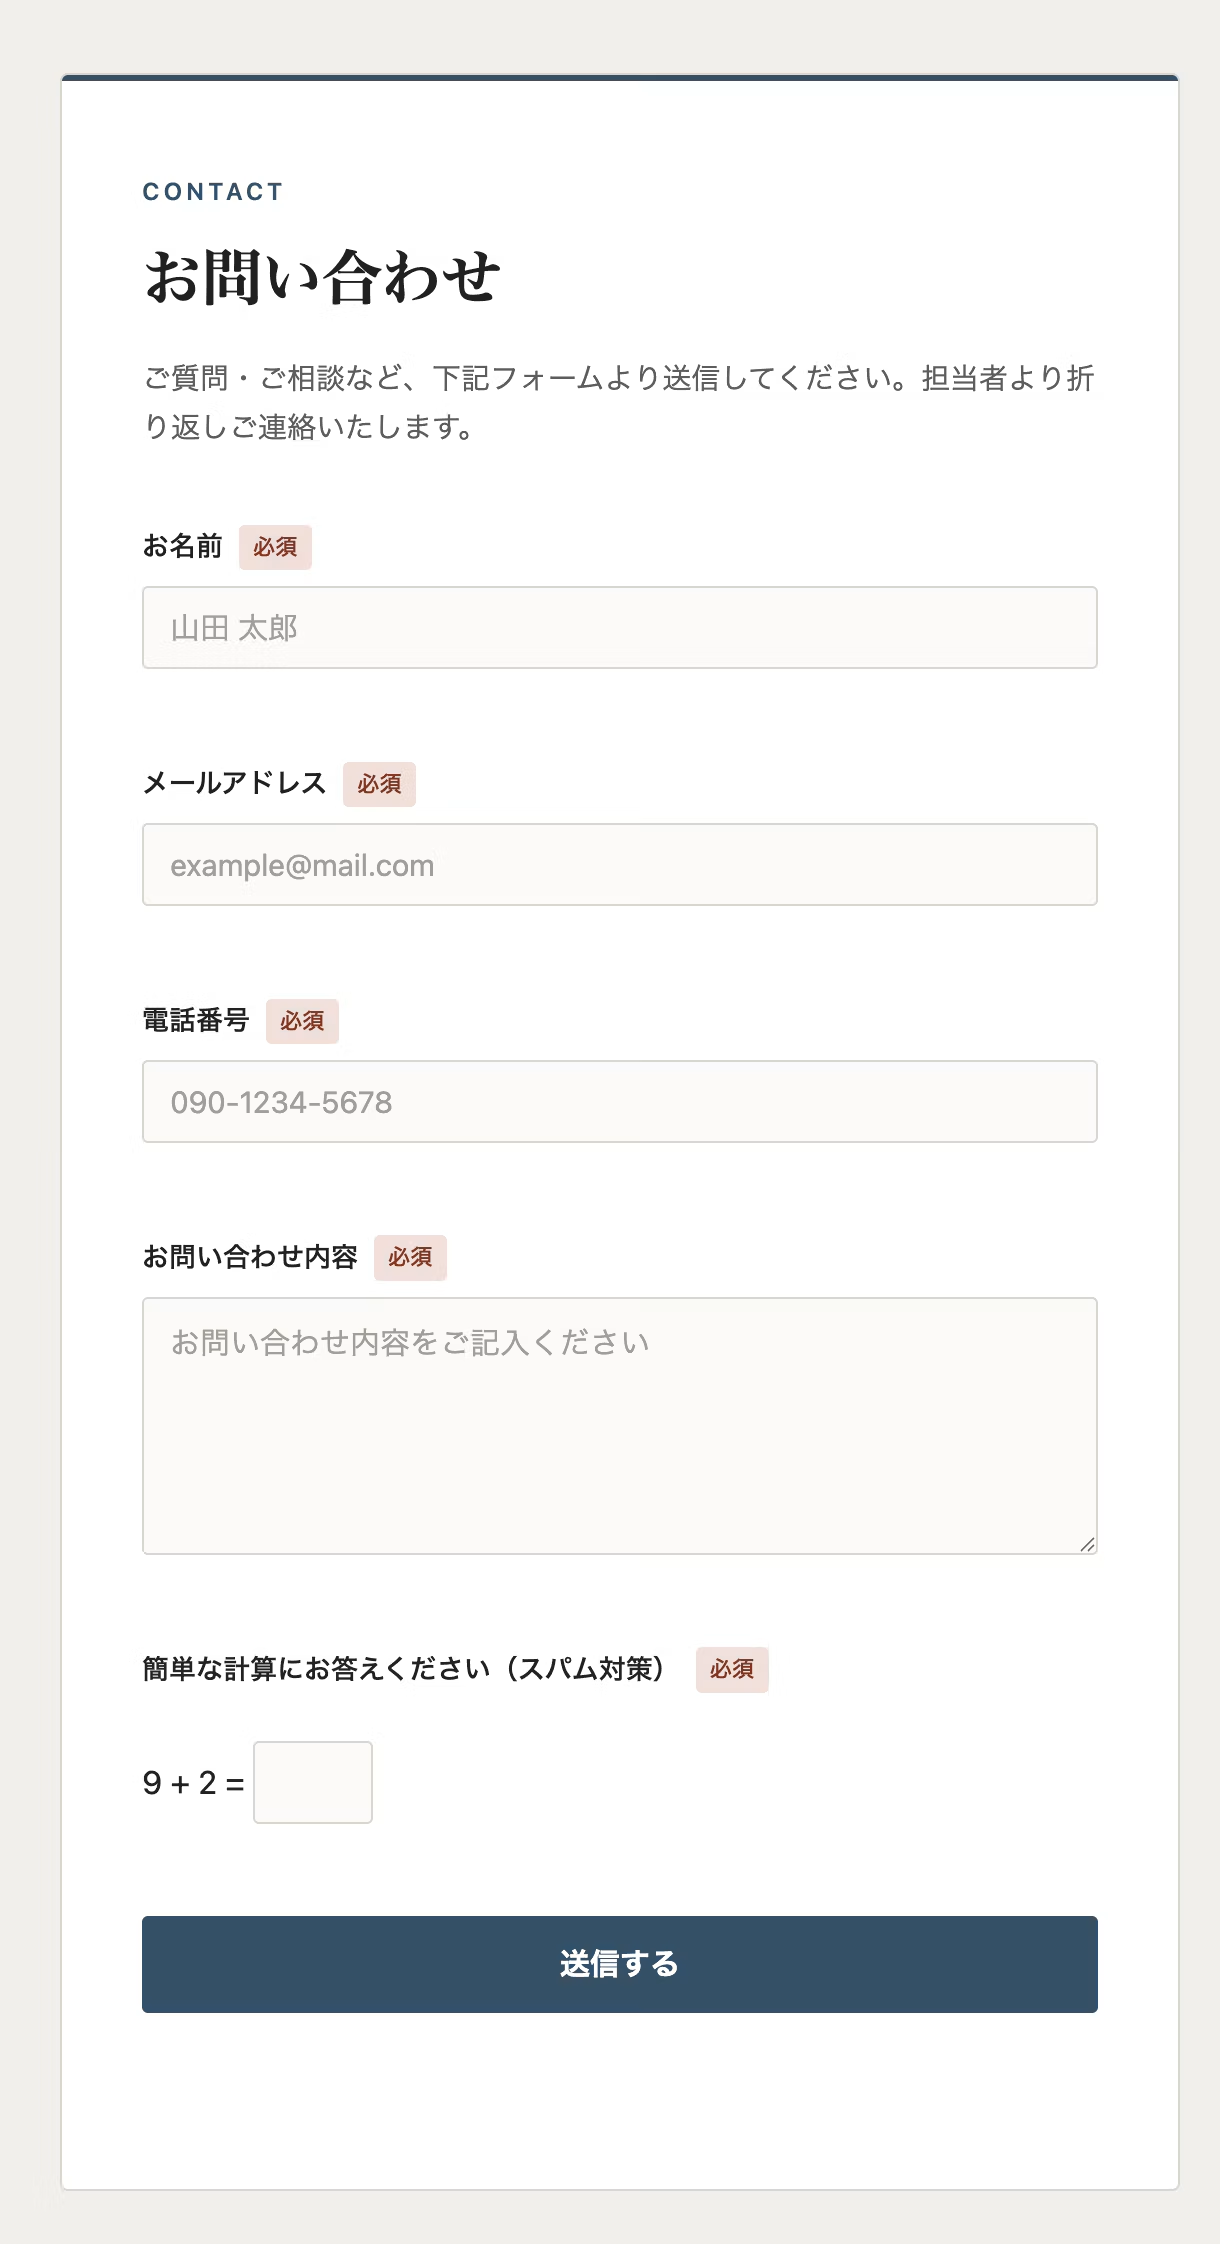
1. Générer en JavaScript une addition de chiffres aléatoires à chaque chargement et l'afficher.
Il s'agit d'un calcul simple obtenu par addition de deux nombres générés par Math.floor(Math.random()*9)+1. À chaque chargement de la page, JavaScript génère et affiche une opération comme « 3 + 5 = ? » et le bouton d'envoi reste disabled tant que l'utilisateur n'a pas saisi la bonne réponse.
Cela ajoute un peu de contrainte pour l'utilisateur, mais ce dispositif tend à bloquer les bots génériques qui cliquent sur le bouton d'envoi sans tenir compte de l'interface visuelle.
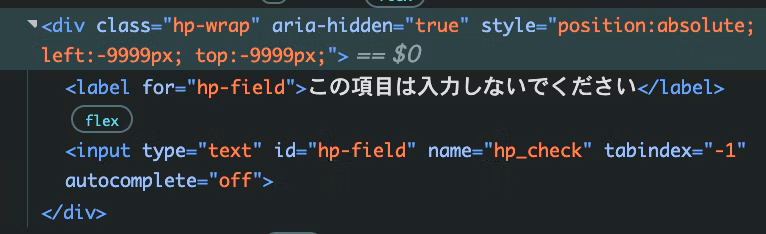
2. Détection automatique via un champ leurre (honeypot) invisible
Un champ de saisie invisible est placé hors écran grâce au CSS. Les utilisateurs humains ne touchent jamais à ce champ, mais les bots qui remplissent automatiquement tous les champs d'un formulaire avant de l'envoyer y saisissent aussi une valeur. Le mécanisme annule donc l'envoi si ce champ contient une valeur au moment de la soumission.
Cette méthode est efficace contre les bots qui remplissent mécaniquement tous les champs d'un formulaire, qu'ils soient visibles ou non. Ce type de bot est très répandu, donc cette mesure peut être une protection prometteuse.
Chaque méthode détecte des types de bots différents. Les combiner permet donc de réduire les risques de passer entre les mailles.
Ces mesures n'ont toujours aucun effet sur le spam de type « POST direct » qui n'passe pas par la page.
Si un spam attaque directement Google Forms sans passer par les pages du site web, il faut finalement recréer le Google Form lui-même.
Dans le cadre de mesures d'atténuation contre certains bots courants, cette solution s'avère donc très efficace !



Je travaille sur le développement frontend, principalement en balisage, avec JavaScript, React et Next.js. Je suis ravi lorsque les sites auxquels j'ai contribué sont mis en ligne avec succès ! Passionné de guitare, j'aime aussi les chats et les patates douces grillées 🐱🍠
Hiratchi
Ingénieur frontend / Entré en 2022