

Hallo, ik ben Otsuka en ik ben CTO bij Liberogic.
"VPN, misschien stilaan tijd voor iets anders"
Als je bij een klein bedrijf IT erbij doet, heb je vast wel eens gedacht: dit is het.
Bij ons was dat precies zo.
Zero trust, SASE, weg van VPN...
Je komt die termen overal tegen, maar ze lijken vooral op verhalen voor grote bedrijven, en het is lastig te zien waar je moet beginnen.
Liberogic, een webontwikkelbureau met ongeveer tien medewerkers, is onlangs overgestapt van VPN naar een zero trust-opzet.
In dit artikel schrijven we op basis van onze eigen ervaring op om waarom we zijn overgestapt, wat er is veranderd en ook over de zwakke punten.
VPN die "bijna zijn grens bereikt" aangeeft
Al lange tijd gebruikten we de VPN-functie van de router op kantoor.
Je maakt vanuit thuis of onderweg eerst verbinding met het kantoornetwerk en gaat van daaruit het internet op. Een gangbare opzet.
Maar de afgelopen jaren zaten ons een paar dingen dwars.
- De regel "maak buiten kantoor eerst verbinding met de VPN" bleef uiteindelijk een verzoek
- Wi-Fi at cafés, business trip locations, and client offices sometimes doesn't allow VPN connections.
- Videovergaderingen en clouddatasynchronisatie liepen allemaal via de verbinding van het kantoor, waardoor alles traag was
- Een router is er om verkeer door te geven, en hij blokkeert geen gevaarlijke websites.
Als dit op één punt van toepassing is, is het misschien een goed moment om uw aanpak te herzien.
The point that bothered us most was that we couldn't make VPN use mandatory.
The built-in macOS VPN requires users to connect manually every time the device starts.
Any device that wasn't connected was left completely unprotected, sending traffic directly out through whatever network it happened to be on.
Het risico van onbetrouwbare netwerken neemt toe
Ter aanvulling wil ik ook nog een recente gebeurtenis noemen.
In oktober 2026 werd ontdekt dat de private sleutels van acht tussenliggende certificaten van de Indiase certificeringsinstantie eMudhra waren gecompromitteerd.
Volgens een analyse van Cloudflare was de sleutel zelf zwak, waardoor vervalste certificaten voor elk domein konden worden gemaakt.
Deze certificaten werden bovendien breed vertrouwd door browsers en besturingssystemen.
Bij het beoordelen van de risico's van een onbekend Wi-Fi-netwerk ging ik ervan uit dat het risico relatief laag is, omdat verbindingen tegenwoordig via HTTPS in plaats van HTTP lopen. Ik merk nu dat ik deze inschatting nog eens moet heroverwegen.
Zero Trust / SASE / ZTNA in het kort
Wie zich hierin begint te verdiepen, raakt hier al snel in de war. Voor een klein bedrijf is dit overzicht naar mijn idee ruim voldoende.
Term | Kort samengevat |
|---|---|
Zero trust | Een denkwijze waarbij je niet aanneemt dat iets veilig is omdat het binnen het bedrijfsnetwerk zit, maar bij elke verbinding opnieuw controleert |
ZTNA | Een systeem dat verbindingen met interne systemen en apps alleen toestaat nadat gebruikers en apparaten zijn geverifieerd. Het kan de rol van een VPN overnemen. |
SWG | Een systeem dat internetverkeer controleert en gevaarlijke websites blokkeert |
SASE | Een denkwijze waarbij netwerk- en beveiligingsfuncties samen als cloudservice worden aangeboden |
Zero trust is de naam van de denkwijze. ZTNA en SWG zijn vormen van diensten die deze denkwijze in de praktijk brengen, en SASE is het overkoepelende totaalbeeld dat deze onderdelen samenbrengt.
In plaats van te denken dat je SASE moet invoeren, is het voor een kleine organisatie meestal beter te beginnen bij welke problemen je precies met je VPN hebt en wat je wilt oplossen.
Wij hadden bijna geen interne bedrijfssystemen
Het typische gebruik van een VPN is waarschijnlijk het benaderen van interne bedrijfssystemen en bestandsservers vanaf buiten het kantoor.
We hebben echter vrijwel geen van zulke interne systemen. De tools die we dagelijks gebruiken zijn bijna allemaal cloudservices. Daardoor hadden we niet de zorg hoe we de toegang tot interne systemen moesten vervangen.
Voor bedrijven met bedrijfssystemen op kantoor is dit meestal het belangrijkste punt waar de discussie om draait.
Wat bij de migratie vaak vastloopt, is het "vaste IP-adres".
Bij webbureaus is het vaak zo dat het beheerpaneel en de SSH-toegang van de server van de klant alleen toegankelijk zijn vanaf een bepaald IP-adres. Dat is bedoeld als extra beveiliging, en het is een zeer verantwoorde werkwijze.
En wij hebben jarenlang aan veel klanten gevraagd: "Sta alstublieft het vaste IP-adres van ons bedrijf toe." Deze instelling is in feite een waardevol gegeven dat we in de loop der tijd hebben opgebouwd.
Ook zero-trustdiensten bieden de mogelijkheid om verkeer vanaf een vast IP-adres te laten verlopen.
Cloudflare heeft bijvoorbeeld een functie met de naam "dedicated egress IP", maar die is alleen beschikbaar als add-on bij het Enterprise-abonnement, dat bedoeld is voor grote organisaties.
Voor een klein bedrijf zoals het onze was dat moeilijk te gebruiken.
Bovendien zouden we, als het uitgaande IP-adres verandert, alle klanten opnieuw moeten vragen hun instellingen aan te passen.
Dat is in de praktijk niet haalbaar.
Wat we dus nodig hadden, waren deze drie dingen.
- Overal beschermd zijn, zonder dat er iets wordt vergeten, voor iedereen
- Gewoon verkeer wil je niet onnodig via het kantoor laten lopen
- Maar voor de bestemmingen die het vaste IP-adres van het kantoor vereisen, willen we nog steeds net zoals altijd via dat vaste IP-adres verbinden
Onze keuze: beveiliging naar de cloud, alleen de uitgang blijft het vaste IP-adres
We hebben gekozen voor Cloudflare One.
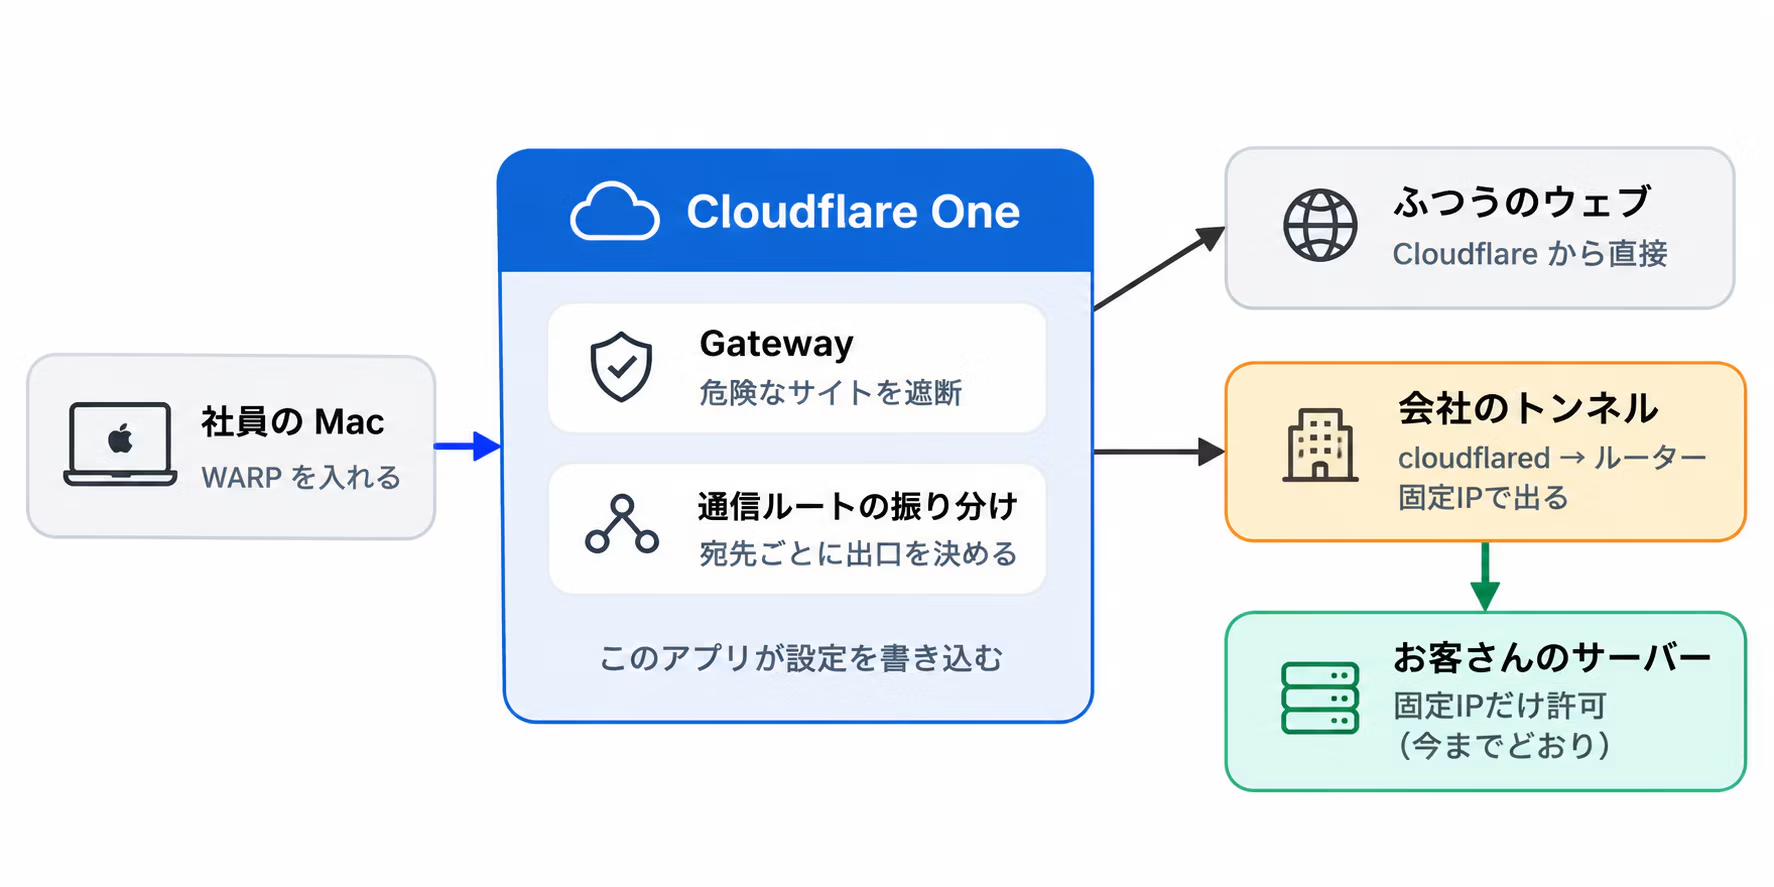
- Op elke pc wordt de software WARP geïnstalleerd: zodra die start, is er altijd verbinding, waardoor het minder snel gebeurt dat er niet verbonden wordt.
- Gateway blokkeert verbindingen met gevaarlijke websites: verbindingen met websites die te maken hebben met malware of phishing worden voor het hele bedrijf geblokkeerd.
- Gewoon verkeer gaat direct via Cloudflare naar buiten: het loopt niet via de kantoorverbinding.
- Alleen het verkeer naar de servers van klanten gaat via het vaste IP-adres van het kantoor: er staat een klein apparaat op kantoor, dat via een tunnel genaamd Cloudflare Tunnel met het kantoor verbonden is.
Het doorslaggevende punt voor ons was het volgende: per bestemming kun je instellen dat verkeer via het kantoornetwerk moet lopen.
Voor klanten verandert er niets, want de toegang komt nog steeds van hetzelfde vaste IP-adres, dus hun instellingen hoeven niet te worden aangepast.
Furthermore, the internal machines connect outward to Cloudflare on their own, so there's no need to open ports on the router, and no new entry points for access from outside the company.
Natuurlijk is het ook een grote winst dat we bij problemen zoals die met het tussencertificaat niet alleen op de aandacht van medewerkers hoeven te vertrouwen.
Bij de eMudhra-kwestie gaf Cloudflare aan dat gebruikers van Gateway en de nieuwste client automatisch beschermd zijn.
Wat er veranderd is
Tot nu toe | Nu | |
|---|---|---|
Werken buiten het kantoor | Werken na verbinding met VPN | Gewoon de pc openen |
Vergeten te verbinden | Gebeurt | Minder snel gebeurd |
Gevaarlijke websites | Vertrouwen op de beveiligingssoftware van elke pc | Geblokkeerd volgens het beleid van het hele bedrijf |
Webvergaderingen en cloud | Alles loopt via de verbinding van het bedrijf | Gaat niet via het bedrijf |
Server van de klant | Vanaf het vaste IP-adres van het bedrijf | Vanaf het vaste IP-adres van het bedrijf (ongewijzigd) |
WARP starts automatically and connects as soon as the Mac boots up. Staff don't need to remember how to connect to a VPN, and there's no need to worry about detailed settings. Strengthening security often adds effort on the ground, but this time it actually reduced the workload. The ease of use was the thing that surprised us most after deployment.
Interne apps die alleen via WARP toegankelijk zijn, kunnen ook worden gebouwd
Cloudflare One biedt een functie genaamd Access, waarmee u kunt bepalen welke personen en apparaten een webapplicatie mogen openen. Hiermee kunt u een app bouwen die alleen opent op apparaten die via WARP zijn verbonden met de Cloudflare One van het bedrijf.
Zo kunt u de toegang alleen toestaan als aan beide van de volgende voorwaarden is voldaan.
- Er wordt ingelogd met een zakelijk e-mailadres
- Er is verbinding met Cloudflare One van het bedrijf via WARP
Ook als de URL bekend is, kan vanaf apparaten die niet aan de voorwaarden voldoen niet worden ingelogd. Zo kunt u zonder VPN een opzet maken die lijkt op een interne systeem dat 'binnen de VPN staat'.
Apps die op interne servers draaien, kunnen met Cloudflare Tunnel op dezelfde manier worden beveiligd, zonder dat er poorten hoeven te worden opengezet.
De beheerapp die hierna wordt besproken, is ook op deze manier beveiligd.
Uit doe-het-zelf-geest hebben we ook een kleine beheerapp gemaakt
Eén punt bleef echter over. Telkens wanneer het aantal servers van klanten toenam, moest worden ingesteld dat de bestemming via een vast IP-adres wordt uitgegeven. De beheerschermen van Cloudflare bevatten veel vaktermen, en een verkeerde instelling kan het verkeer van iedereen beïnvloeden. Bovendien wilden we niet iedereen beheerdersrechten geven.
Daarom hebben we een interne app gemaakt waarmee medewerkers een registratie kunnen doen door simpelweg een doel te kiezen.
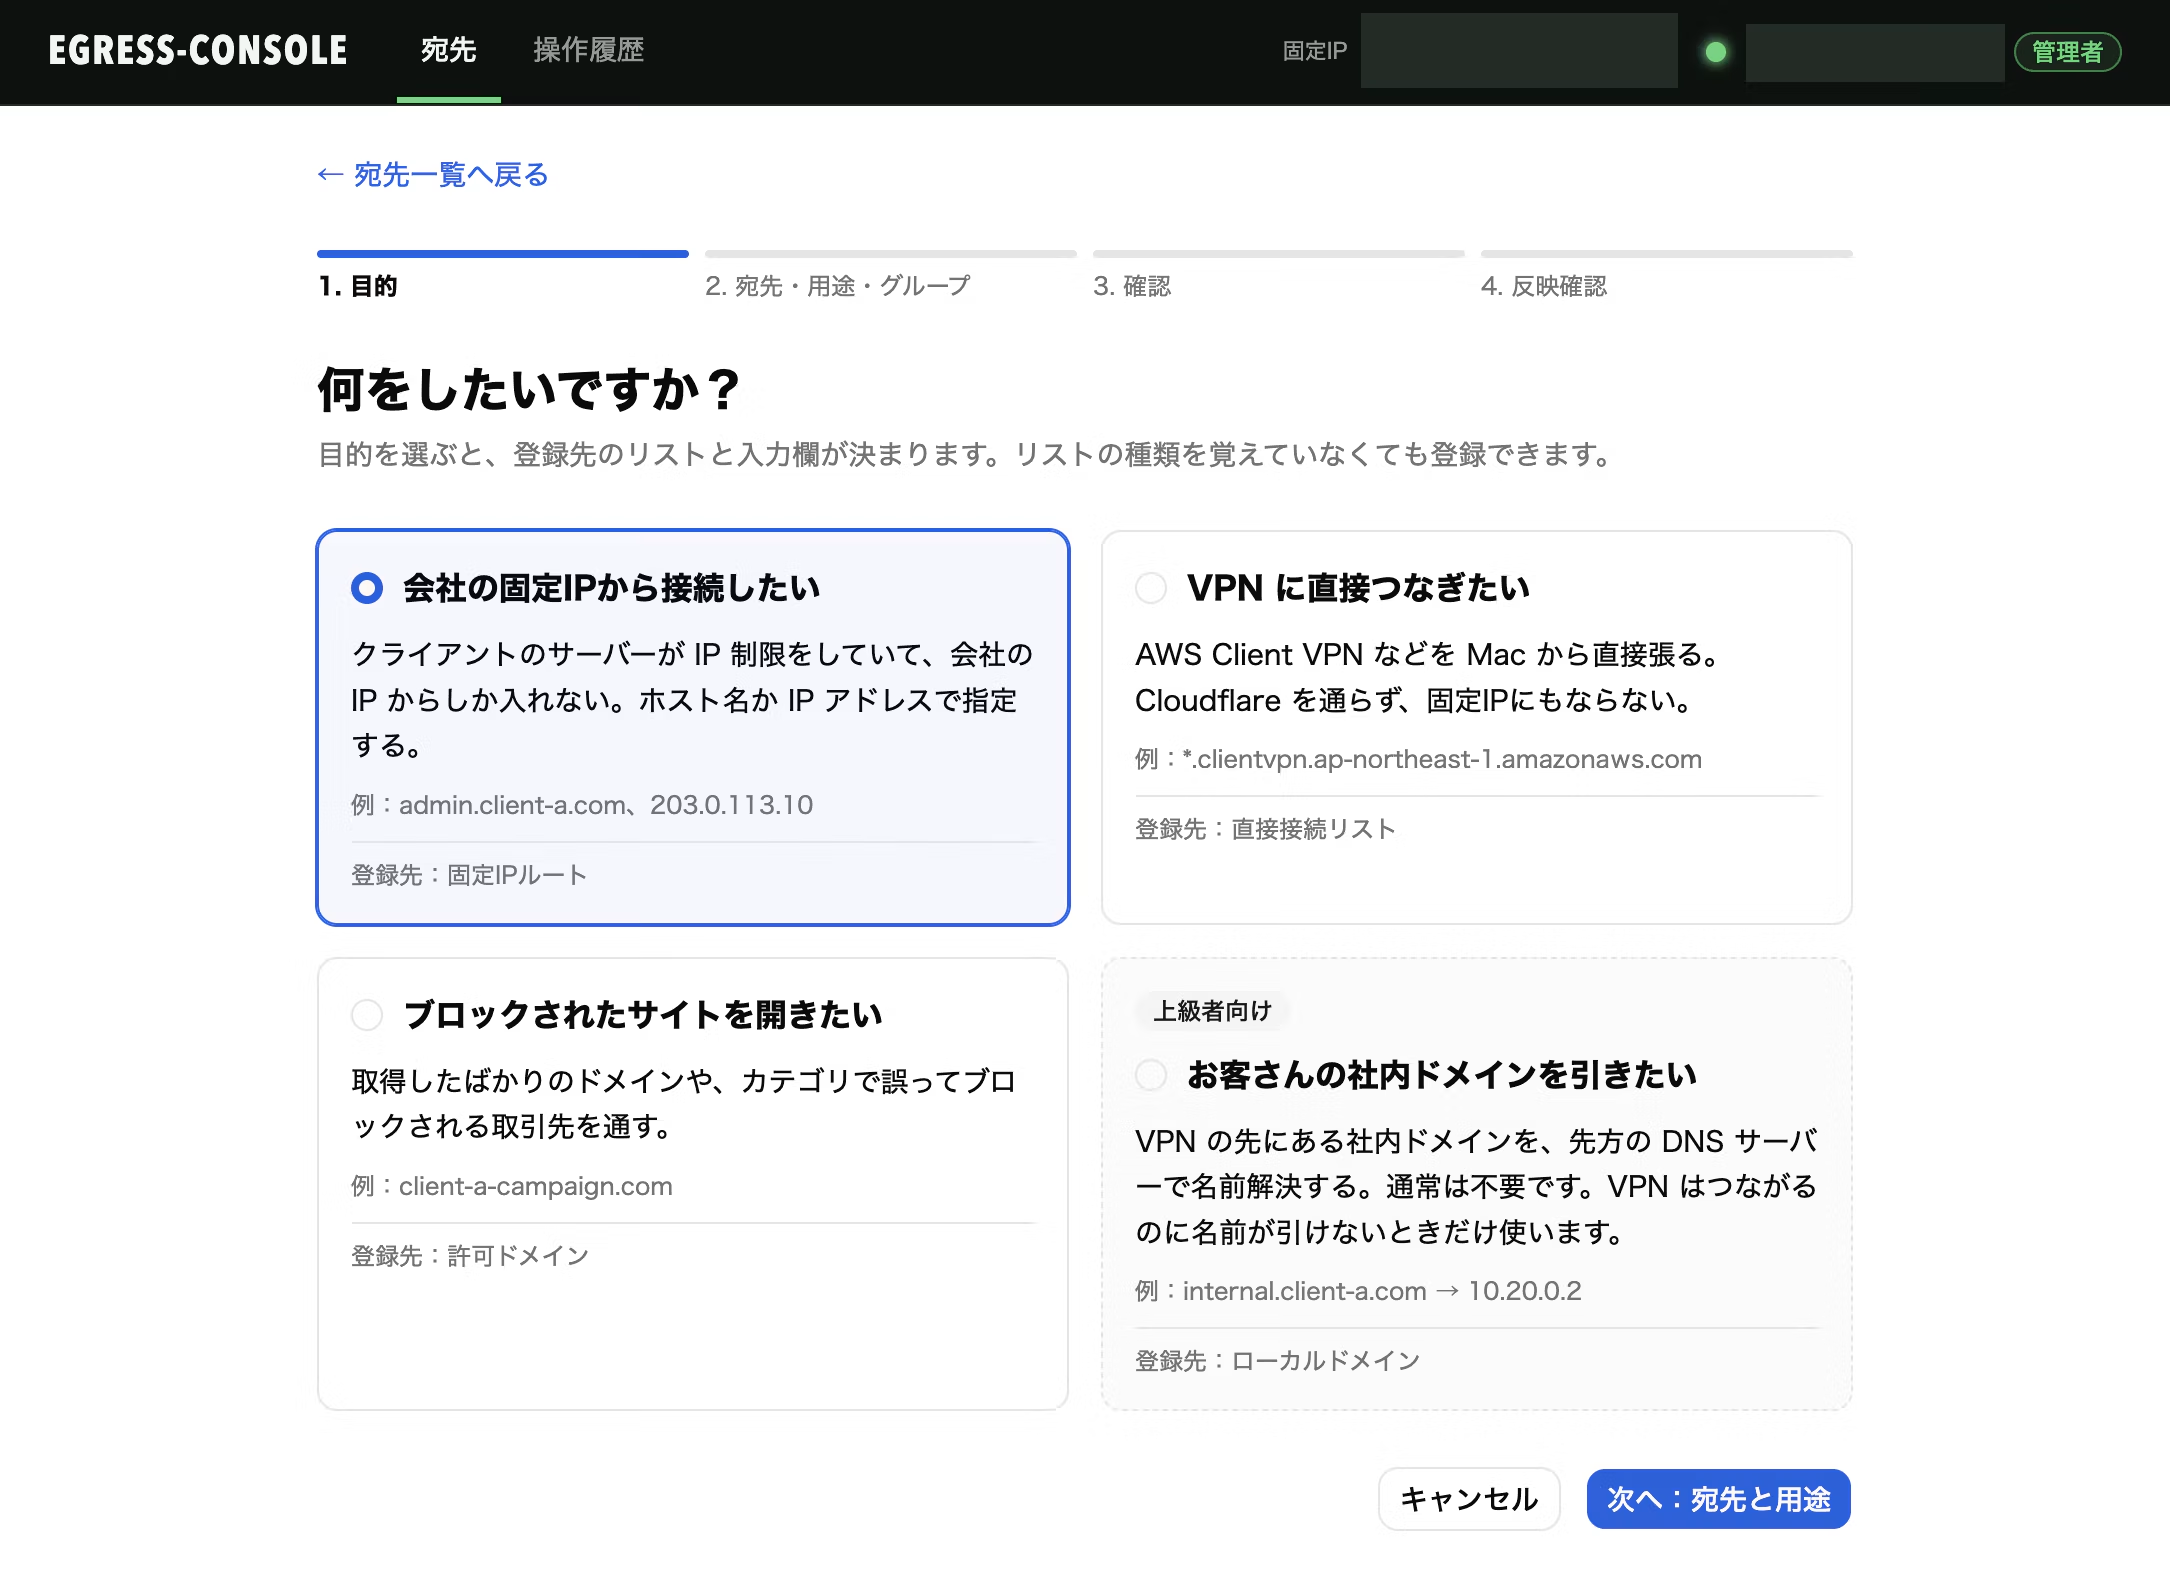
- Er blijft een register van wie het heeft aangemaakt en voor welk doel.
- Diensten die in het hele bedrijf worden gebruikt, of een te breed bereik, kunnen niet worden geregistreerd.
- Na registratie kun je direct controleren of de wijziging correct is doorgevoerd.
Cloudflare settings can be controlled through its API, so internal tools like this can be built as well. We build web apps regularly, so this is an area where we're strong.
Over de kosten
Cloudflare One heeft een gratis tier voor maximaal 50 gebruikers.
Omdat het dezelfde gebruikerslimiet is als voor Cloudflare Access, dat wij gebruiken voor inlogbeheer van interne tools, kun je het bij bedrijven die Access al gebruiken nog makkelijker uitproberen.
Boven de 50 gebruikers geldt een betaald abonnement, met een openbare prijs van 7 dollar per gebruiker per maand.
Voor de vaste IP-verbinding gebruiken we de bestaande lijn.
Daarnaast is er maar één apparaat nodig dat altijd aan staat en in het kantoor staat.
Wij hebben daarvoor een speciale kleine pc klaargezet.
Eerlijk gezegd is het geen wondermiddel
We willen niet alleen de voordelen benoemen, dus we noemen ook de aandachtspunten.
- Als de tunnel uitvalt, kan er niet meer via het vaste IP-adres naar buiten worden gegaan: als de kleine pc of de lijn op kantoor uitvalt, kun je de servers van klanten niet meer bereiken. Gewoon webverkeer werkt nog wel, maar een melding bij uitval is dan noodzakelijk.
- Meer afhankelijkheid van Cloudflare: authenticatie en verkeersroutering komen bij één leverancier samen. Dat is de prijs voor het gemak.
- Installatie op elke pc is nodig: WARP en het certificaat moeten per apparaat eenmalig worden ingesteld. Op smartphones komt er meer handwerk bij.
- Gebruik naast een VPN van de klant vraagt om controle: afhankelijk van de routering en DNS-instellingen kan de bescherming van Gateway uitvallen. Wij begeleiden dit via de verbindingshandleiding.
- Het verkeer wordt niet inhoudelijk ingezien: wij voeren geen TLS-decryptie uit. Als u al het verkeer in detail wilt inspecteren, is aanvullend onderzoek nodig.
- Het gratis abonnement biedt niet veel ondersteuning: problemen moet u in principe zelf uitzoeken. Logs worden in het gratis abonnement maximaal 24 uur bewaard.
Voor welke organisaties het wel en niet geschikt is
Wij denken dat dit vooral geschikt is voor organisaties zoals hieronder.
- Organisaties met enkele tot tientallen medewerkers, waarvan sommigen extern of op afstand werken
- Organisaties die toegangsbeperking op basis van vaste IP-adressen niet kunnen loslaten
- Organisaties waar cloudservices centraal staan en weinig interne servers draaien
- Er is minstens één persoon met kennis van zaken die kan meekijken, zodat je dingen kunt uitproberen terwijl je ze opzoekt.
Omgekeerd kun je in de volgende situaties beter ook andere producten of een gespecialiseerd bedrijf overwegen.
- De branchevoorschriften vereisen langdurige bewaring van logs of gedetailleerde controle van het verkeer.
- Er zijn veel apparaten die niet door het bedrijf worden beheerd, waardoor er geen software kan worden geïnstalleerd.
- Er is niemand die kan ingrijpen wanneer de tunnel uitvalt.
Conclusie
Previously, we only had antivirus software installed on Macs and didn't specify detailed settings. This time, alongside deploying Cloudflare One, we configured the various macOS settings and the antivirus software settings in-house.
Nu aanvallen op makers en ontwikkelaars sterk toenemen, is bescherming echter niet alleen daarmee geregeld. Bij Liberogic werken we ook aan de volgende zaken.
Beheer van afhankelijke pakketten
Omdat aanvallen op de toeleveringsketen die ontwikkelaars als doelwit nemen toenemen, zijn we de manier waarop pakketten worden toegevoegd en bijgewerkt herzien. We updaten niet meer zomaar “naar de nieuwste versie”, maar controleren eerst hoe pakketten worden opgenomen en geverifieerd.
Omgaan met geheime gegevens
API-sleutels en SSH-sleutels beheren we met 1Password, volgens vaste regels. We zorgen ervoor dat ze in ontwikkelomgevingen zoveel mogelijk niet in onversleutelde vorm worden bewaard.
Minimale rechten en periodieke controle
Omgevingen van klanten en accounts, sleutels en rechten bij diverse diensten beperken we tot wat nodig is. Na afloop van een project laten we er niets achter.
Kennis delen
We gebruiken echte, openbaar gemaakte incidenten als onderwerp voor onze interne leessessies en kijken daarbij of wij er zelf ook last van zouden kunnen krijgen.
Het is vanzelfsprekend dat we proberen grote incidenten te voorkomen, maar ons bedrijf is qua omvang klein en werkt veel samen met grote klanten. Daarom moeten we de beveiligingsnormen voortdurend op een vast niveau houden.
Het is geen spectaculair verhaal, maar we bouwen stap voor stap op wat we zelf kunnen doen.
Ik hoop dat het andere bedrijven die met dezelfde vragen worstelen van nut kan zijn.



Het ruggengraat van de technische afdeling van Liberogic. Wanneer er iemand zegt: "Zoiets zou handig zijn, zoiets zou ik graag hebben...", bedenkt hij met zijn eigen vernuftigheid extra waarde en implementeert het in een mum van tijd. Een kostbaar bezit van ons bedrijf: hij communiceert goed, heeft veel fans onder onze klanten, en is een echte kattenliefhebber.
Sho Otsuka
Directeur CTO / Chief Engineer / Vertegenwoordiger van Nekoana B.V. / Ziet er onnodig jong uit