

Bonjour, je suis Ōtsuka, CTO chez Liberogic.
« Le VPN, ça commence à montrer ses limites… »
Si vous assurez aussi la gestion du système informatique dans une petite entreprise, vous avez sûrement déjà eu cette pensée.
Chez nous, c'était exactement le cas.
Zero trust, SASE, sortie du VPN...
Ces termes reviennent souvent, mais ils semblent réservés aux grandes entreprises, et il n'est pas évident de savoir par où commencer.
Dans ce contexte, Liberogic, une agence web d'une dizaine de collaborateurs, a fait passer son infrastructure du VPN à une configuration de type zero trust.
Dans cet article, nous revenons sur ce que nous avons fait concrètement : pourquoi nous avons fait ce choix, ce qui a changé et, point faible compris, les limites que nous avons rencontrées.
Le VPN, signe qu'on atteint « ses limites »
Pendant longtemps, nous avons utilisé la fonction VPN du routeur de nos bureaux.
Une configuration courante : depuis le domicile ou l'extérieur, on se connecte d'abord au réseau de l'entreprise, puis on accède à Internet depuis là.
Mais ces dernières années, plusieurs points nous préoccupaient.
- La règle « connectez-vous au VPN avant de travailler hors des locaux » restait au final une simple recommandation
- Il arrive que le VPN ne puisse pas se connecter depuis un café, un lieu de déplacement professionnel ou le Wi-Fi des bureaux d'un client.
- Les visioconférences et la synchronisation des fichiers cloud passent toutes par la connexion de l'entreprise, ce qui les ralentit
- Un routeur a pour mission de transmettre le trafic, et il ne bloque pas les sites dangereux à votre place.
Si l'un de ces points vous correspond, c'est peut-être le moment de revoir votre configuration.
Le point qui posait le plus problème était qu'il n'était pas possible d'imposer l'utilisation du VPN.
Le VPN natif de macOS doit être lancé manuellement à chaque utilisation.
Les communications d'un appareil dont la connexion a été oubliée sortent alors directement par le réseau local, sans aucune protection.
Le risque lié aux réseaux non fiables augmente
Voici aussi un événement récent.
En octobre 2026, il a été constaté que les clés privées de huit certificats intermédiaires de l'autorité de certification indienne eMudhra avaient été compromises.
Selon l'analyse publiée par Cloudflare, les clés étaient faibles au point que des certificats frauduleux pouvaient être générés pour n'importe quel domaine.
Précisons que ces certificats étaient largement approuvés par les navigateurs et les systèmes d'exploitation.
Lorsque je me connectais à un Wi-Fi inconnu, j'estimais le risque relativement faible, car aujourd'hui la plupart des communications passent par HTTPS plutôt que HTTP. Cependant, j'ai réalisé qu'il fallait revoir cette évaluation de façon plus approfondie.
Zero Trust / SASE / ZTNA : les différences en bref
Dès qu'on commence à se renseigner, on s'y perd d'abord avec ces termes. Pour une petite entreprise, connaître ces notions à ce niveau suffit, à mon avis.
Terme | En résumé |
|---|---|
Zero Trust | Un principe qui consiste à ne pas considérer un réseau interne comme sûr par défaut, et à vérifier à chaque connexion |
ZTNA | Un dispositif qui vérifie l'identité des personnes et des appareils avant d'autoriser l'accès aux systèmes et applications internes. Il peut remplacer le VPN. |
SWG | Un dispositif qui inspecte le trafic Internet et bloque l'accès aux sites dangereux |
SASE | Un concept qui regroupe des fonctions réseau et de sécurité, fournies ensemble depuis le cloud |
Zero Trust est le nom d'un principe, tandis que ZTNA et SWG sont des formes de services qui le mettent en œuvre. SASE, quant à lui, désigne l'ensemble de cette architecture.
Plutôt que de se dire qu'il faut déployer SASE, je pense qu'une petite entreprise gagne à partir de ce qui pose problème avec son VPN et de ce qu'elle veut résoudre.
Nous n'avions quasiment aucun système métier interne
L'usage courant d'un VPN consiste généralement à accéder depuis l'extérieur aux systèmes métier internes ou aux serveurs de fichiers de l'entreprise.
Cela dit, nous ne disposons presque d'aucune infrastructure interne de ce type. Les outils que nous utilisons au quotidien sont presque tous des services cloud. Nous n'avions donc pas à nous demander comment remplacer le point d'accès aux systèmes internes.
Pour les entreprises qui disposent de systèmes métiers internes, c'est généralement le point central de la réflexion.
Ce qui bloque la migration, c'est l'« adresse IP fixe ».
Dans le cas d'une agence de création, les interfaces d'administration et l'accès SSH des serveurs de nos clients sont très souvent restreints à « cette adresse IP uniquement ». C'est une mesure de sécurité, et une pratique tout à fait justifiée.
Et pendant des années, nous avons demandé à de nombreux clients d'« autoriser l'adresse IP fixe de notre société ». Cette configuration représente, en quelque sorte, un actif que nous avons constitué au fil du temps.
Les services de type Zero Trust proposent aussi une fonction permettant d'émettre le trafic depuis une IP déterminée.
Cloudflare propose notamment une fonction « dedicated egress IP », mais elle est un module complémentaire du forfait Enterprise et suppose un contrat destiné aux grandes entreprises.
Pour une petite structure comme la nôtre, elle était difficile à utiliser.
De plus, si l'IP de sortie change, il faut demander à chacun de nos clients de modifier à nouveau sa configuration.
Ce n'est tout simplement pas réaliste.
Nous voulions donc ces trois éléments.
- Protéger tout le monde, où que l'on se trouve, sans rien oublier de connecter
- Le trafic courant ne doit pas passer inutilement par le réseau de l'entreprise
- Mais pour les destinations qui en ont besoin, nous voulons continuer à sortir depuis l'adresse IP fixe de l'entreprise, comme auparavant
Notre choix : la protection dans le cloud, et une IP fixe uniquement pour la sortie
Nous avons choisi Cloudflare One.
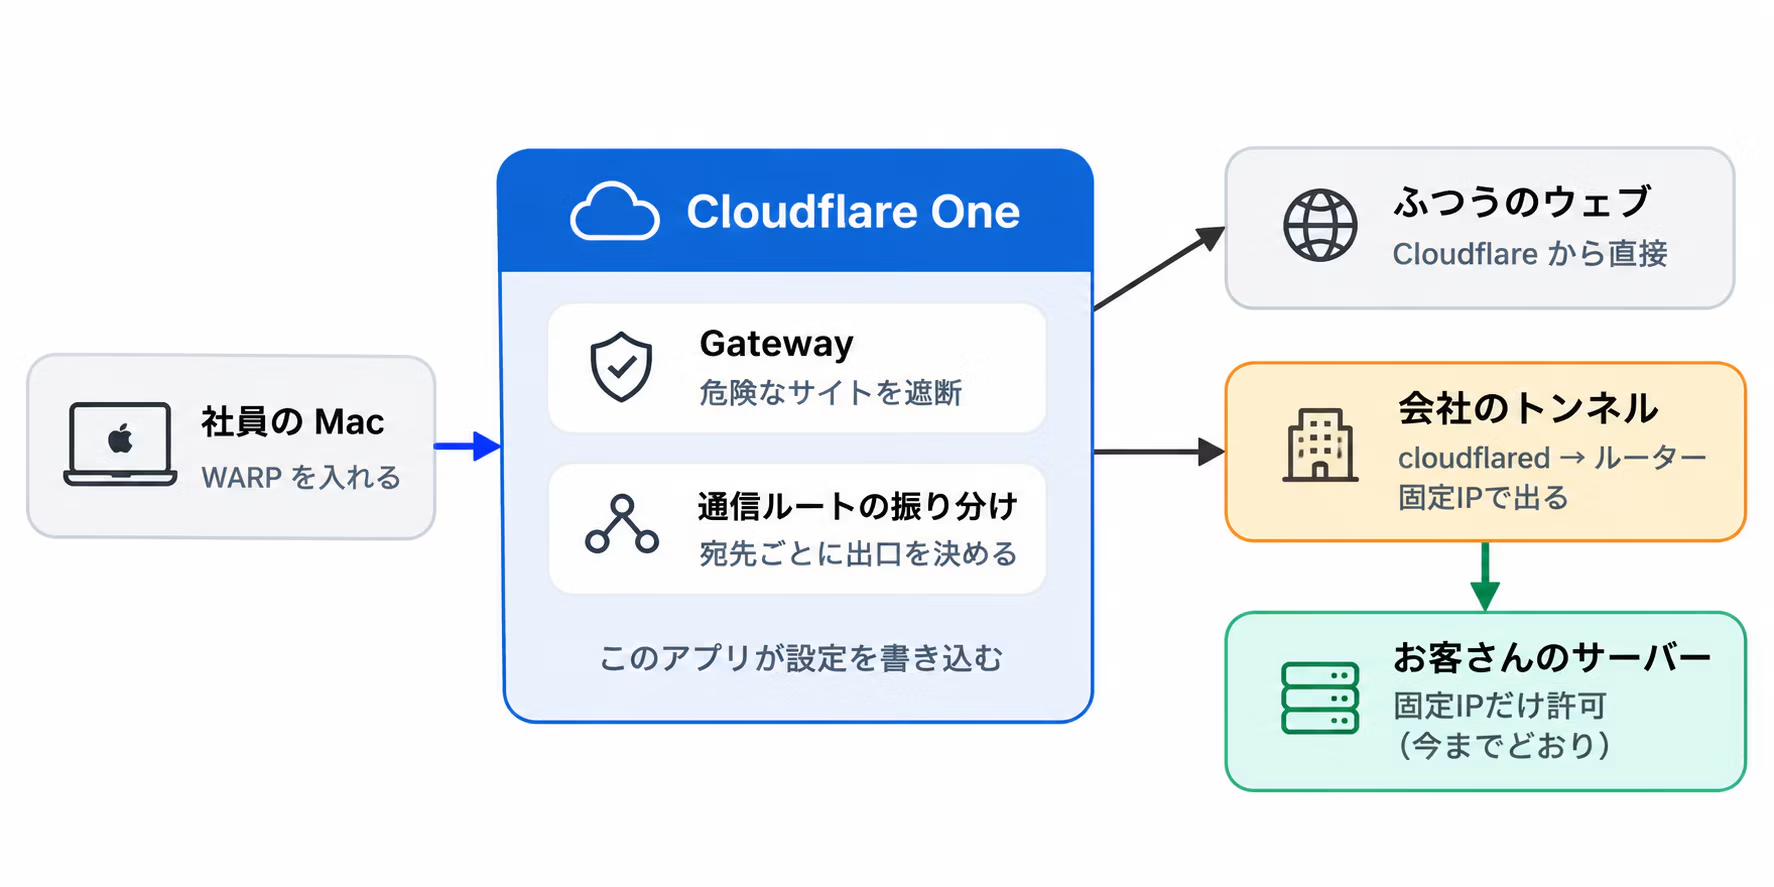
- Installer le logiciel WARP sur chaque PC : dès le démarrage, la connexion est établie, ce qui limite les oublis de connexion.
- Gateway bloque l'accès aux sites dangereux : les connexions liées aux sites de logiciels malveillants et d'hameçonnage sont bloquées selon les règles définies pour l'ensemble de l'entreprise.
- Le trafic courant sort directement de Cloudflare vers Internet : il ne transite pas par la ligne de l'entreprise.
- Seuls les serveurs de nos clients sortent par l'IP fixe de l'entreprise : un petit appareil est installé dans les locaux et le relie à Cloudflare via un tunnel, Cloudflare Tunnel.
Le dernier point a été déterminant pour nous : il est possible de définir, destination par destination, les flux qui doivent passer par le réseau de l'entreprise.
Pour nos clients, les accès continuent de provenir de la même IP fixe qu'auparavant, ils n'ont donc rien à modifier de leur côté.
De plus, les machines internes se connectent d'elles-mêmes à Cloudflare, sans qu'il soit nécessaire d'ouvrir de port sur le routeur. Aucune nouvelle entrée permettant d'accéder au réseau de l'entreprise depuis l'extérieur n'est donc créée.
Bien sûr, lorsqu'un problème comme celui du certificat intermédiaire survient, ne pas dépendre de la vigilance humaine est un avantage majeur.
Dans le cas d'eMudhra, Cloudflare indique également que les clients utilisant Gateway et un client à jour sont protégés automatiquement.
Ce qui a changé
Jusqu'ici | Aujourd'hui | |
|---|---|---|
Le travail hors des locaux | Travailler après s'être connecté au VPN | Il suffit d'ouvrir son PC |
Oubli de la connexion au VPN | Se produit | Difficile à détecter |
Sites dangereux | Reposer sur le logiciel de sécurité de chaque PC | Blocked by company-wide policy |
Web conferencing and cloud services | All traffic goes through the company network | Bypasses the company network |
Customer servers | From the company's fixed IP address | From the company's fixed IP address (unchanged) |
WARP se lance dès le démarrage du Mac et se connecte automatiquement. Les employés n'ont ni à mémoriser la procédure de connexion au VPN, ni à se soucier de réglages détaillés. Le renforcement de la sécurité entraîne souvent davantage de contraintes sur le terrain, mais cette fois, il a plutôt réduit les démarches. L'ergonomie de l'UX est ce qui nous a le plus surpris lors de la mise en place.
Vous pouvez aussi créer des applications internes accessibles uniquement via WARP
Cloudflare One comprend une fonctionnalité Access, qui permet de limiter les personnes et les appareils autorisés à ouvrir une application web. Avec cette fonctionnalité, vous pouvez créer des applications accessibles uniquement depuis les appareils connectés au Cloudflare One de l'entreprise via WARP.
Par exemple, vous pouvez n'autoriser l'accès que si les deux conditions suivantes sont remplies.
- Connexion avec une adresse e-mail professionnelle
- Connexion via WARP à Cloudflare One de l'entreprise
Même si l'URL est connue, elle ne peut pas être ouverte depuis un appareil qui ne remplit pas ces conditions. On obtient ainsi, sans VPN, un résultat proche de celui d'un système interne placé « à l'intérieur du VPN ».
Les applications fonctionnant sur des serveurs internes peuvent aussi être protégées de la même manière, sans ouvrir de port, grâce à Cloudflare Tunnel.
L'application d'administration présentée ci-dessous est également protégée de cette manière.
Une petite application d'administration développée en interne
Un point restait à résoudre. À chaque ajout d'un serveur client, il faut enregistrer une règle indiquant que cette destination sort via une IP fixe. Or l'interface d'administration de Cloudflare utilise beaucoup de termes techniques, et une erreur de configuration peut affecter la communication de tout le monde. Il n'était pas non plus envisageable de donner les droits d'administrateur à l'ensemble de l'équipe.
Nous avons donc développé une application interne permettant au personnel d'enregistrer une règle simplement en choisissant l'objectif voulu.
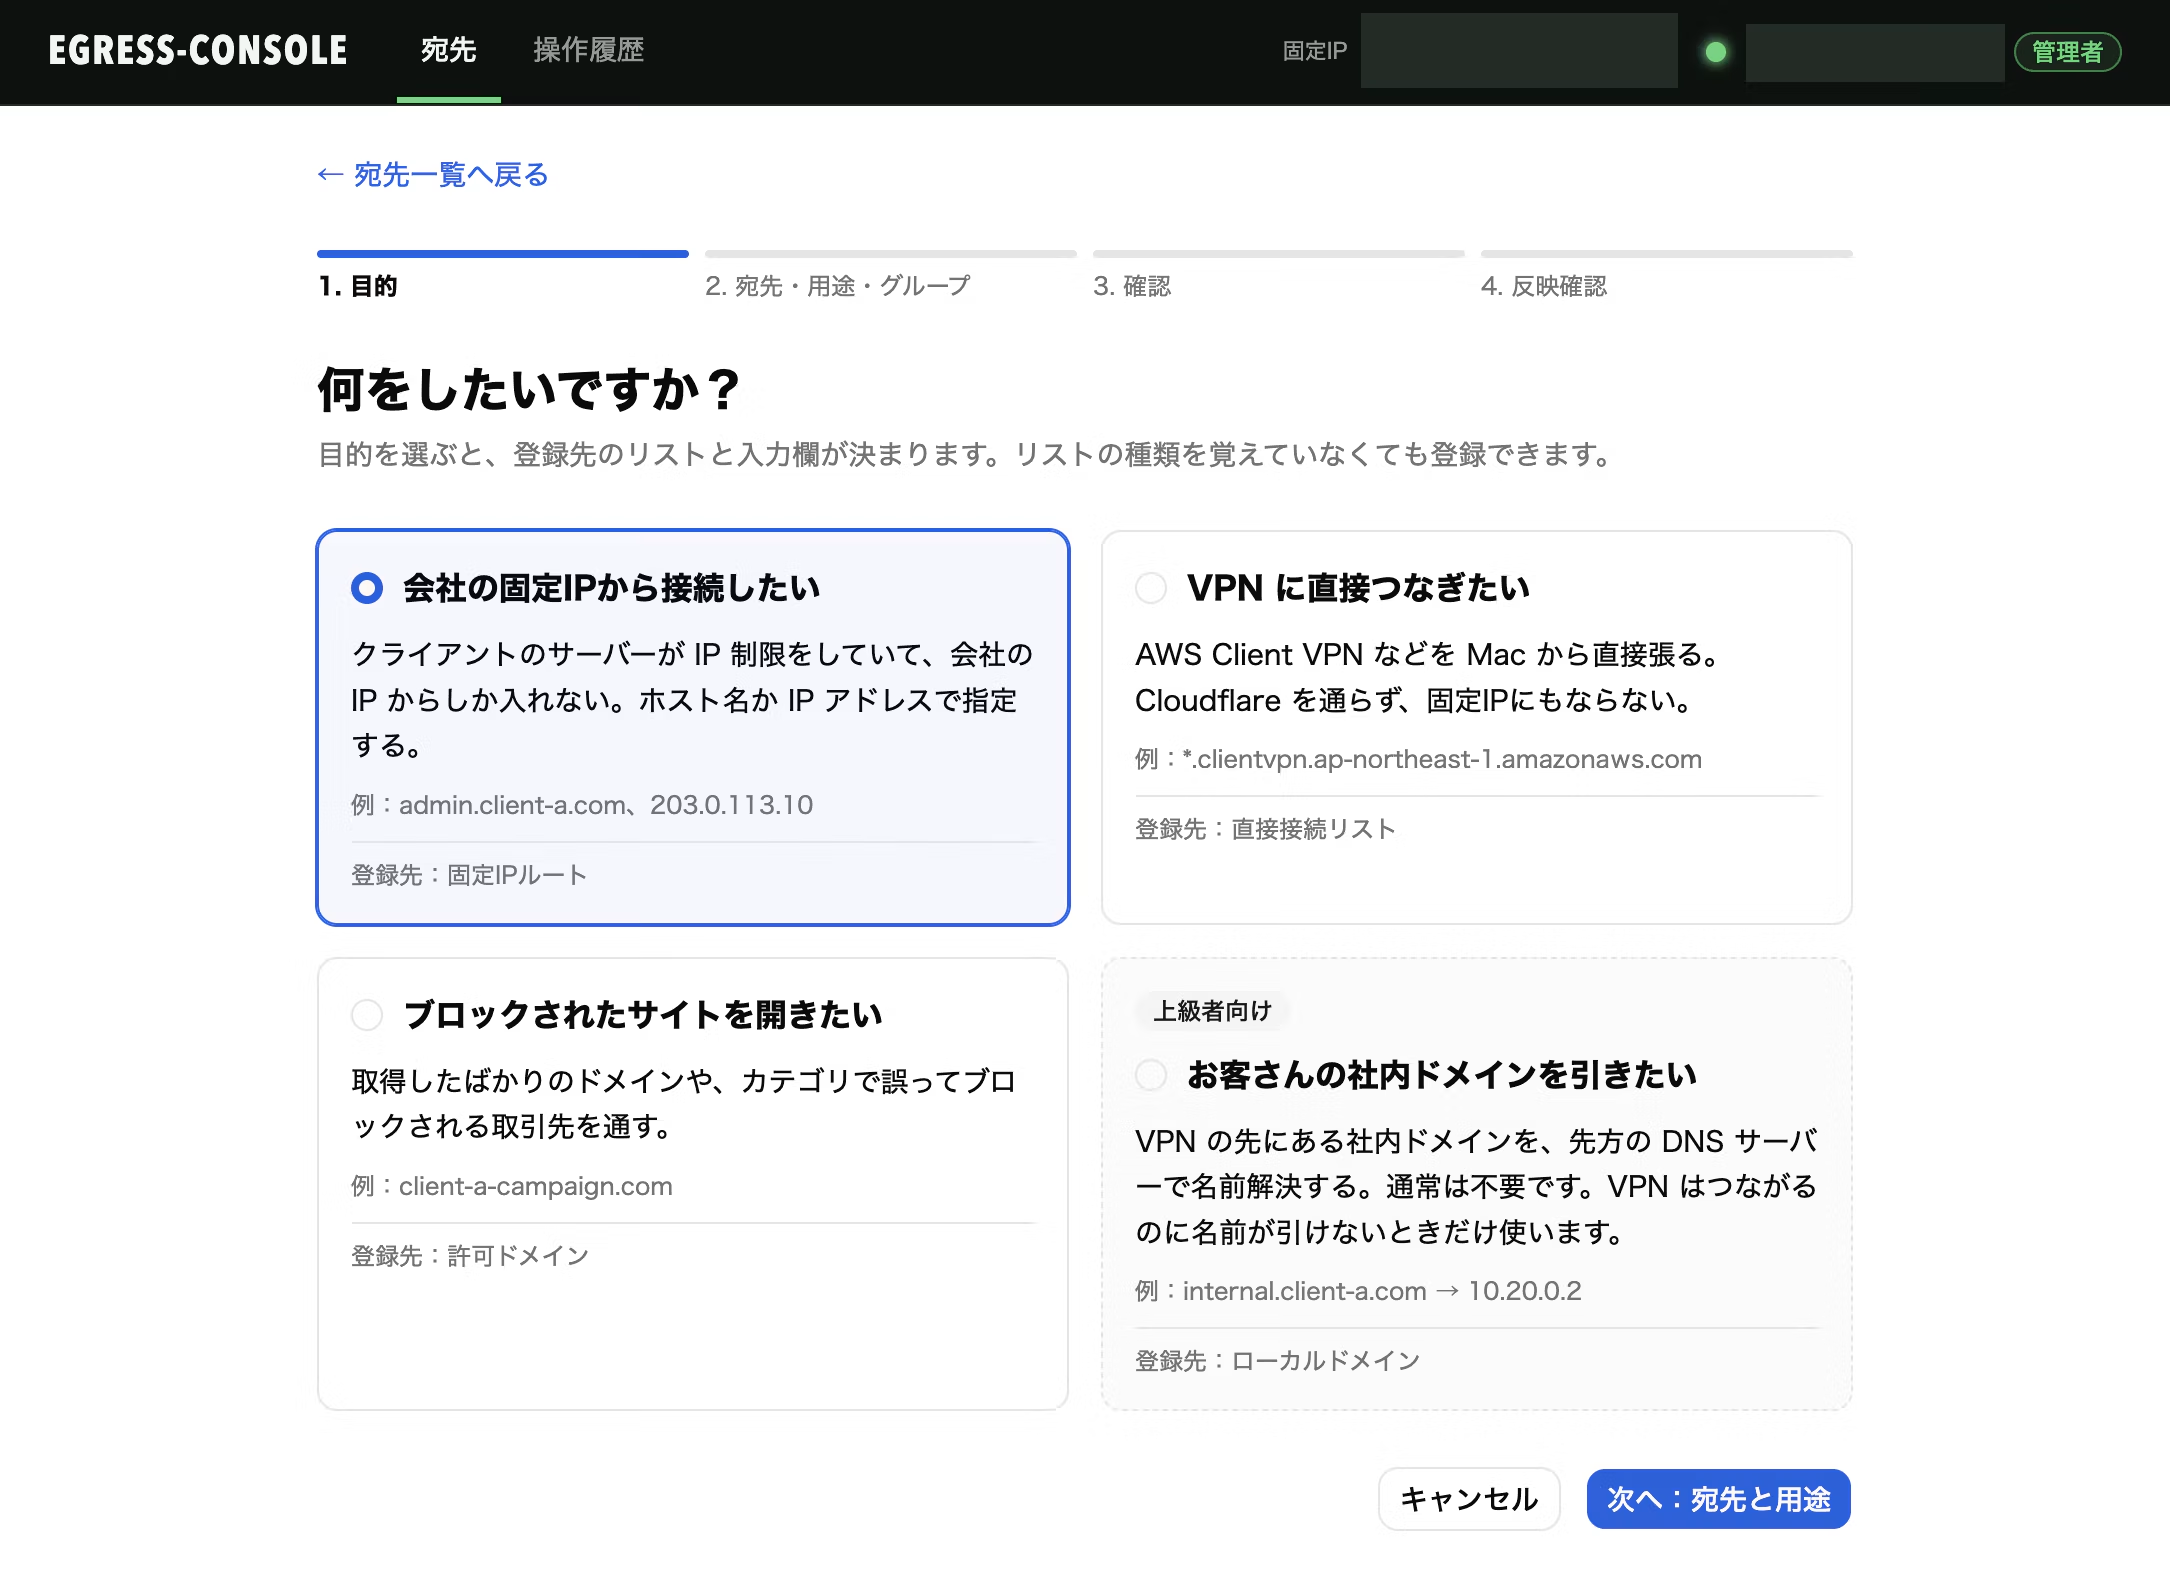
- Le système garde une trace de qui s'est inscrit et dans quel but.
- Les services utilisés à l'échelle de toute l'entreprise, ou couvrant un périmètre trop large, ne peuvent pas être enregistrés.
- Après l'enregistrement, vous pouvez vérifier immédiatement que les modifications ont bien été prises en compte.
Cloudflare permet de piloter la configuration via une API, ce qui rend possible la création d'outils internes de ce type. Nous développons régulièrement des applications web, et ce domaine fait partie de nos points forts.
Les coûts
Cloudflare One inclut une offre gratuite jusqu'à 50 utilisateurs.
Il s'agit du même quota d'utilisateurs que Cloudflare Access, qui sert à gérer la connexion aux outils internes ; si votre entreprise utilise déjà Access, il sera d'autant plus simple de l'essayer.
Au-delà de 50 utilisateurs, un forfait payant s'applique, dont le tarif public est de 7 dollars par utilisateur et par mois.
Nous conservons la connexion à IP fixe actuelle telle quelle.
Il ne faut qu'une seule machine allumée en permanence dans les locaux de l'entreprise.
Nous avons préparé un petit PC dédié pour cela.
Pour être honnête, ce n'est pas une solution universelle
Ne mettre que des points positifs ne serait pas honnête, voici donc les points à surveiller.
- Si le tunnel s'arrête, l'accès via l'IP fixe est coupé : si le petit PC ou la connexion de l'entreprise tombe en panne, vos clients ne peuvent plus accéder à leur serveur. Le web classique continue de fonctionner, mais une notification signalant l'interruption est indispensable.
- Dépendance accrue à Cloudflare : l'authentification et le routage passent tous par un seul prestataire. C'est le prix de la simplicité.
- Installation requise sur chaque ordinateur : WARP et le certificat doivent être configurés une fois par appareil. Les smartphones demandent davantage de manipulations manuelles.
- Une cohabitation avec le VPN imposé par le client doit être vérifiée : selon la configuration des routes et du DNS, la protection Gateway peut ne plus s'appliquer. Nous fournissons la procédure dans notre manuel de connexion.
- Le contenu des communications n'est pas inspecté : nous n'effectuons pas de déchiffrement TLS. Si vous souhaitez une inspection détaillée de tout le trafic, une autre solution devra être envisagée.
- Le plan gratuit n'offre pas un support étendu : la résolution des problèmes repose en grande partie sur vos propres recherches. Par ailleurs, la conservation des journaux est limitée à 24 heures maximum dans le plan gratuit.
Entreprises adaptées et non adaptées
Voici le profil d'entreprise pour lequel nous pensons cette approche pertinente.
- Entreprises de quelques à quelques dizaines de salariés, avec des collaborateurs travaillant à distance ou hors site
- Nécessité de conserver un contrôle d'accès par adresse IP fixe
- Infrastructure principalement cloud, avec peu de serveurs internes
- Au moins une personne connaissant bien le sujet est disponible, et l'essai peut se faire en consultant la documentation.
À l'inverse, dans les cas suivants, il est préférable d'envisager un autre produit ou de consulter une entreprise spécialisée.
- Les règles sectorielles exigent une conservation à long terme des journaux et un contrôle détaillé des communications
- Un grand nombre de terminaux ne sont pas gérés par l'entreprise, ce qui rend l'installation de logiciels impossible
- Personne n'est disponible pour intervenir lorsque le tunnel tombe en panne
Conclusion
Jusqu'ici, nous nous contentions de faire installer un antivirus sur les Mac, sans spécifier les réglages détaillés. Cette fois, en plus de l'introduction de Cloudflare One, nous avons mis en place en interne la configuration de macOS ainsi que celle de l'antivirus.
Toutefois, alors que les attaques ciblant les créateurs et les développeurs se multiplient, la protection ne se limite pas à cela. Chez Liberogic, nous travaillons également sur les points suivants.
Gestion des dépendances
Compte tenu de la multiplication des attaques par chaîne d'approvisionnement visant les développeurs, nous ne nous contentons plus d'ajouter ou de mettre à jour les paquets en les passant simplement « à la dernière version ». Nous revoyons la manière dont ils sont intégrés et les étapes de vérification.
Gestion des secrets
Les clés API et les clés SSH sont gérées selon les règles établies dans 1Password, et nous évitons autant que possible de les laisser en clair dans les environnements de développement.
Limitation et revue des droits
Les comptes, clés et droits liés à l'environnement de nos clients et aux différents services sont limités au strict nécessaire, et nous veillons à ne pas les conserver une fois les projets terminés.
Partager les enseignements
Nous utilisons des incidents réellement rendus publics comme supports de réunions d'étude internes, en nous demandandant « Serions-nous touchés ? » et en ramenant la question à notre propre environnement.
Bien sûr, nous veillons à ne pas causer de grand incident. Mais, compte tenu de la taille de notre entreprise, nous travaillons avec de nombreux grands clients et devons en permanence garantir un niveau constant de sécurité.
Rien de spectaculaire dans tout cela, mais nous accumulons patiemment ce que nous pouvons faire.
J'espère que cela pourra servir à d'autres entreprises confrontées aux mêmes difficultés.



Pilier du département technique de Liberogic. Lorsqu'il entend une remarque du type « Ce serait pratique d'avoir ça… », il ajoute de la valeur grâce à son ingéniosité et met en œuvre la solution en un rien de temps. Très apprécié des clients pour sa grande capacité de communication, il est aussi un trésor de notre entreprise, et un grand amoureux des chats.
Sho Otsuka
Directeur technique (CTO) / Ingénieur en chef / Représentant de Nekoana LLC / Paraît étonnamment jeune