

¿Qué es ese «registro de auditoría» que ves frecuentemente en competencias?
Hola, soy Otsuka, CTO de Liberogic.
Cuando participas en competencias de sitios web o servicios web, a menudo ves en los requisitos expresiones como «debe ser posible obtener un registro de auditoría» o «conservar los registros durante un período determinado».
Siguiendo esos requisitos, seleccionas un servicio, cambias el plan o añades opciones de almacenamiento de registros, pero... ¿qué significa exactamente «registro de auditoría»?
En esta ocasión, quería aclarar un poco ese tema.
Existen muchos tipos de registros
Aunque decimos simplemente «registro», en realidad hay varios tipos.
Tipos de registros | Lo que se registra principalmente | Uso principal |
|---|---|---|
Registro de acceso | URL, fecha y hora, estado, origen de conexión, etc. | Investigación de uso y problemas |
Registro de aplicación | Inicio y fin del procesamiento, eventos operativos | Verificación de funcionamiento e investigación de defectos |
Registro de errores | Excepciones, terminación anormal, contenido del error | Identificación de causas de fallo |
Registro de auditoría | Quién, cuándo y qué se operó | Control interno y preservación de evidencia |
Registro de seguridad | Autenticación, denegación de acceso, detección de ataques | Investigación de incidentes |
Todos son registros, pero el contenido que se registra y el propósito de su uso son diferentes.
Por ejemplo, los registros que capturan operaciones como cuando un administrador cambió los permisos de un usuario o cuando un responsable publicó contenido se asemejan a lo que generalmente se conoce como un registro de auditoría.
Separe la investigación de fallos de la preservación de evidencia
El propósito de los registros se puede dividir en dos categorías principales.
Uno es el registro para investigar la causa cuando ocurre una falla o malfunction.
Se utiliza al investigar consultas como "Envié el formulario ayer pero no lo recibieron" o "Se produjo un error solo en una hora específica".
El otro es un registro para verificar después los hechos de las operaciones realizadas.
Se trata de registros como "quién cambió la configuración", "cuándo se publicó el contenido" y "qué operaciones se realizaron en la pantalla de administración".
Elemento de comparación | Investigación y mejora de incidencias | Para auditoría y preservación de evidencia |
|---|---|---|
Usuario principal | Desarrolladores, personal de operaciones | Personal de auditoría y seguridad |
Período de visualización frecuente | Últimos días a semanas | Varios meses a varios años |
Lo que valoramos | Facilidad de búsqueda, volumen de información | No carecer de datos, persistencia a largo plazo |
Frecuencia de consulta | Verificación diaria | Recuperar cuando sea necesario |
Estos dos tienen diferentes períodos de retención y formas de uso.
Si intenta mantener todos los registros en un estado donde se puedan buscar durante un largo período, los costos aumentarán significativamente. Por el contrario, si solo conserva registros recientes, podría perder la evidencia necesaria para auditorías o investigaciones de incidentes.
Es mejor considerarlos por separado desde el principio para lograr un diseño sostenible.
Convertir el requisito de "auditoría de registros" en especificaciones concretas
La palabra "auditoría de registros" por sí sola no define una estructura específica.
Primero confirmamos el propósito y lo convertimos en requisitos específicos de qué registrar y cómo almacenarlos.
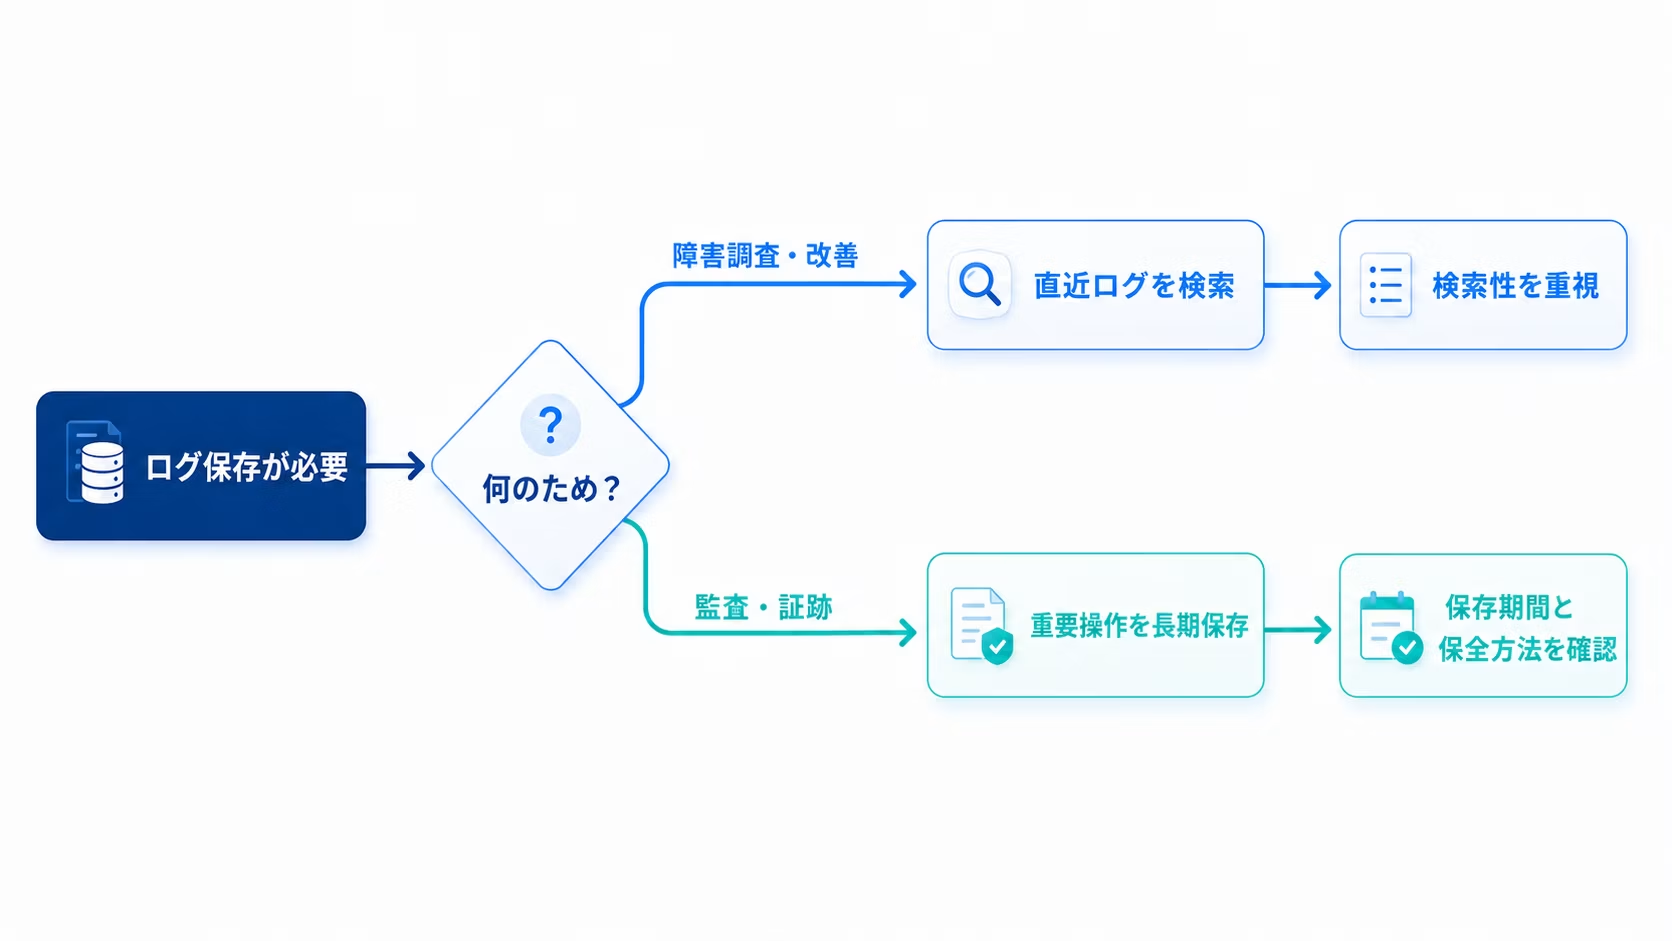
"Podemos registrar datos" no es suficiente
Si los registros se muestran en la consola de administración de un servicio en la nube, es fácil asumir que "ya estamos registrando datos". Sin embargo, esto puede no ser suficiente.
El contenido y el período de retención de los registros varían según el servicio.
- Los errores se registran, pero las acciones del administrador no
- Se pueden ver en la consola de administración, pero se eliminan después de un período determinado
- Se requiere un plan superior para enviarlos a sistemas externos
- Las operaciones específicas de la aplicación deben registrarse por cuenta propia
Los registros empresariales como «quién cambió la información del producto» o «qué datos de solicitud se procesaron» a veces no se pueden determinar solo con servicios en la nube.
Si en los requisitos del proyecto aparece «registro de auditoría», es recomendable verificar al menos los siguientes puntos.
Lista de verificación para la organización de requisitos
✅️ Qué operaciones se registran
✅️ Si son operaciones de usuarios o administradores
✅️ Si el propósito es investigación de fallos o auditoría
✅️ Cuánto tiempo se conservarán
✅️ Si es necesario hacer búsquedas regularmente
✅️ Quién puede ver los registros
✅️ Si pueden contener información personal
Si decides el servicio o plan sin aclarar estos puntos, puedes terminar con una configuración más grande de lo necesario, o al contrario, sin los registros que realmente necesitas.
Los registros se distribuyen en los servicios web modernos
Con los servidores web tradicionales, era relativamente sencillo pensar en simplemente guardar los archivos de registro dentro del servidor.
Actualmente es cada vez más común construir servicios web combinando múltiples servicios en la nube como CDN, hosting, bases de datos, headless CMS, servicios de envío de correo y más.
En Liberogic también utilizamos no solo AWS, sino también Cloudflare, Vercel, Supabase, microCMS y Kuroco según las necesidades del proyecto.
Como los registros se almacenan separadamente en cada servicio, es necesario considerar y supervisar «qué se conserva en el sistema en su conjunto».
Comenzar confirmando el propósito
Cuando se dice que se necesitan "registros de auditoría", suele parecer que hay que implementar un servicio especial.
Por supuesto, según los requisitos, puede ser necesario un servicio externo de gestión de registros o un mecanismo de almacenamiento a largo plazo. Sin embargo, no siempre es lo correcto preparar una arquitectura grande desde el principio.
Lo primero es aclarar qué guardar, para qué y durante cuánto tiempo.
Una vez que se organice esto, es más realista separar las partes que se pueden manejar con funciones estándar de aquellas donde necesitas crear mecanismos adicionales.
La próxima vez, haremos una comparación general de qué tipos de registros se generan en servicios que utilizamos frecuentemente, como AWS, Cloudflare, Vercel, Supabase y headless CMS.
Bueno, hasta luego.


Pilar de la división técnica de Liberogic. Cuando escucha "Me gustaría que existiera esto, sería muy útil", lo implementa en un instante, añadiendo valor gracias a su ingenio innato. Persona con gran capacidad de comunicación, querida por muchos clientes, es un tesoro de nuestra empresa y adora los gatos.
Shō Ōtsuka
Director Técnico / Ingeniero Jefe / Representante de Nekoana LLC / Aparentemente más joven de lo que es